Despliegue con Docker — PKI Trust Manager
Guía de tutorial para desplegar PKI Trust Manager con Docker.
Desplegar PKI Trust Manager con Docker
Haga clic aquí para ver el vídeo
Este tutorial le guía en el despliegue de PKI Trust Manager con Docker. Completará los pasos necesarios para configurar y verificar el despliegue.
1. Introducción#
Comience abriendo un terminal en un servidor Linux. En esta demostración se utiliza Ubuntu.
2. Crear el directorio#
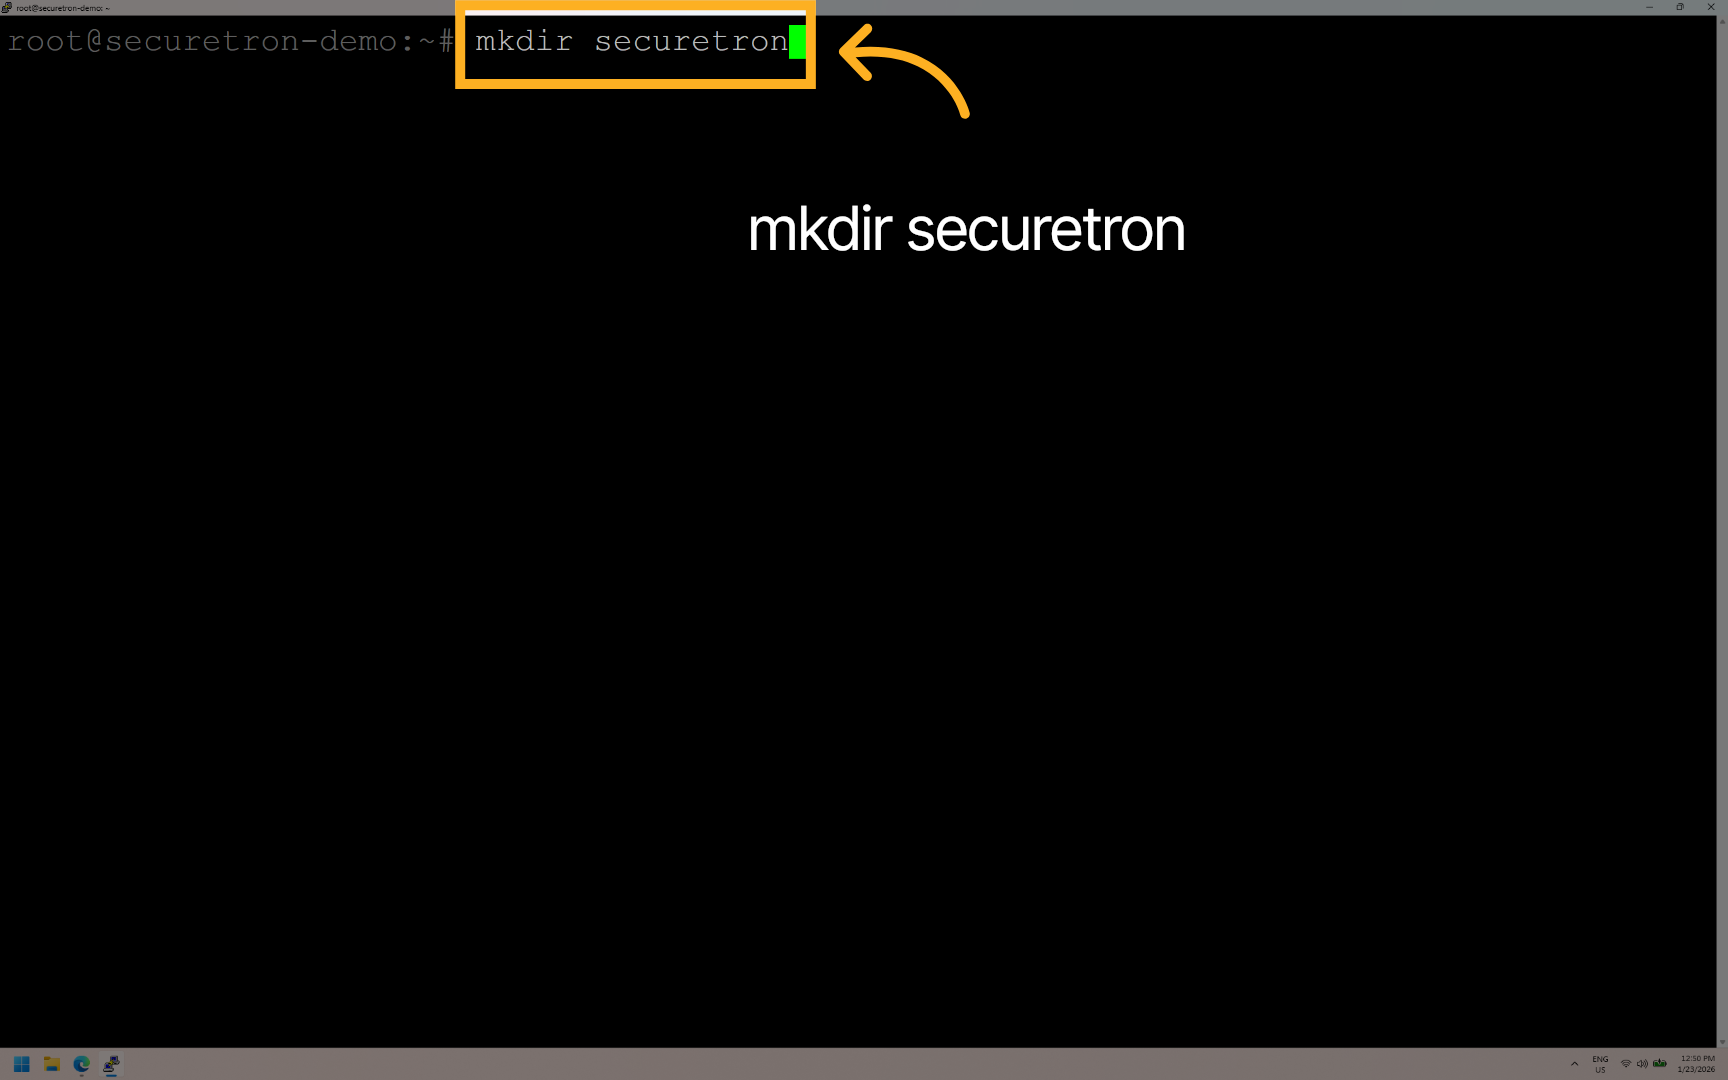
Cree un directorio llamado securetron. Se utilizará para descargar los archivos necesarios para ejecutar PKI Trust Manager.
3. Acceder al directorio de despliegue#
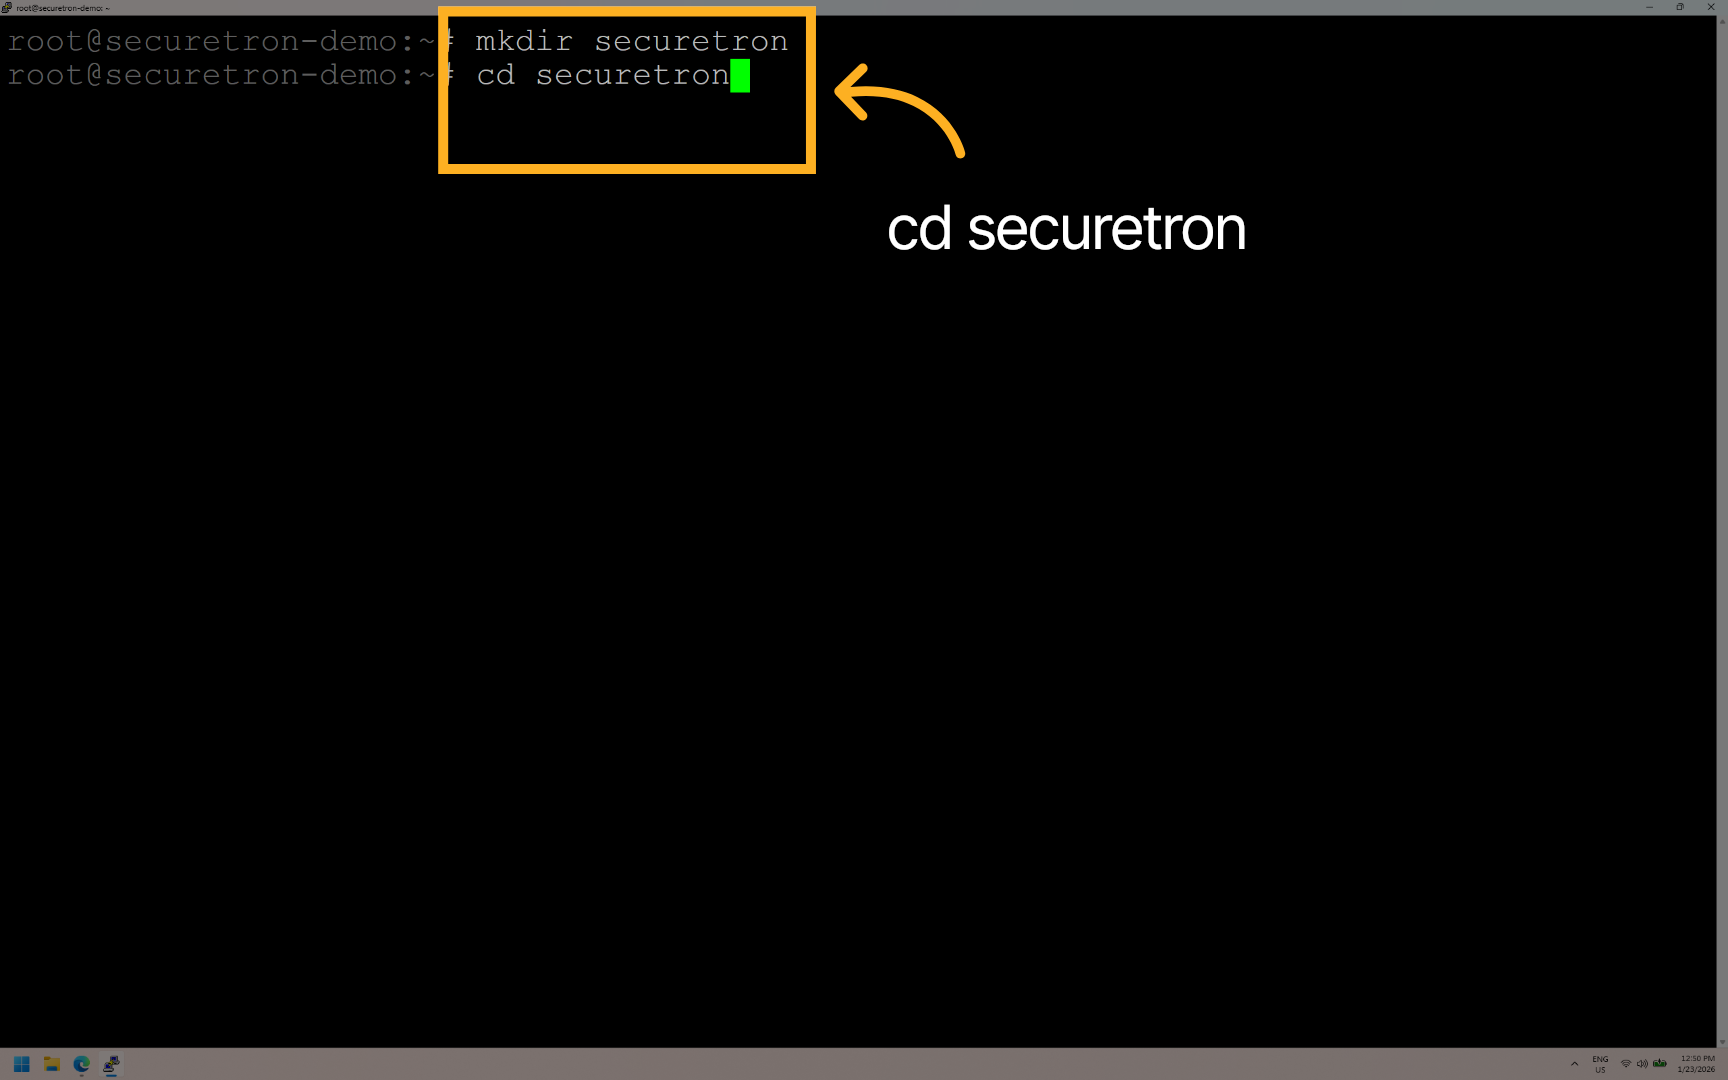
Vaya al directorio securetron, donde se administrarán los archivos de despliegue.
4. Ir a la carpeta Securetron#
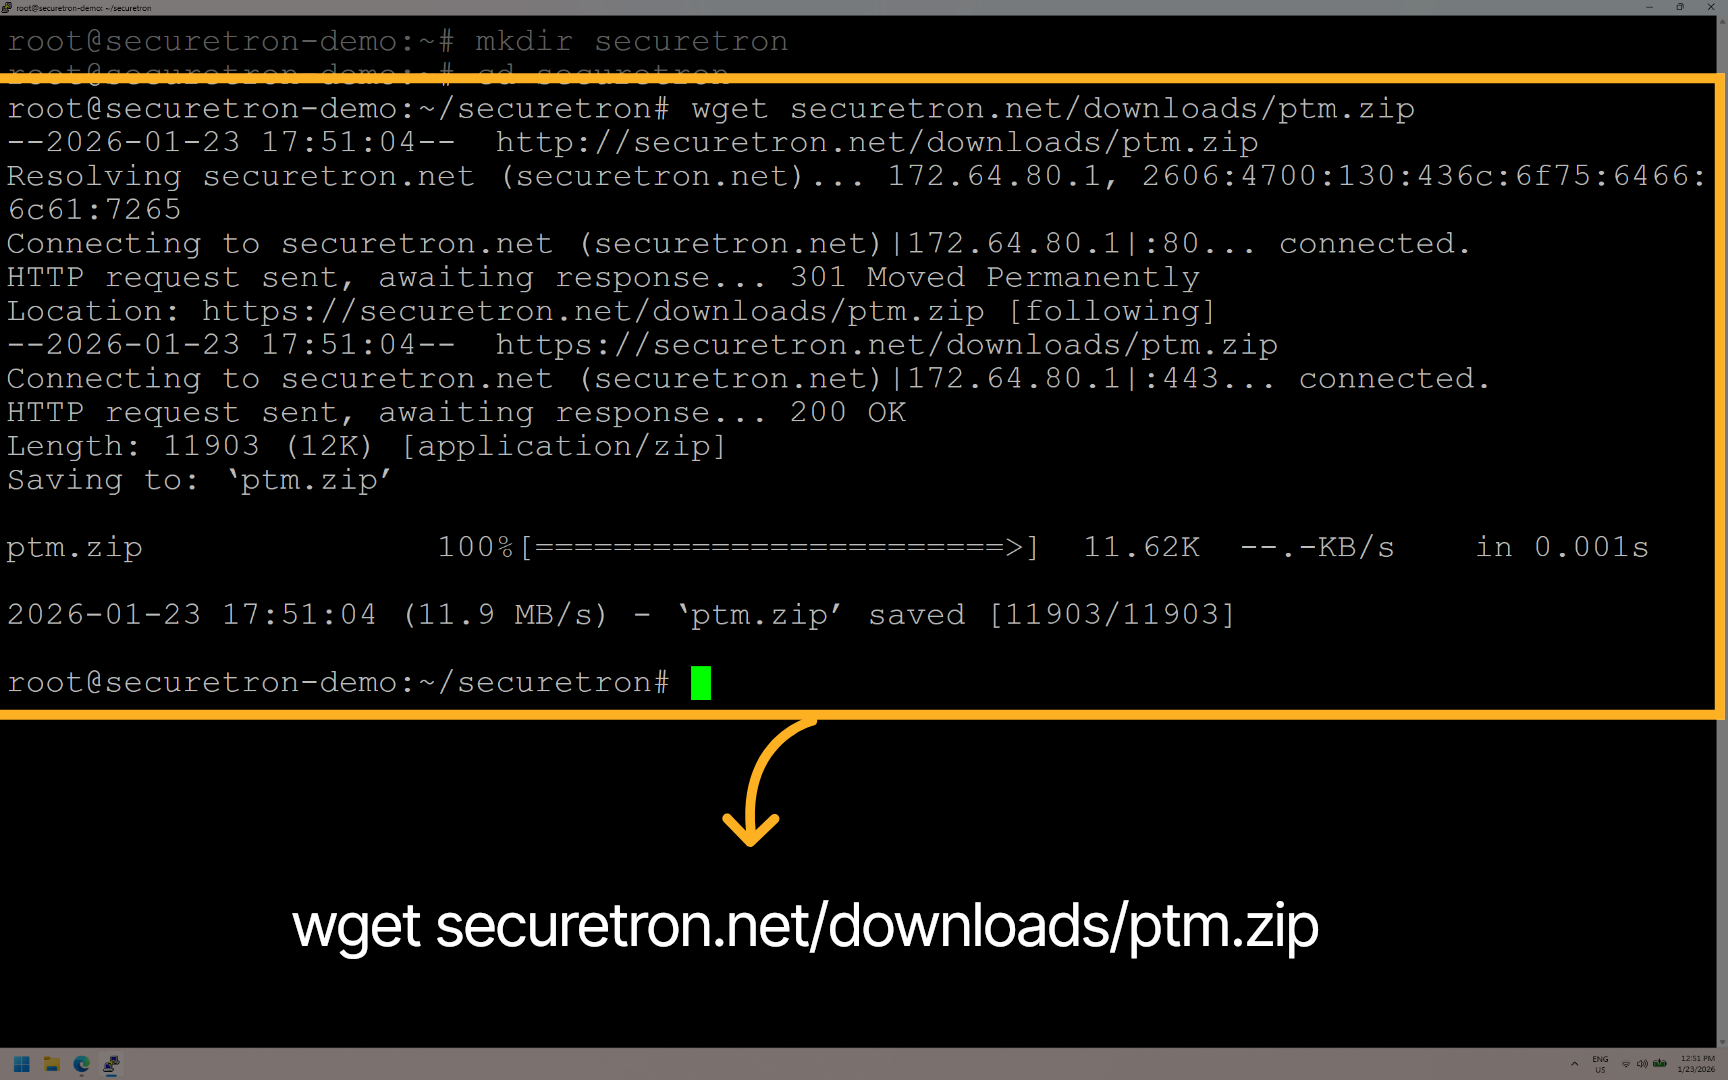
Descargue los archivos de PKI Trust Manager con el comando wget o desde el sitio web de Securetron.
5. Descomprimir el contenido#
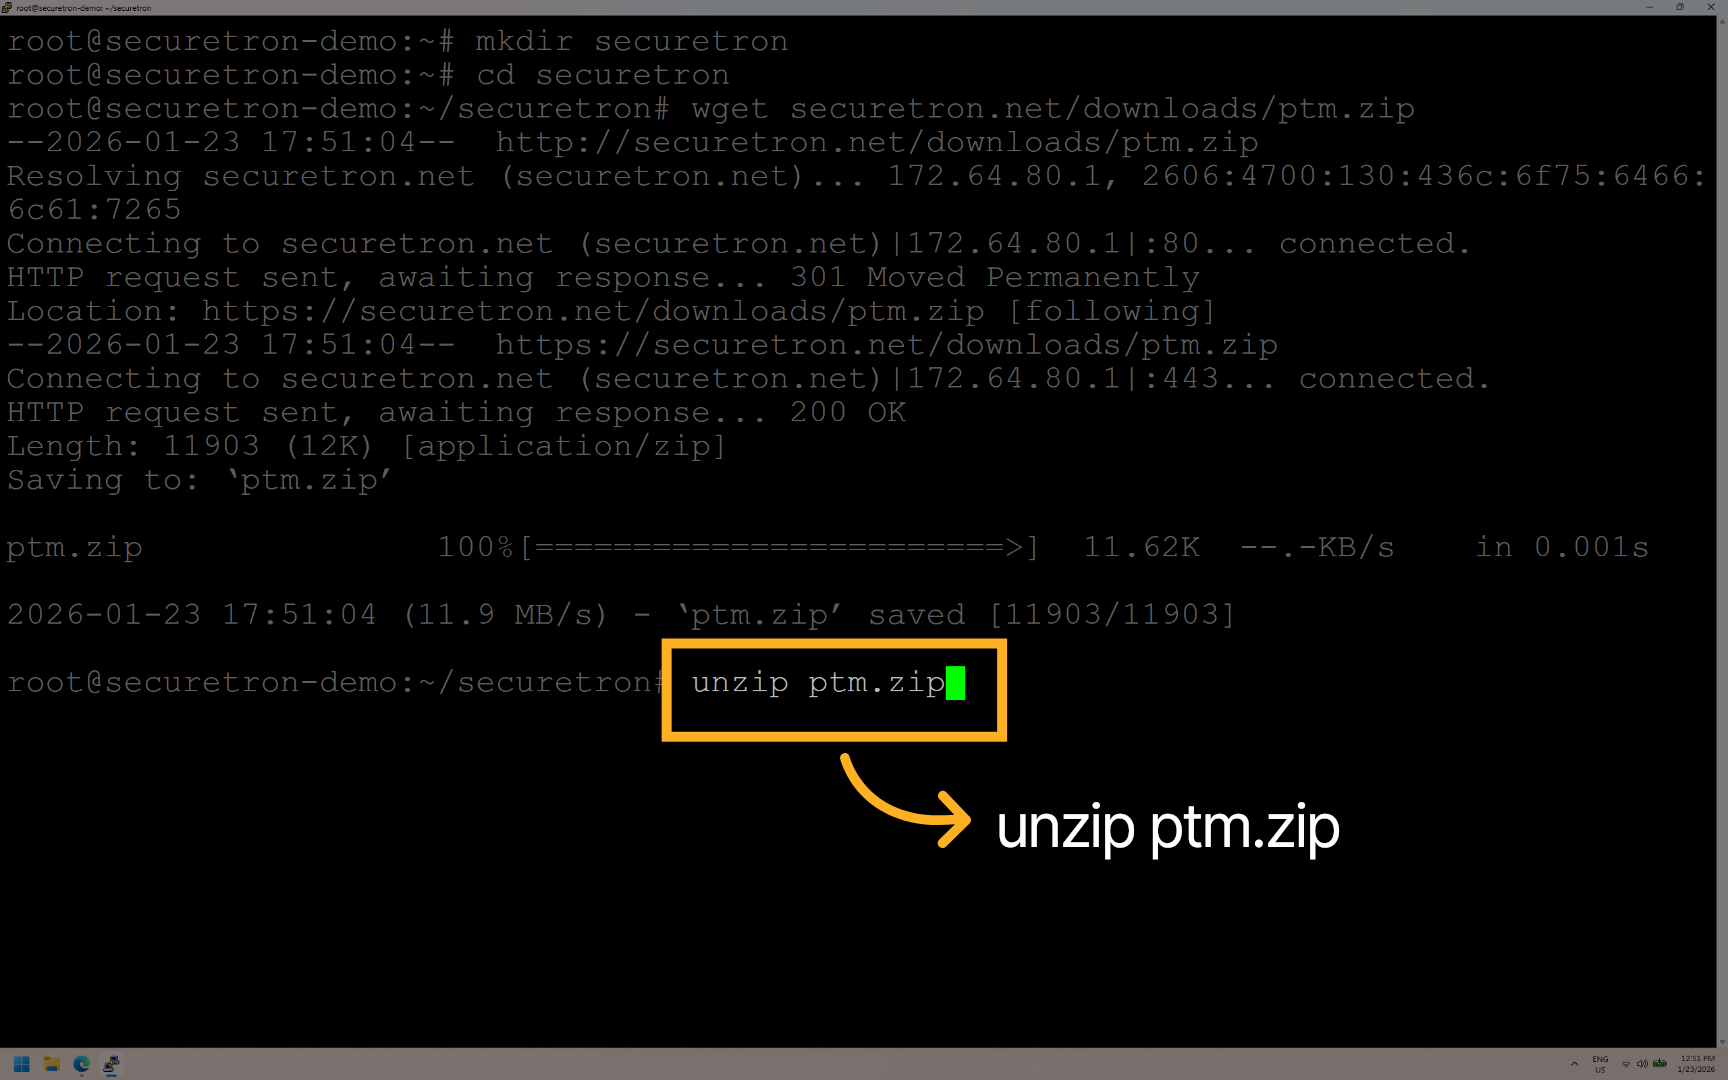
Cuando termine la descarga del archivo ZIP, descomprímalo.
6. Verificar los archivos#
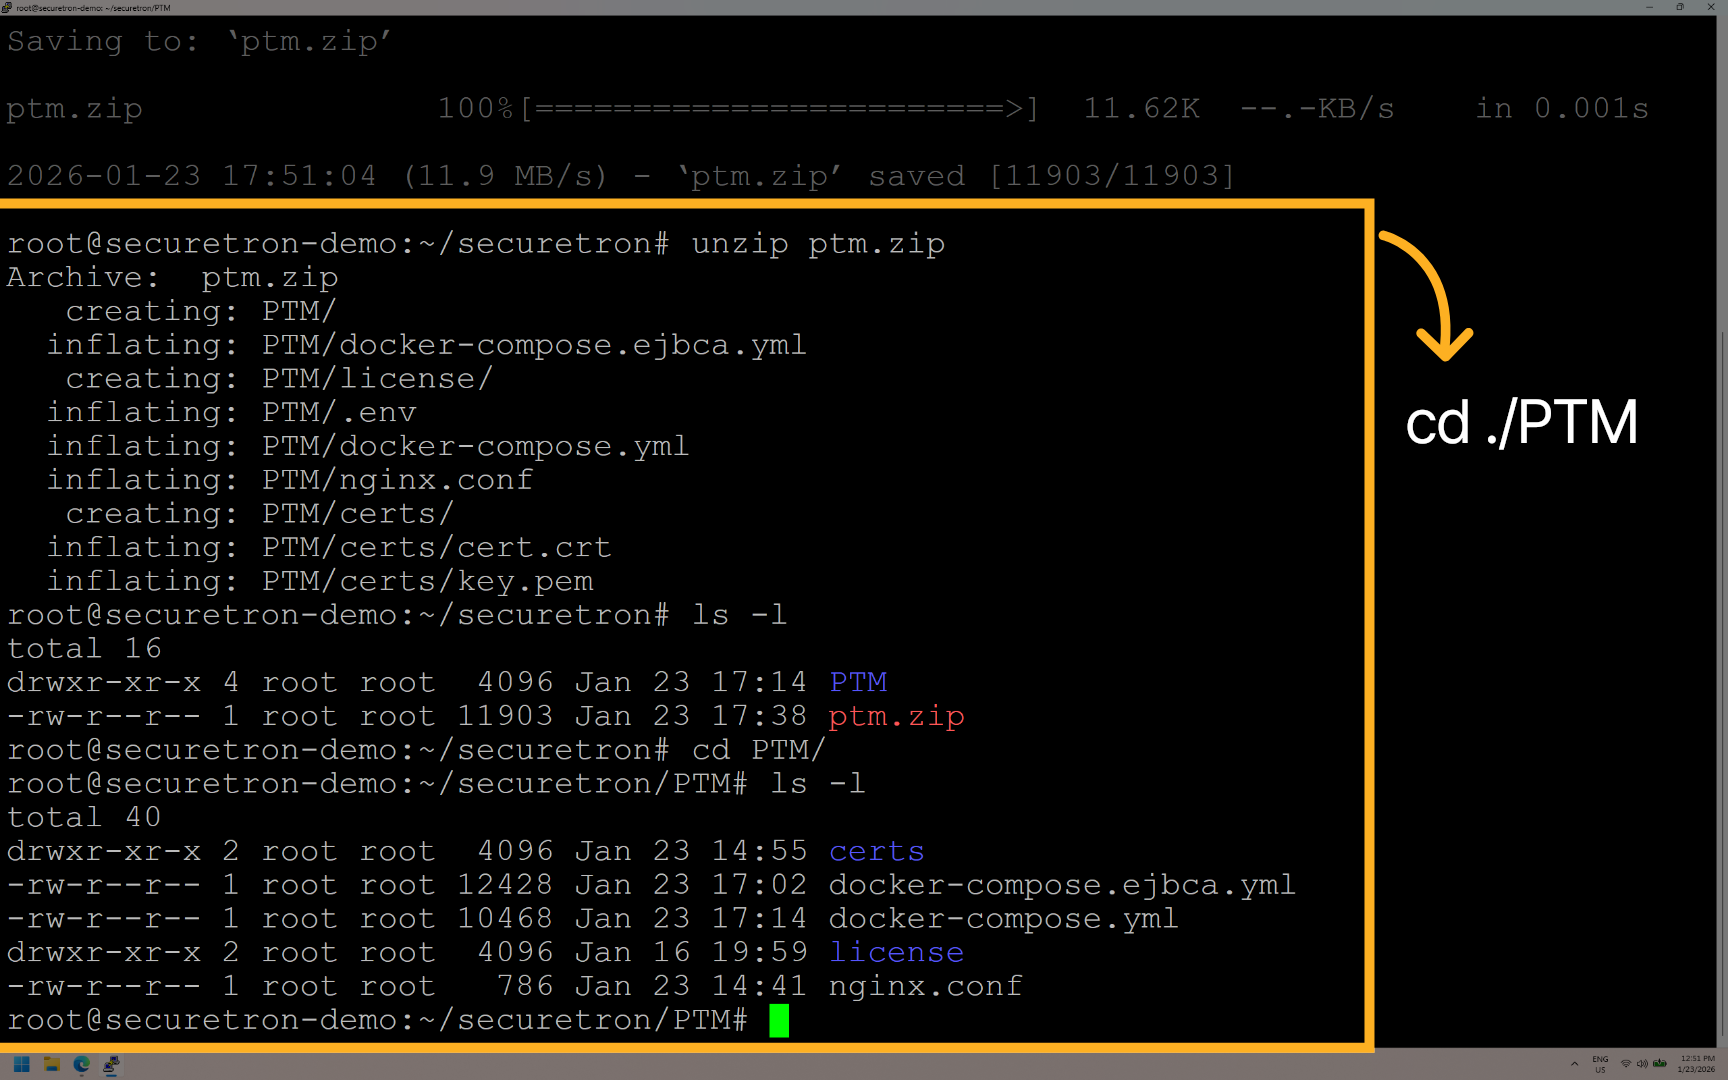
Después de extraer el contenido, vaya al directorio PTM que contiene los archivos necesarios de PKI Trust Manager.
7. Directorio Certs#
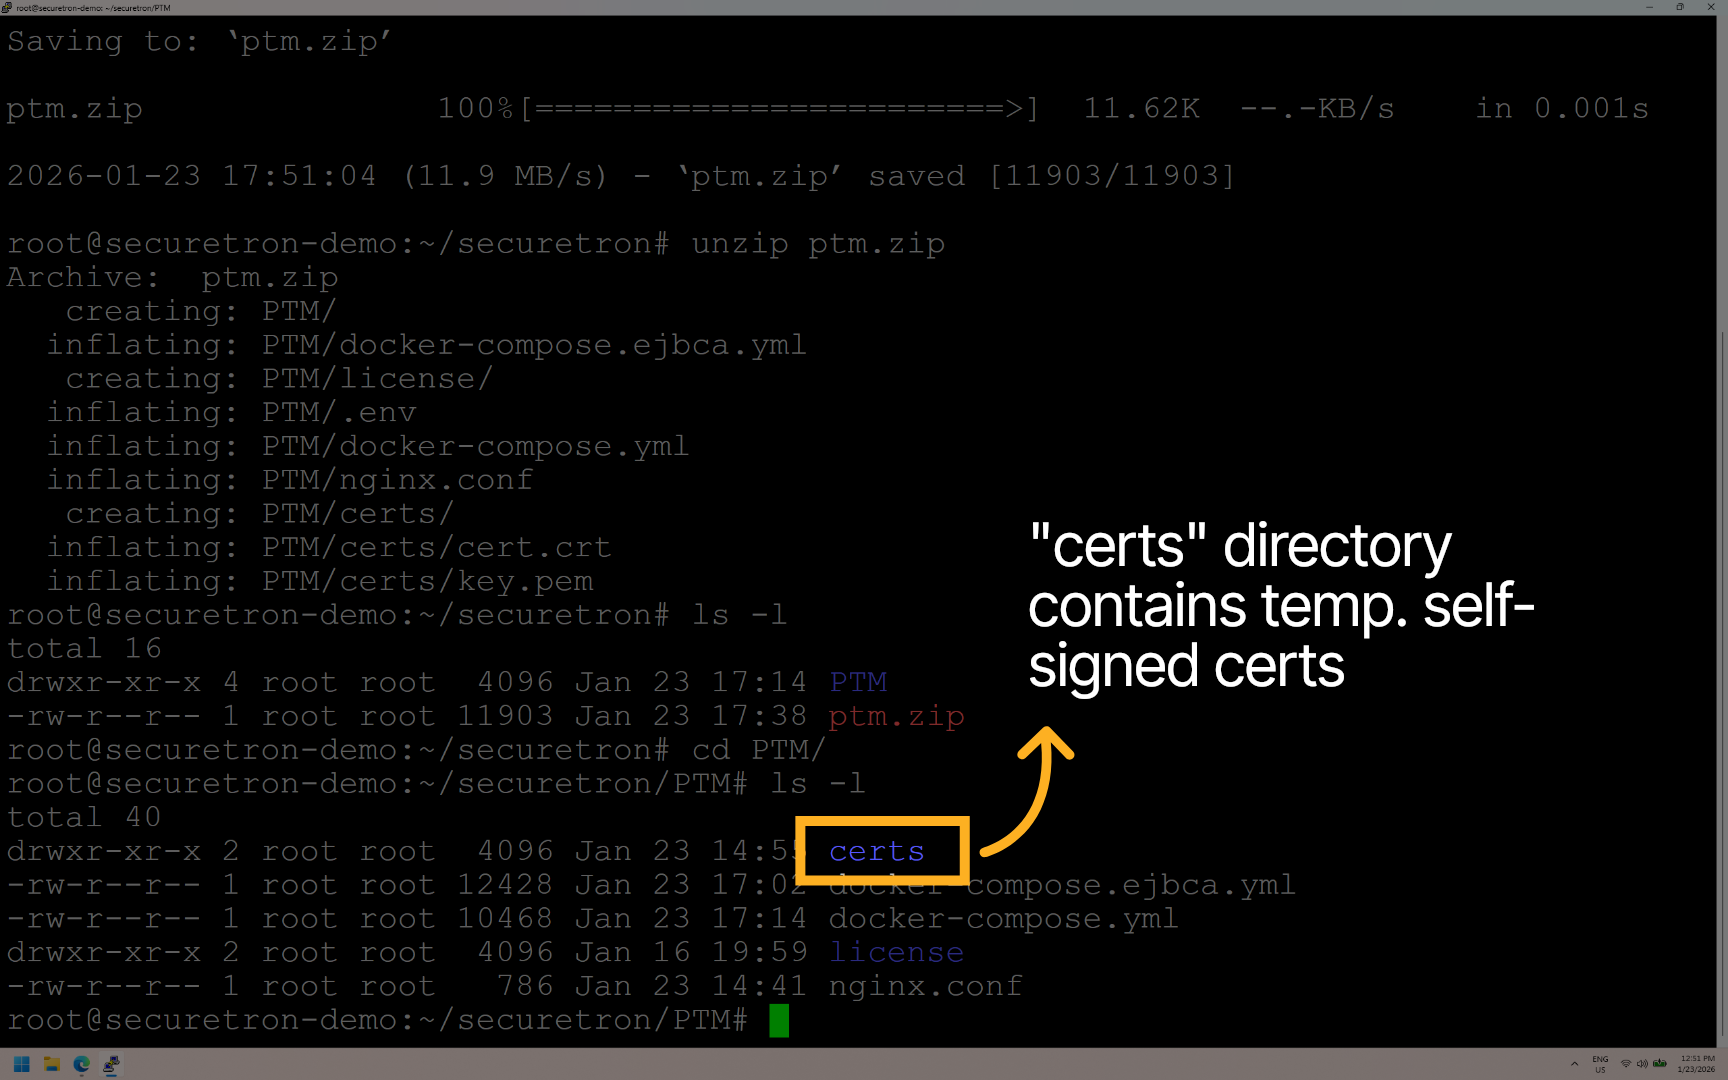
El directorio Certs contiene los certificados que usa nginx. Son certificados temporales autofirmados.
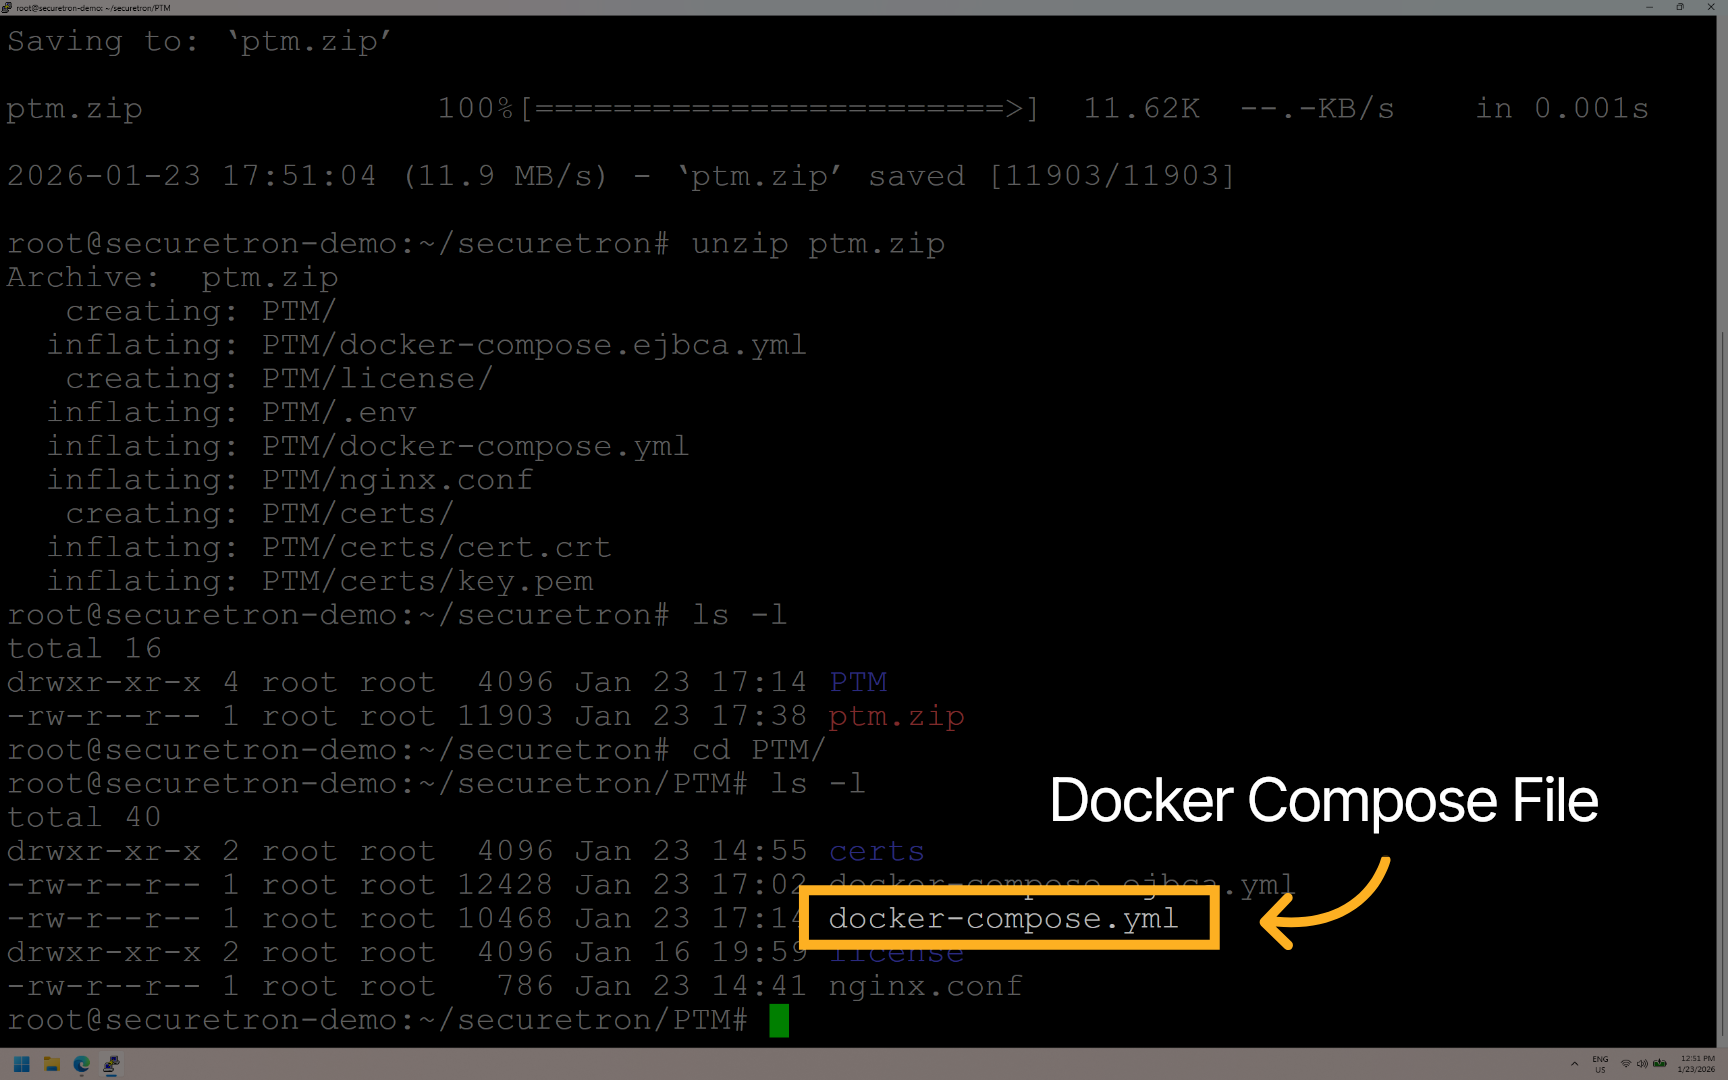
8. Archivo Docker Compose#
Este es el archivo Docker Compose predeterminado, con los contenedores y la configuración necesarios para PKI Trust Manager.
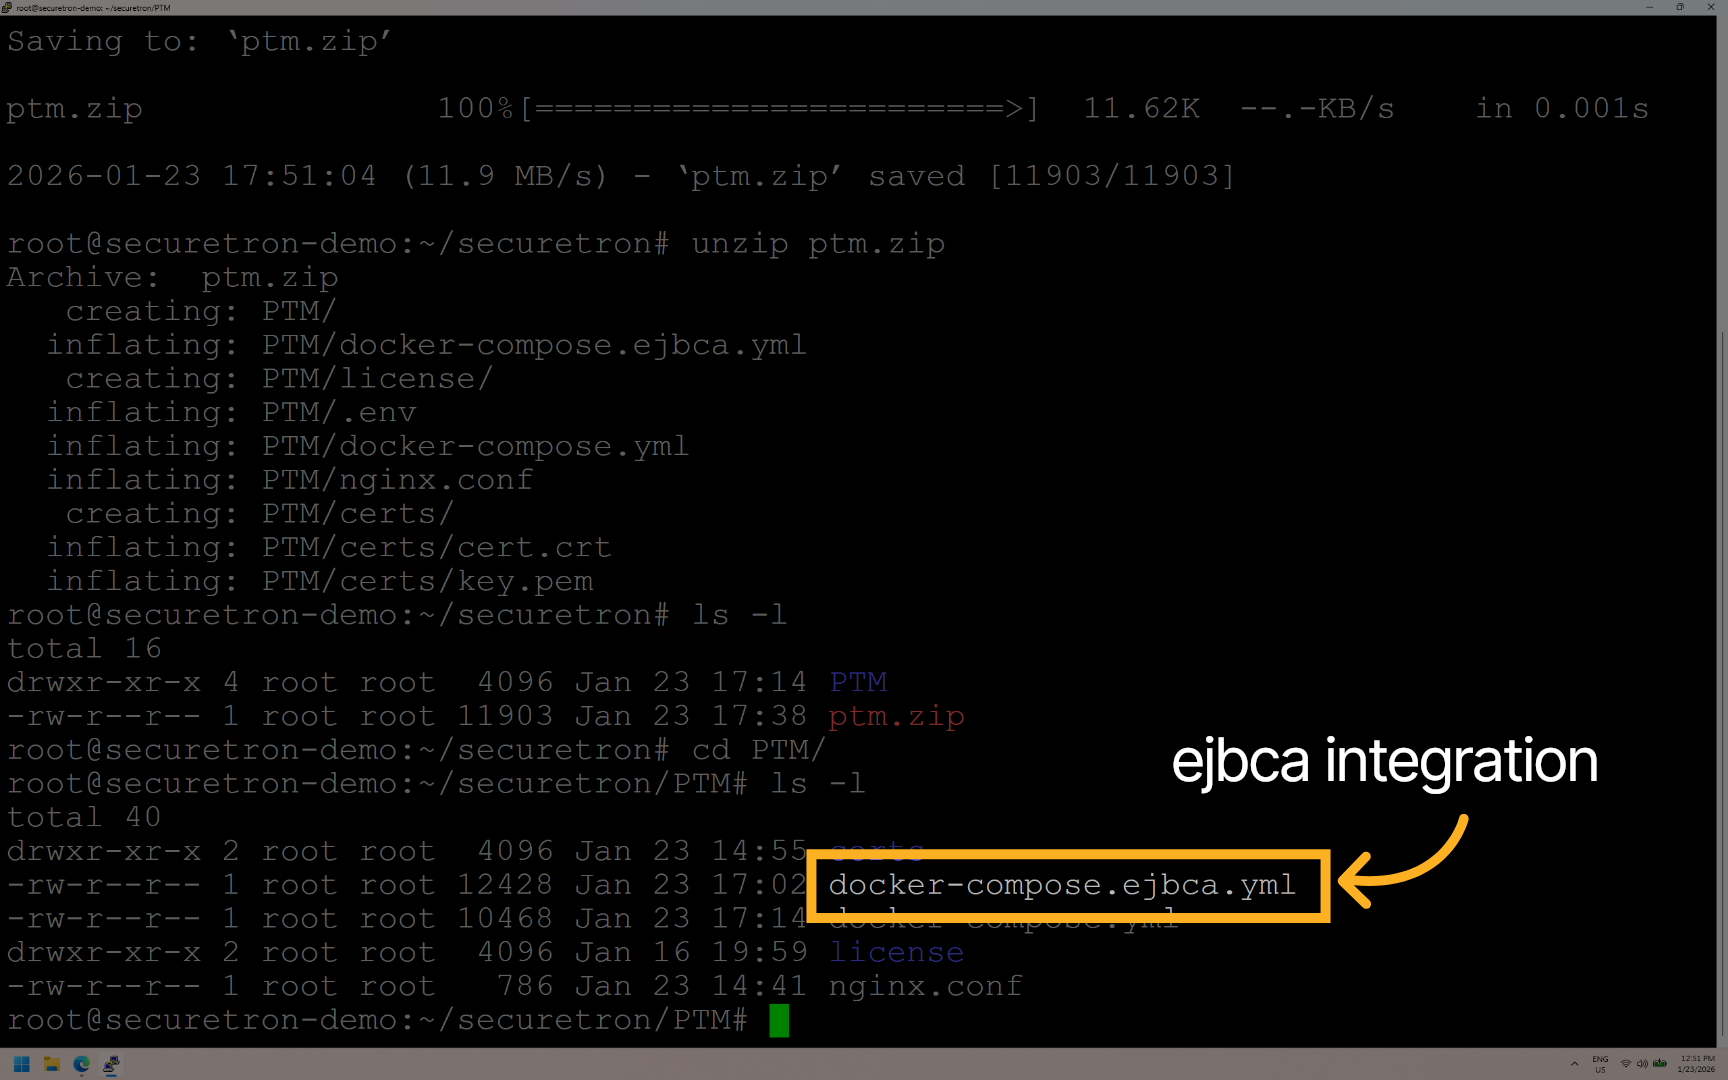
9. Docker-Compose-EJBCA#
docker-compose-ejbca.yml incluye los contenedores y pasos necesarios para integrar EJBCA con PKI Trust Manager.
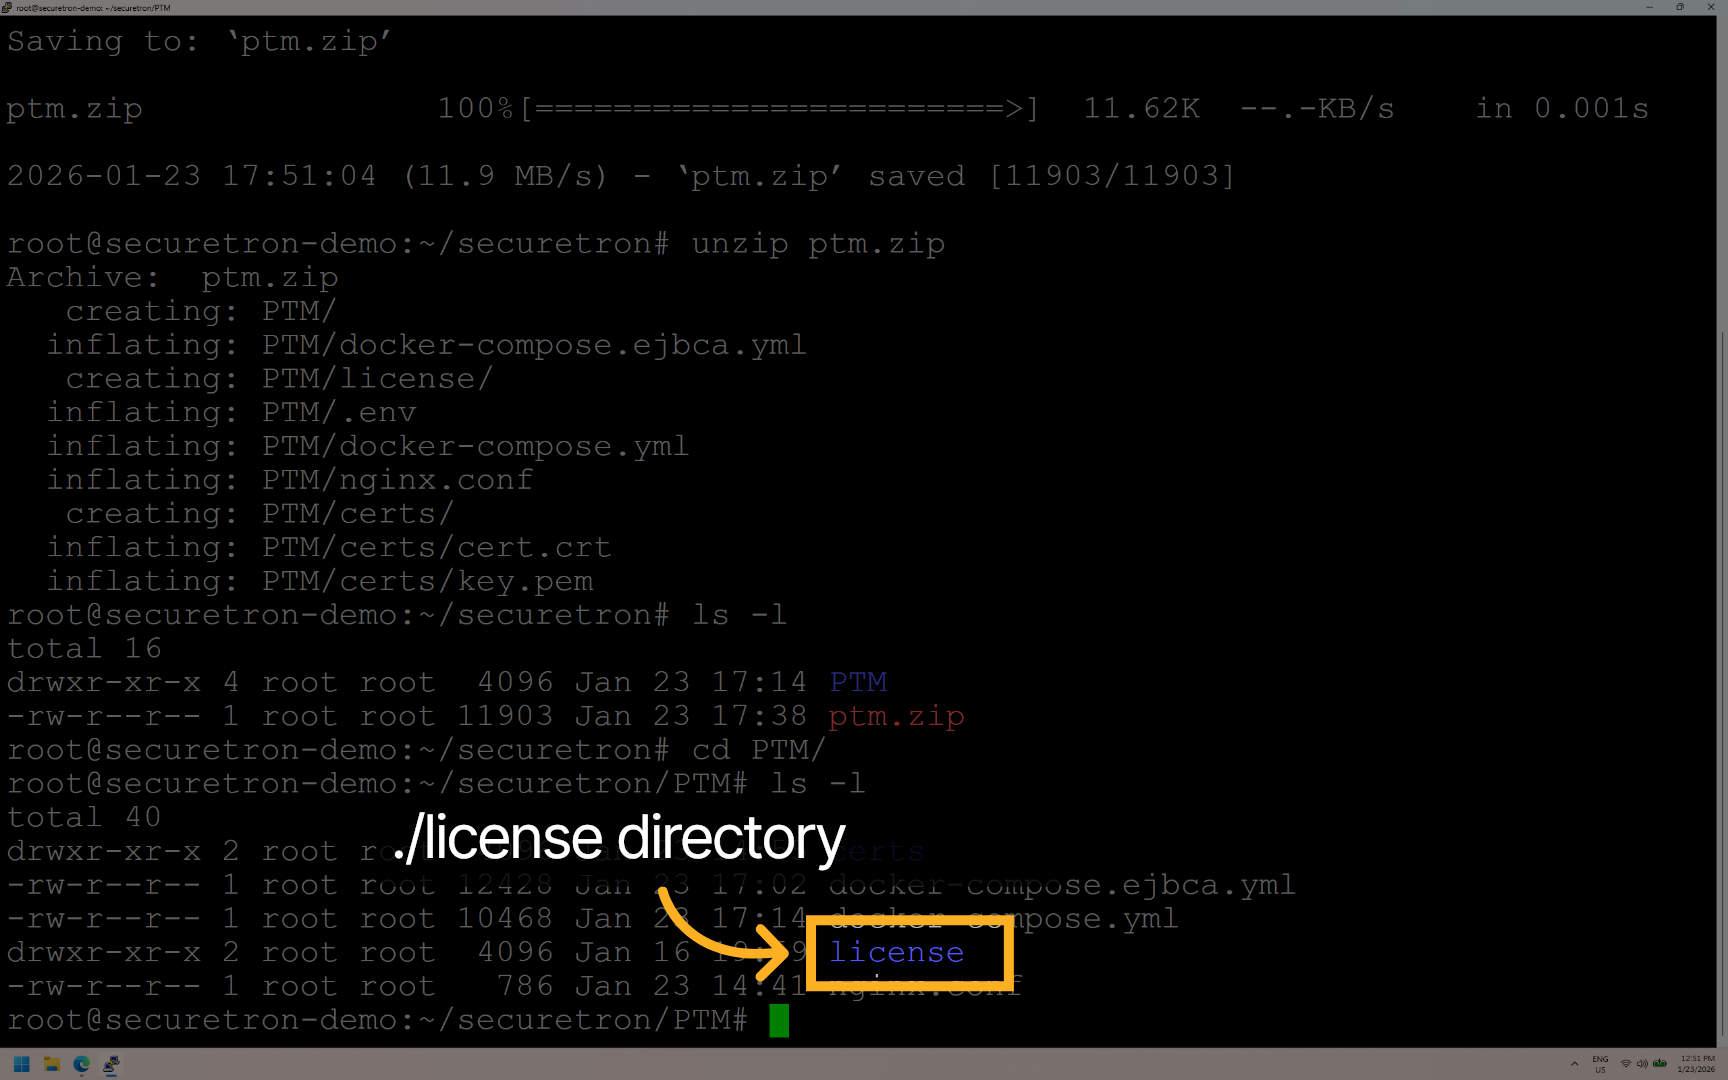
10. Directorio License#
El directorio license se utiliza para activar la licencia offline, normalmente en entornos OT o altamente sensibles sin conexión a Internet.
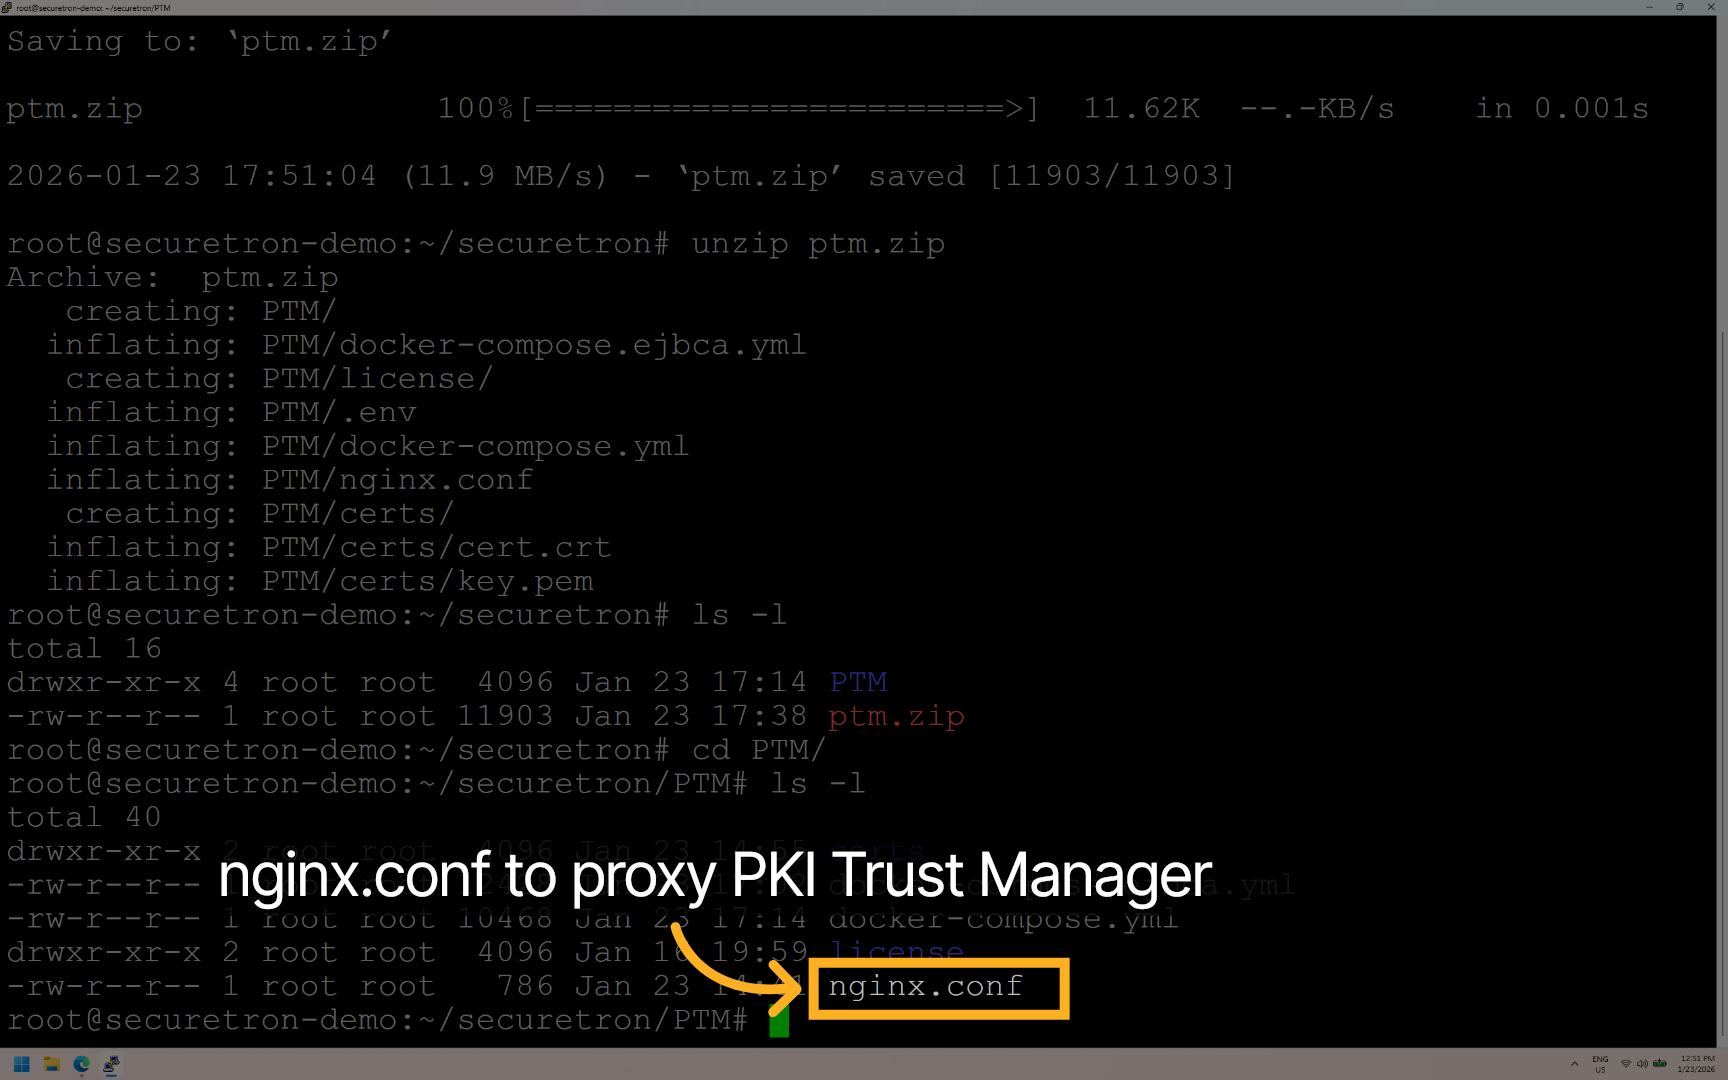
11. NGINX.CONF#
El archivo nginx.conf contiene la configuración inicial del proxy de la aplicación web PKI Trust Manager. Puede adaptarla a las necesidades de su organización.
12. Ejecutar los contenedores PKI Trust Manager#
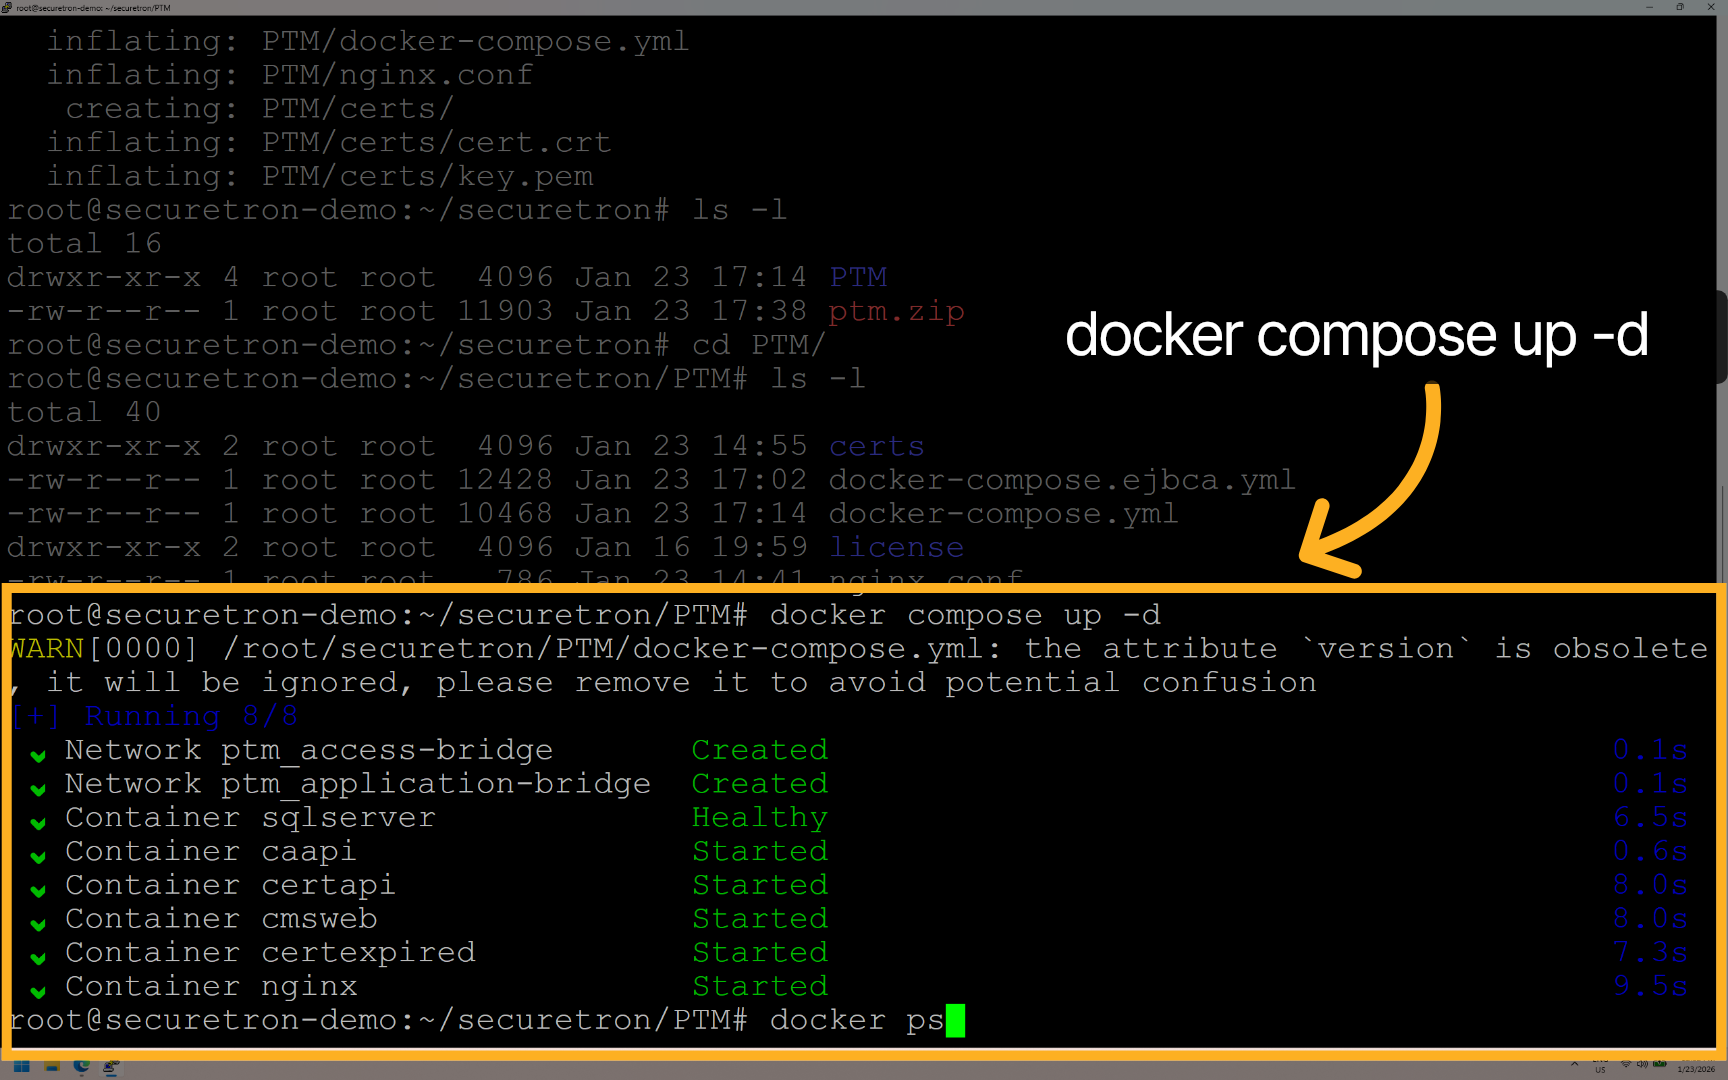
Ejecute la aplicación con: "docker compose up -d". Esto inicializará los contenedores y pondrá en marcha la aplicación.
13. Verificar los procesos de Docker#
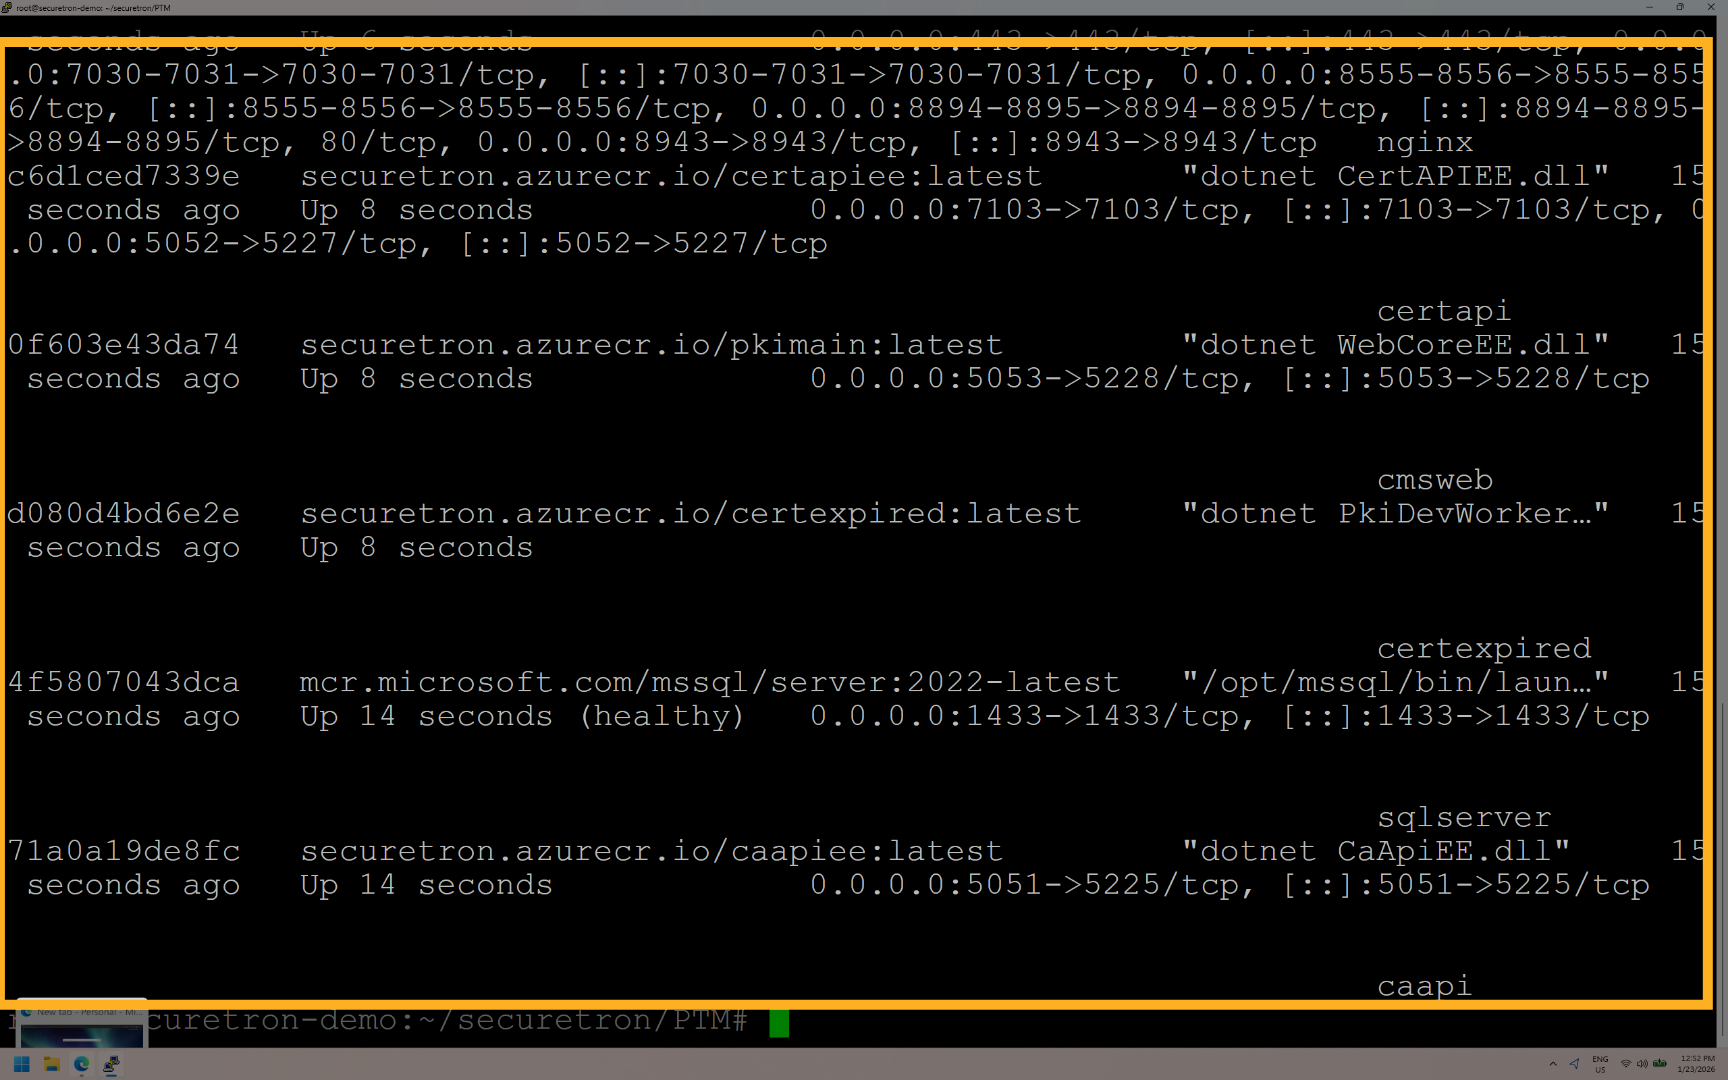
Confirme que todos los contenedores se ejecutan correctamente con el comando "docker ps".
14. Acceder a PKI Trust Manager#
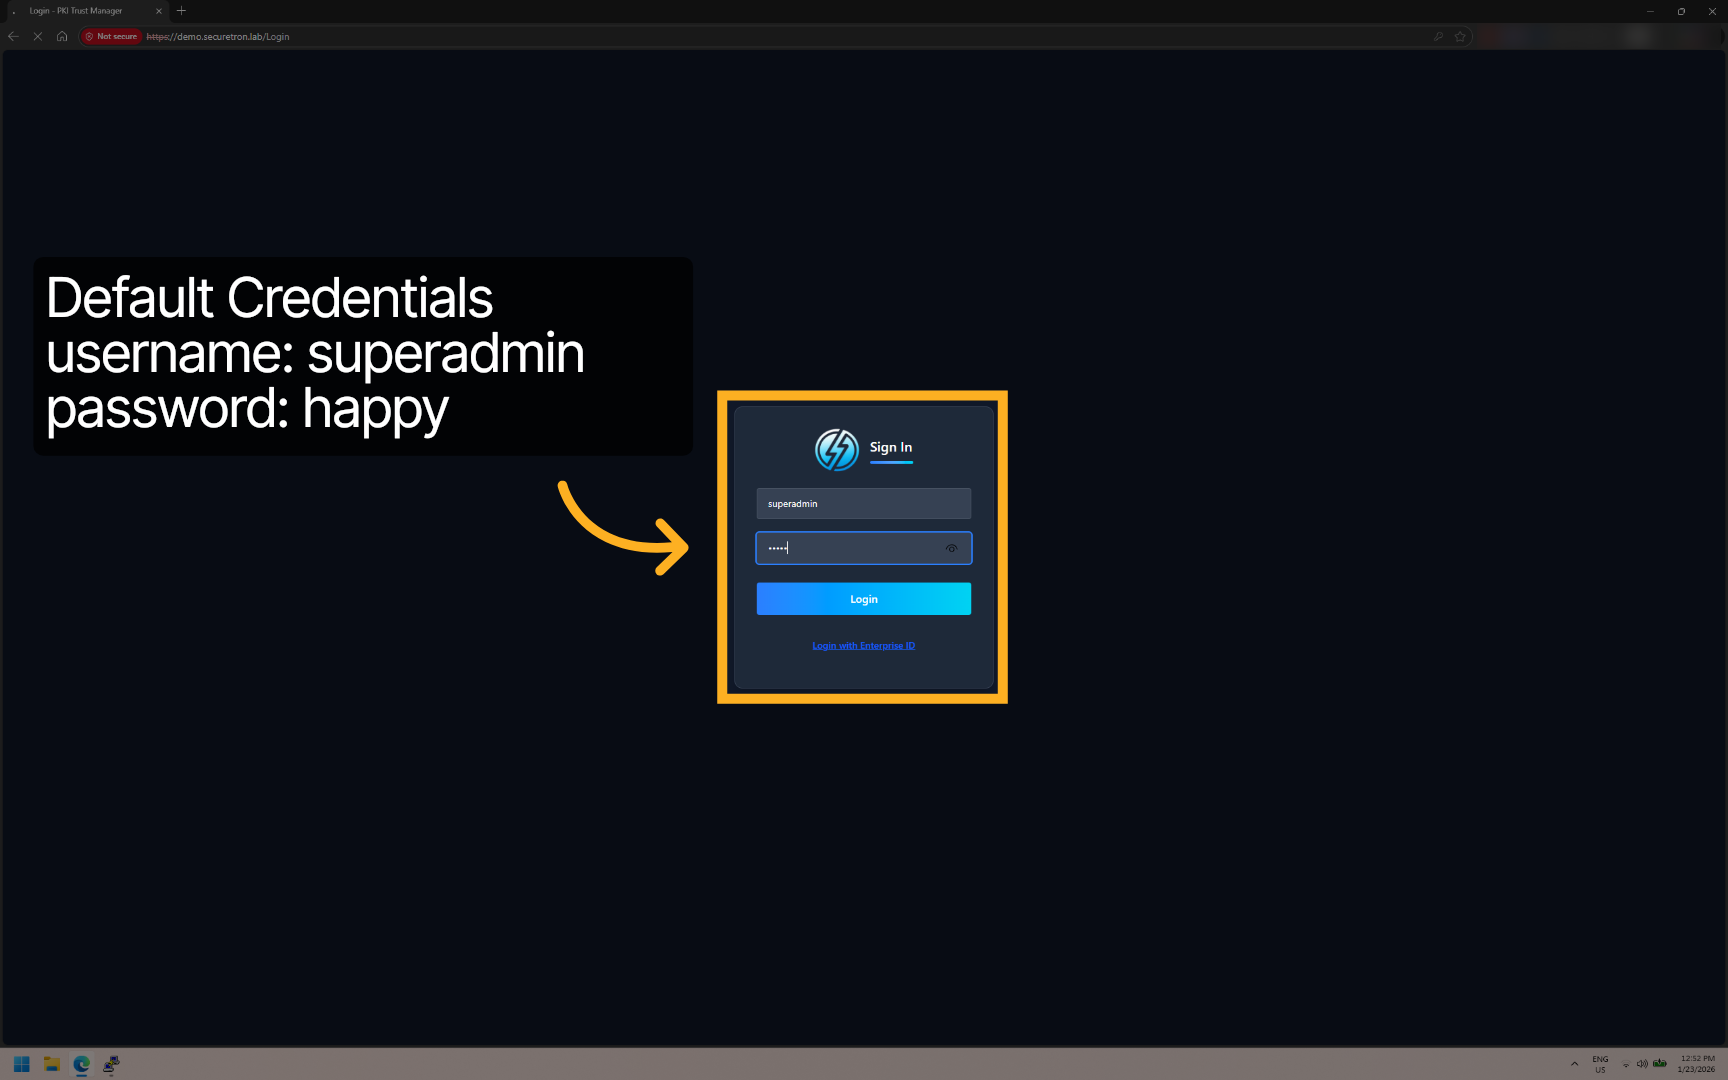
Acceda a la aplicación PKI Trust Manager mediante la dirección IP por el puerto 443 o mediante el FQDN DNS configurado. Introduzca las credenciales predeterminadas.
Credenciales predeterminadas: Username: superadmin Password: happy
15. ¡Correcto!#
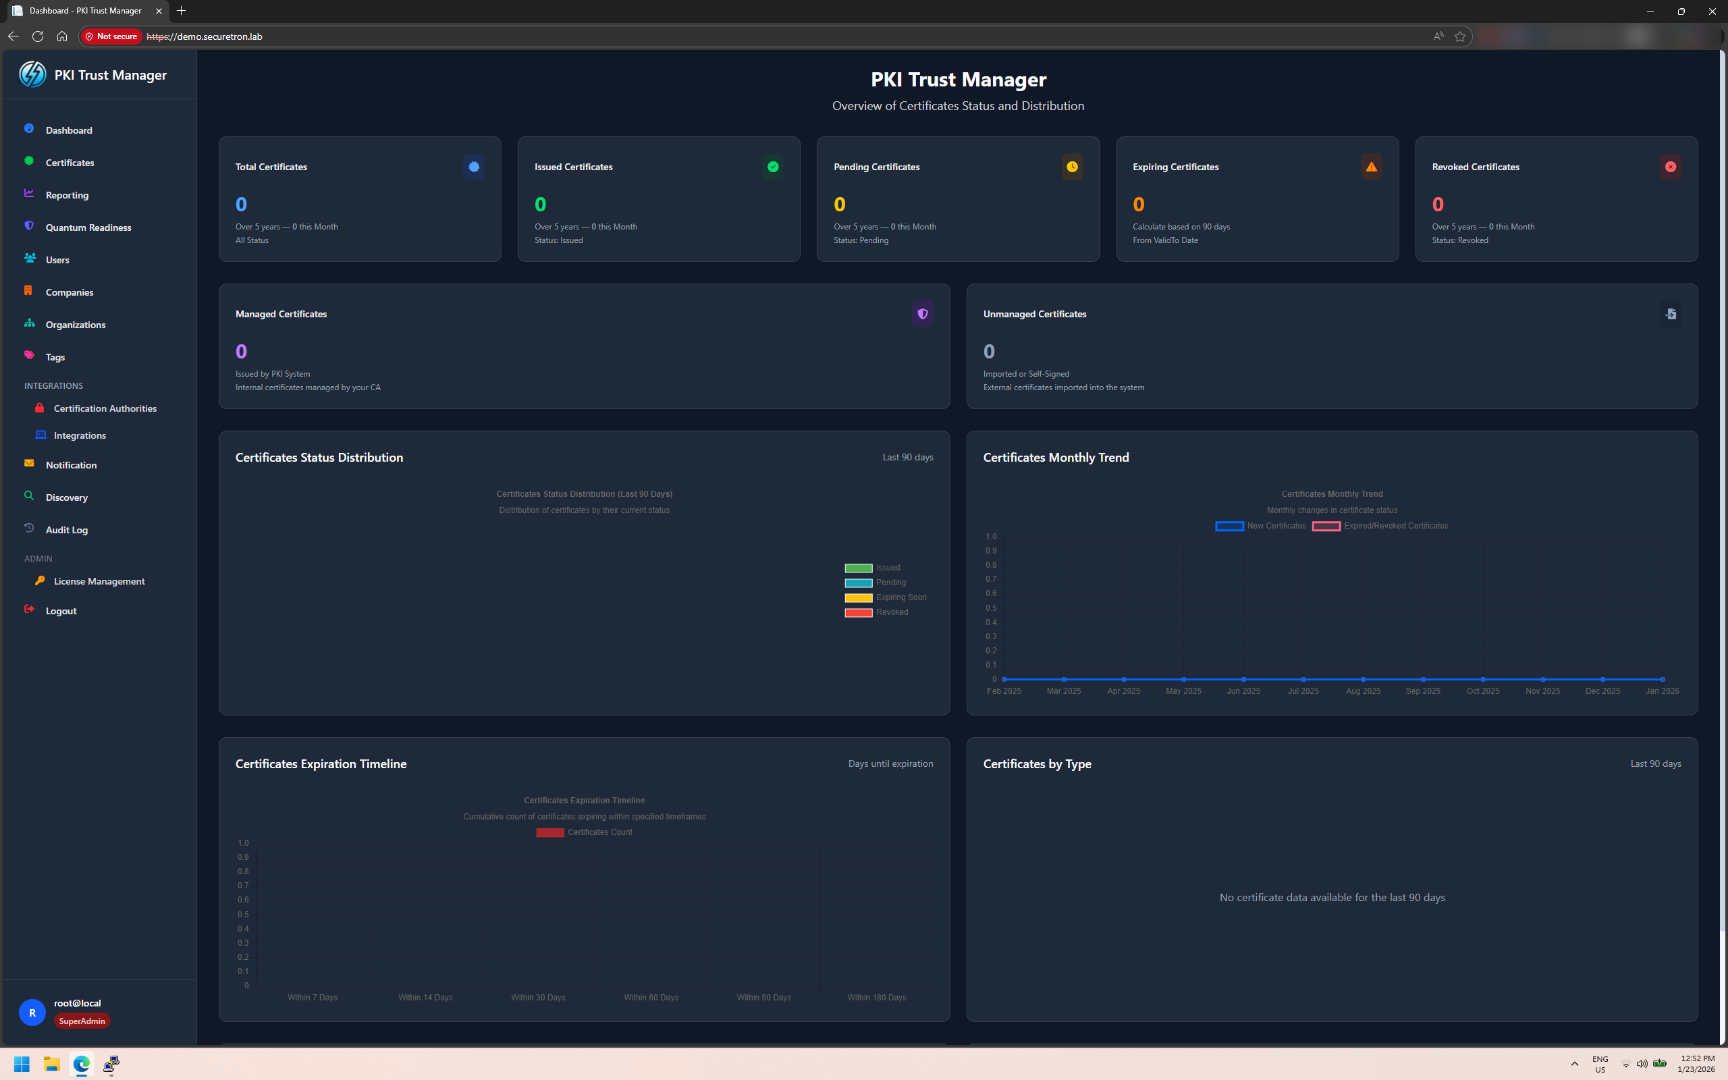
Aparecerá la plataforma PKI Trust Manager de nueva generación, lista para integrarse con sus autoridades de certificación y automatizar la gestión de certificados de la organización.
¡Enhorabuena! Ha desplegado PKI Trust Manager con Docker y verificado su configuración. A continuación, puede explorar la gestión avanzada de certificados o integrar la solución con su infraestructura de seguridad actual. Para más información, visite nuestro sitio web o contacte con soporte.