01
Descubrir
Descubra dinámicamente listeners, procesos, servicios web, certificados y activos PKI. Incorpore la información de certificados a PKI Trust Manager para obtener visibilidad del entorno.
Host · proceso · listener · certificado
Boltron-AI aporta inteligencia y automatización operativa a Securetron PKI Trust Manager. Descubre activos PKI, comprende el contexto, planifica flujos de trabajo, ejecuta procedimientos aprobados cuando la plataforma lo admite, valida resultados y continúa supervisando.
No es un chatbot genérico; es una capa de inteligencia operativa diseñada para la gestión de certificados y PKI.
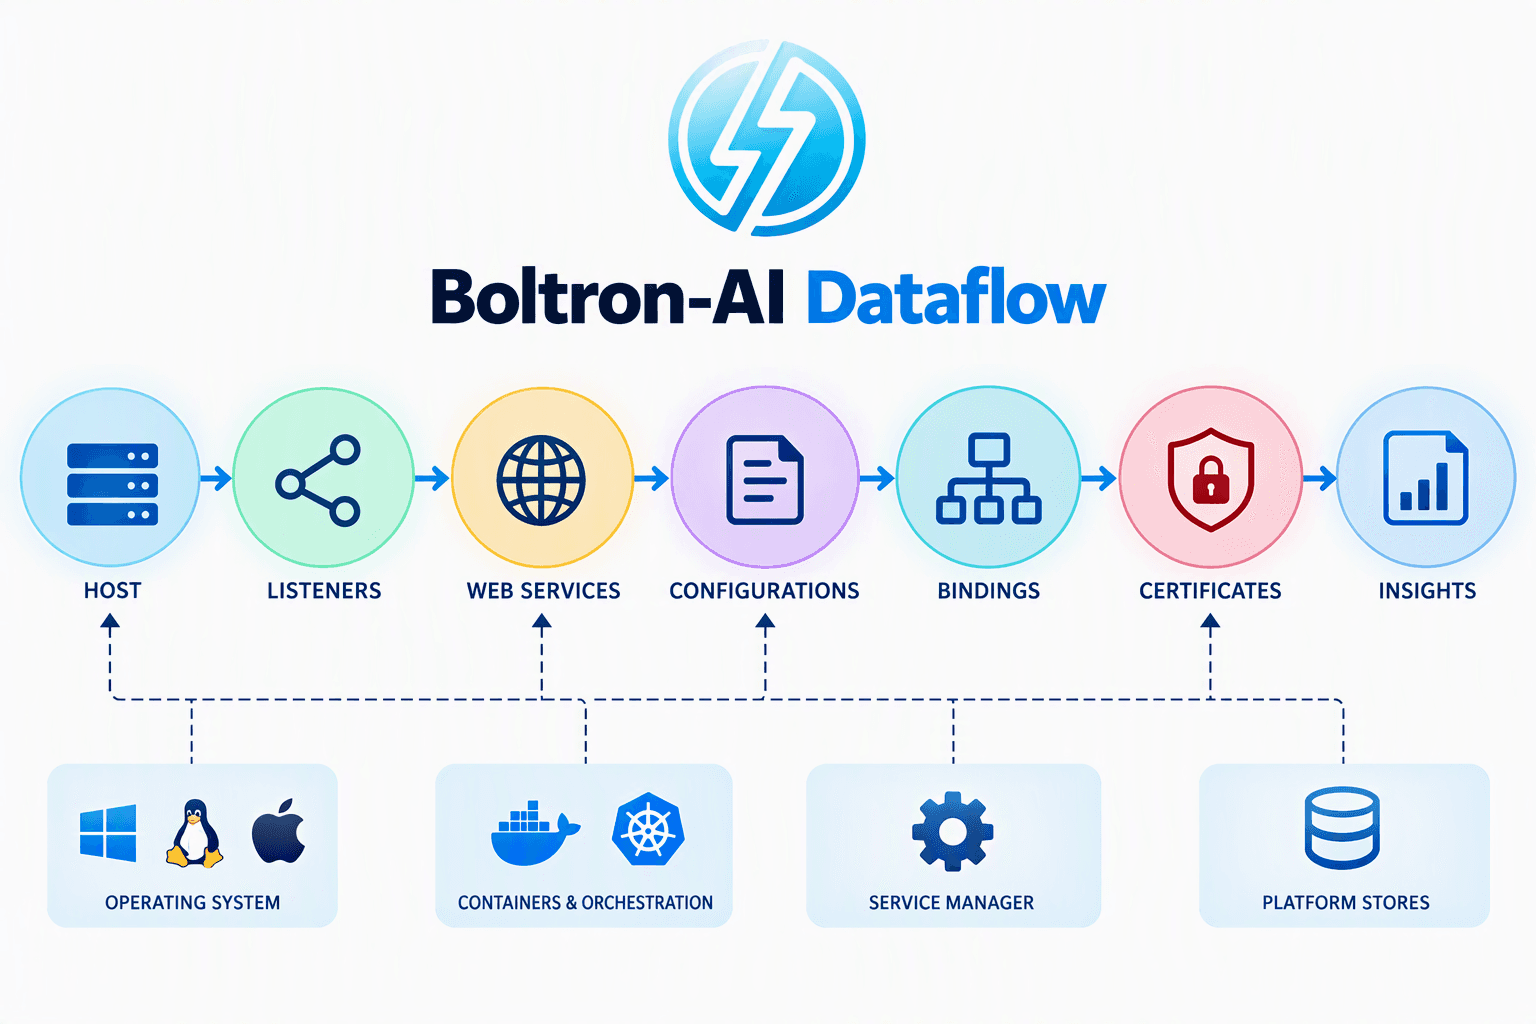
Diagrama de flujo de datos de Boltron-AI
Las operaciones PKI empresariales abarcan descubrimiento de activos, incorporación de aplicaciones, tareas del ciclo de vida de certificados, resolución de problemas y procedimientos repetibles. Boltron-AI añade inteligencia a PKI Trust Manager para ayudar a pasar de evidencias observadas a flujos planificados y revisables, y a procedimientos aprobados cuando sean compatibles.
Boltron-AI va más allá de las recomendaciones. Está diseñado para convertir inteligencia PKI en automatización operativa mediante la ejecución de procedimientos aprobados cuando lo admite la integración con PKI Trust Manager.
Descubra dinámicamente listeners, procesos, servicios web, certificados y activos PKI. Incorpore la información de certificados a PKI Trust Manager para obtener visibilidad del entorno.
Host · proceso · listener · certificado
Analice el contexto PKI de un certificado o tarea. Identifique qué requiere atención y las evidencias necesarias para elegir un flujo adecuado.
Configuración · binding · SNI · upstream
Determine el flujo operativo adecuado, seleccione o adapte un procedimiento existente e identifique las acciones necesarias.
Procedimiento · pasos · confianza · aprobación
Cuando sea compatible, ejecute flujos y procedimientos aprobados para automatizar actividades PKI repetibles y reducir pasos manuales.
Acciones aprobadas · ejecución acotada
Verifique el resultado. Compare referencias de certificados configuradas con evidencias TLS observadas y señale discrepancias o problemas que requieran atención administrativa.
TLS activo · huella · resultado
Continúe supervisando certificados y activos PKI con PKI Trust Manager e identifique condiciones que puedan requerir otro flujo operativo.
Visibilidad continua · próxima acción
Flujos prácticos basados en la infraestructura descubierta y evidencias PKI verificables.
Descubra listeners activos, procesos propietarios, servicios web, fuentes de configuración, referencias de certificados y endpoints TLS con evidencias del entorno.
Relacione procesos, servicios, configuraciones, bindings, certificados y aplicaciones, registrando evidencias, nivel de confianza, limitaciones y relaciones sin resolver.
Convierta el contexto descubierto en un flujo PKI repetible. Seleccione o adapte un procedimiento y deje claras las acciones y evidencias.
Ejecute procedimientos aprobados cuando PKI Trust Manager lo admita. El descubrimiento de solo lectura sigue siendo de solo lectura; los cambios se limitan a flujos autorizados.
Verifique que se completó la operación solicitada. Cuando corresponda, compare el certificado configurado con el observado en una negociación TLS activa.
Continúe la supervisión mediante PKI Trust Manager para que nuevas condiciones alimenten el siguiente ciclo operativo, no una interacción puntual con IA.
Boltron-AI parte de la identidad del host, listeners, procesos propietarios, fuentes de configuración, bindings y evidencias de certificados. Registra evidencias, confianza y limitaciones; las relaciones sin resolver permanecen visibles y no se presentan como hechos.
El descubrimiento es de solo lectura: no reinicia servicios, cambia configuraciones, inscribe o revoca certificados ni recupera claves privadas o secretos. La ejecución se limita a procedimientos aprobados compatibles con PKI Trust Manager.
Boltron-AI ayuda a reducir tareas administrativas repetitivas, agilizar flujos operativos y mejorar la coherencia de los procedimientos en PKI Trust Manager.
No. Boltron-AI es un módulo de operaciones con IA dentro de PKI Trust Manager. Su flujo va del descubrimiento dinámico y contexto PKI a la planificación, ejecución aprobada cuando sea compatible, validación y supervisión continua.
La ejecución depende de los flujos PKI Trust Manager compatibles y de la autorización. La inspección de hosts durante el descubrimiento es de solo lectura: no recarga servicios, cambia configuraciones o certificados ni recupera secretos. La ejecución es aprobada y acotada, no autónoma sin restricciones.
Las instrucciones de descubrimiento prohíben leer material de claves privadas o recuperar valores secretos. El flujo se centra en referencias y metadatos necesarios para el análisis, no en el contenido de secretos.
El flujo puede comparar el certificado referenciado en la configuración con el observado en un endpoint TLS mediante huellas y evidencias registradas. Las discrepancias y limitaciones se señalan, no se presentan como afirmaciones sin respaldo.