Déploiement Azure — Certificate Expiry Agent
Guide de déploiement sur Azure de l’agent de notification d’expiration des certificats de PKI Trust Manager.
Déployer sur Azure Cloud l’agent de surveillance des expirations de certificats de Securetron PKI Trust Manager
Ce tutoriel vous guide dans le déploiement sur Azure de l’agent d’expiration de certificats de Securetron PKI Trust Manager. Vous configurerez l’application conteneur, le registre, les règles d’entrée et terminerez le déploiement. L’agent surveille automatiquement les certificats et signale ceux qui arrivent à expiration. C’est un service essentiel pour prévenir les interruptions.
Azure Portal#
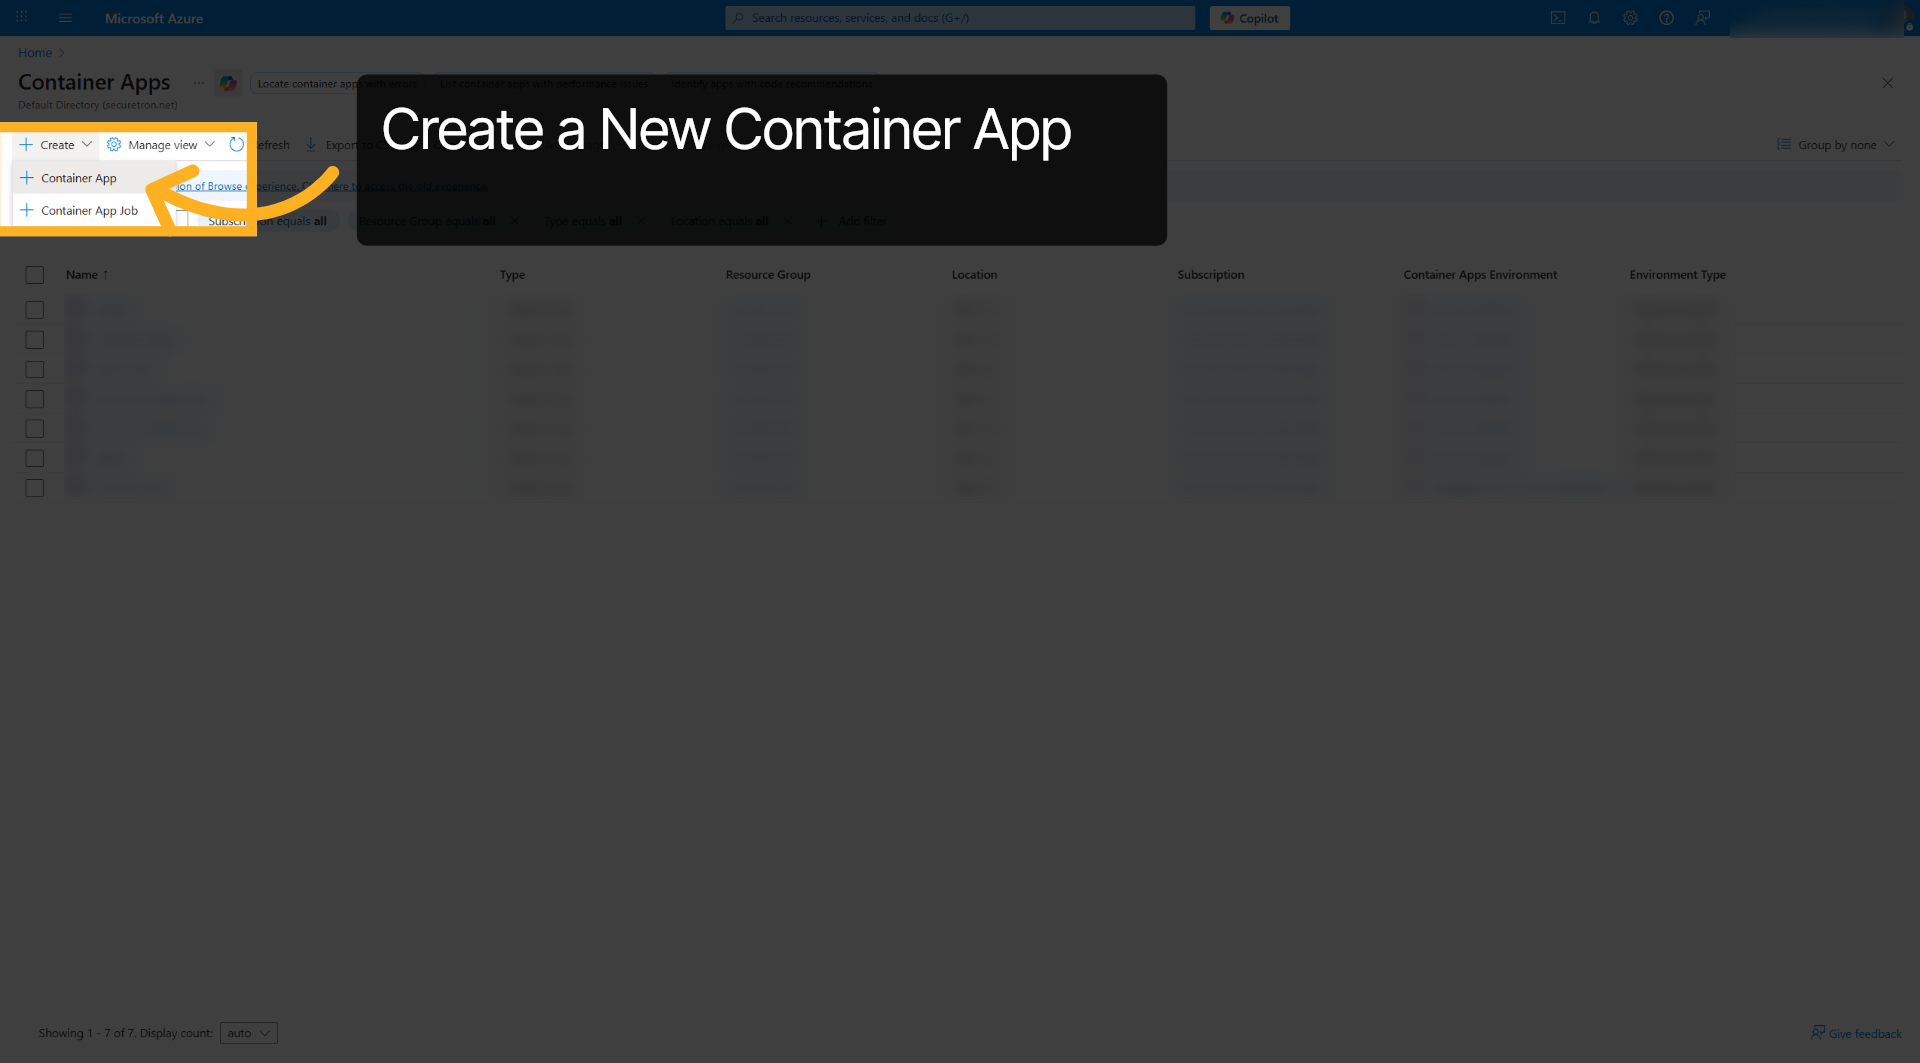
1. Sélectionner Container App#
Sélectionnez l’option Container App pour créer une nouvelle application conteneur.
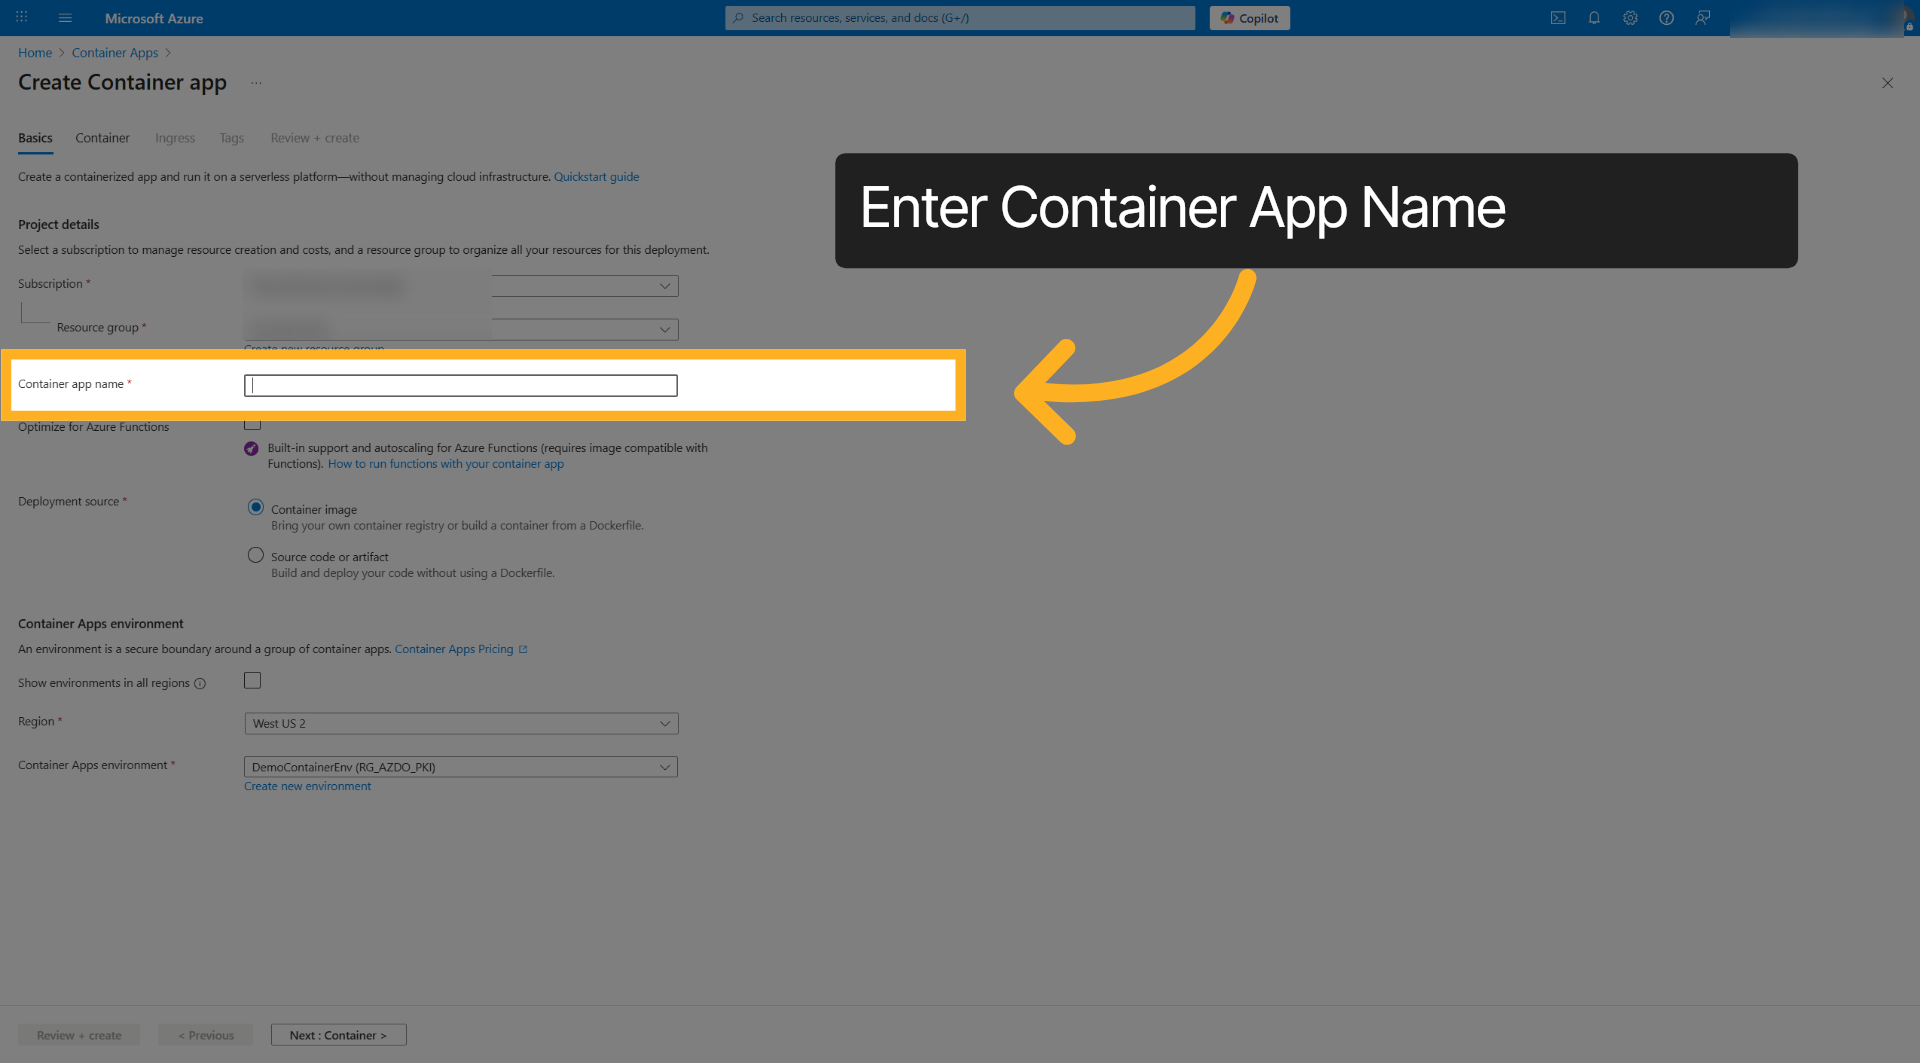
2. Accéder au champ de nom de Container App#
Cliquez sur le champ de nom et saisissez un nom identifiant l’application, par exemple pki-trust-manager-cert-expiry-agent.
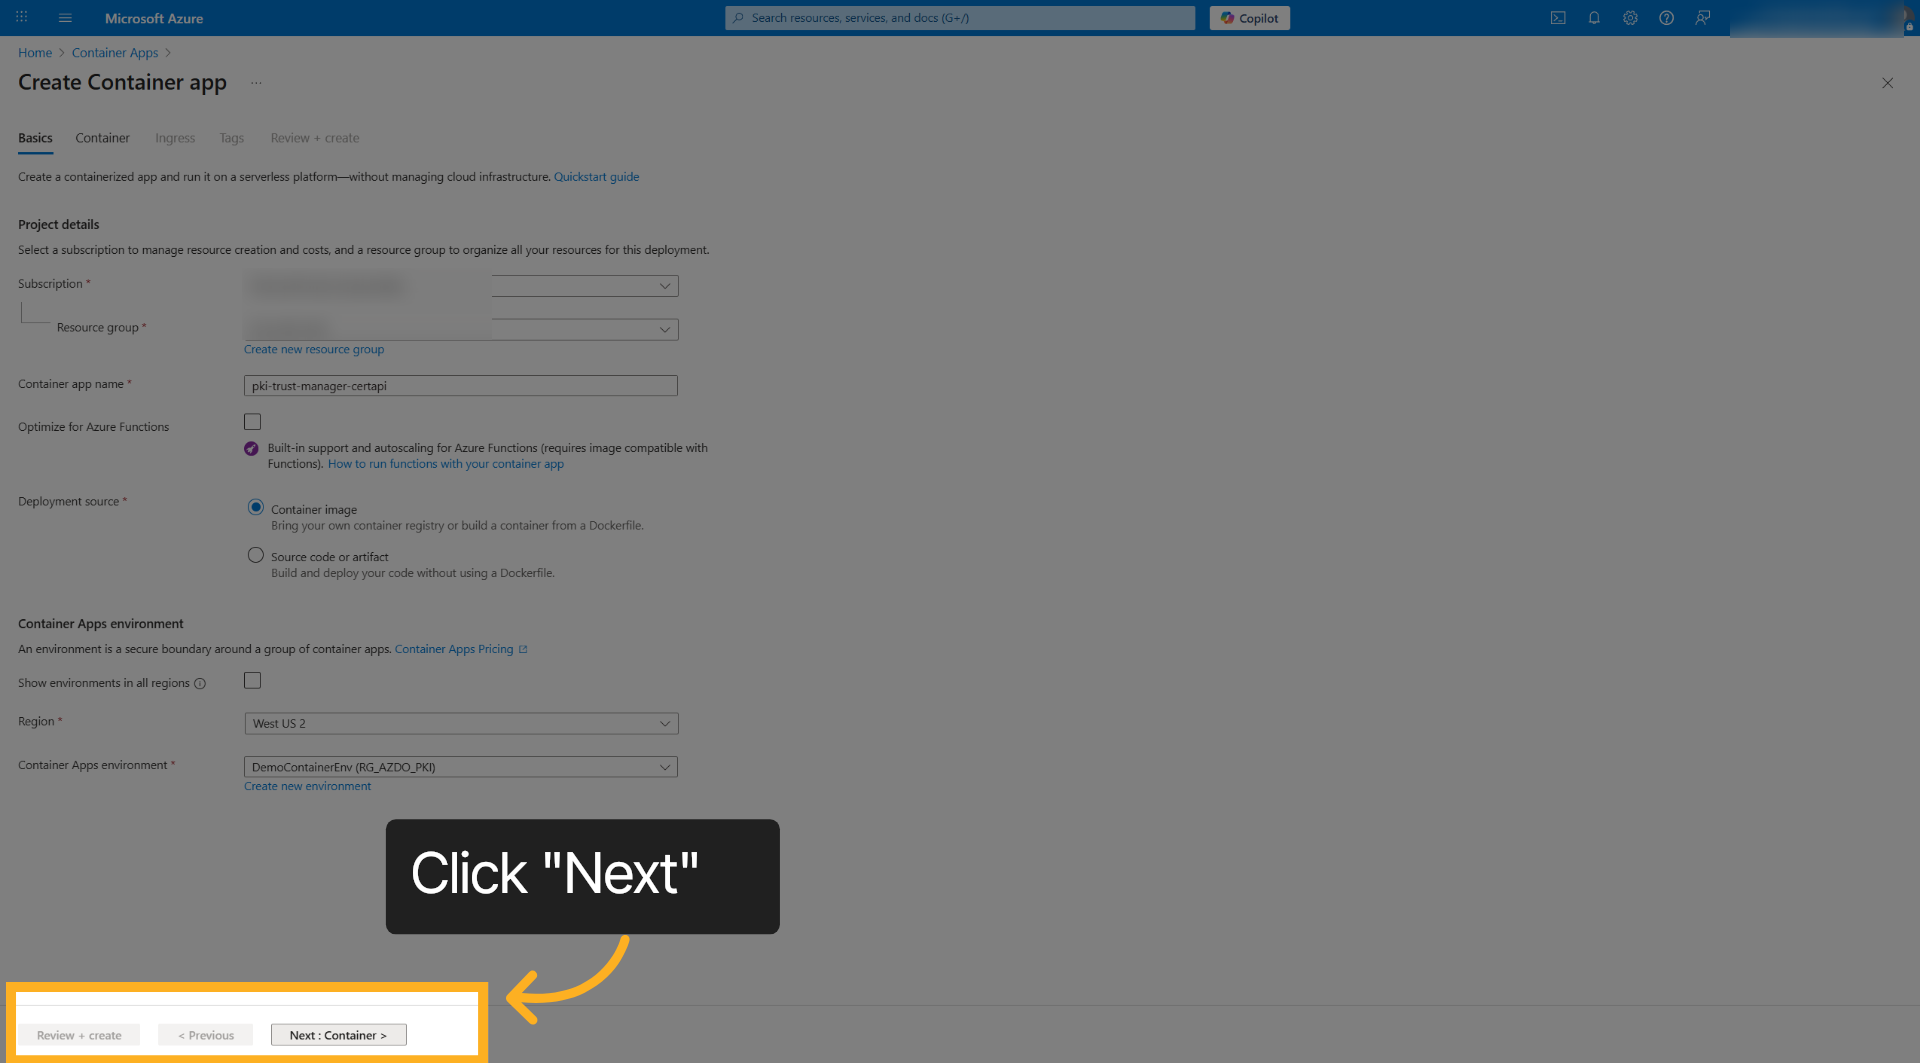
3. Passer aux paramètres du conteneur#
Cliquez sur Next pour poursuivre la configuration propre au conteneur.
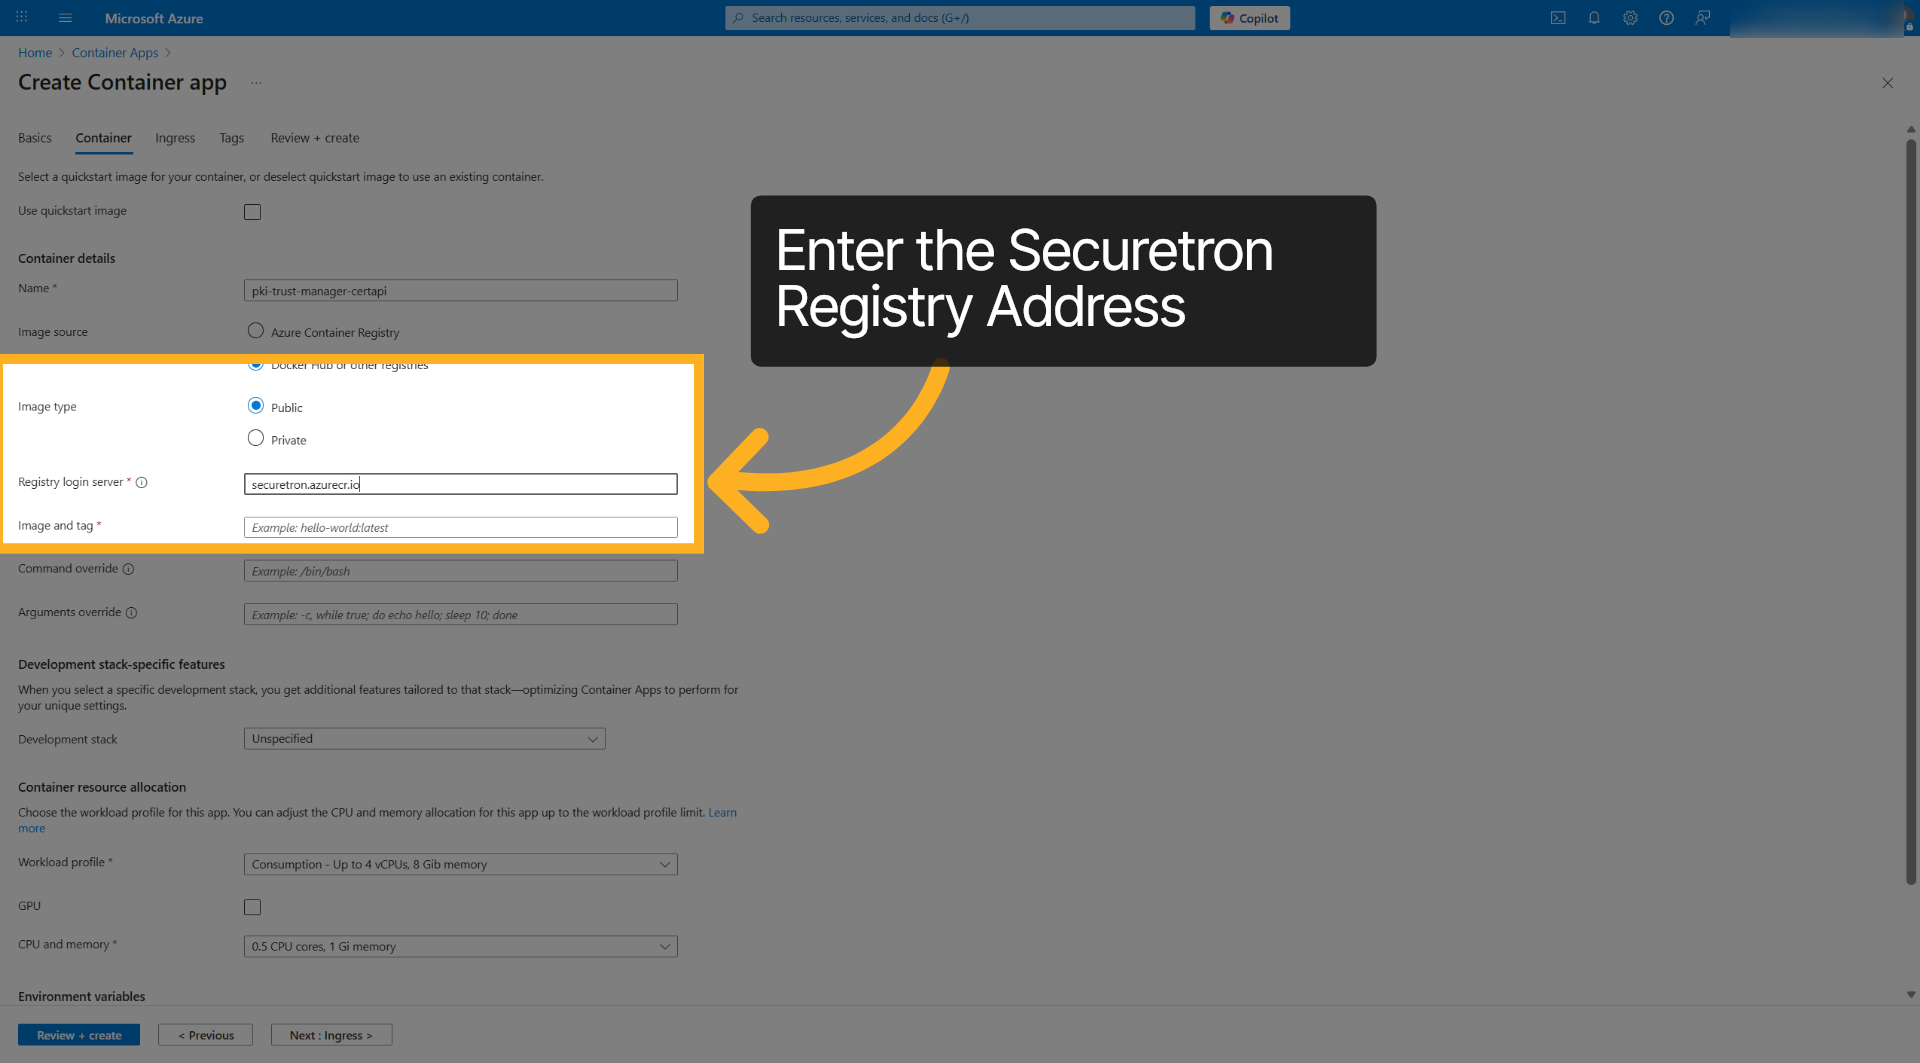
4. Serveur de connexion au registre#
Saisissez l’adresse du serveur de connexion au registre, par exemple securetron.azurecr.io, pour vous connecter au registre de conteneurs Securetron.
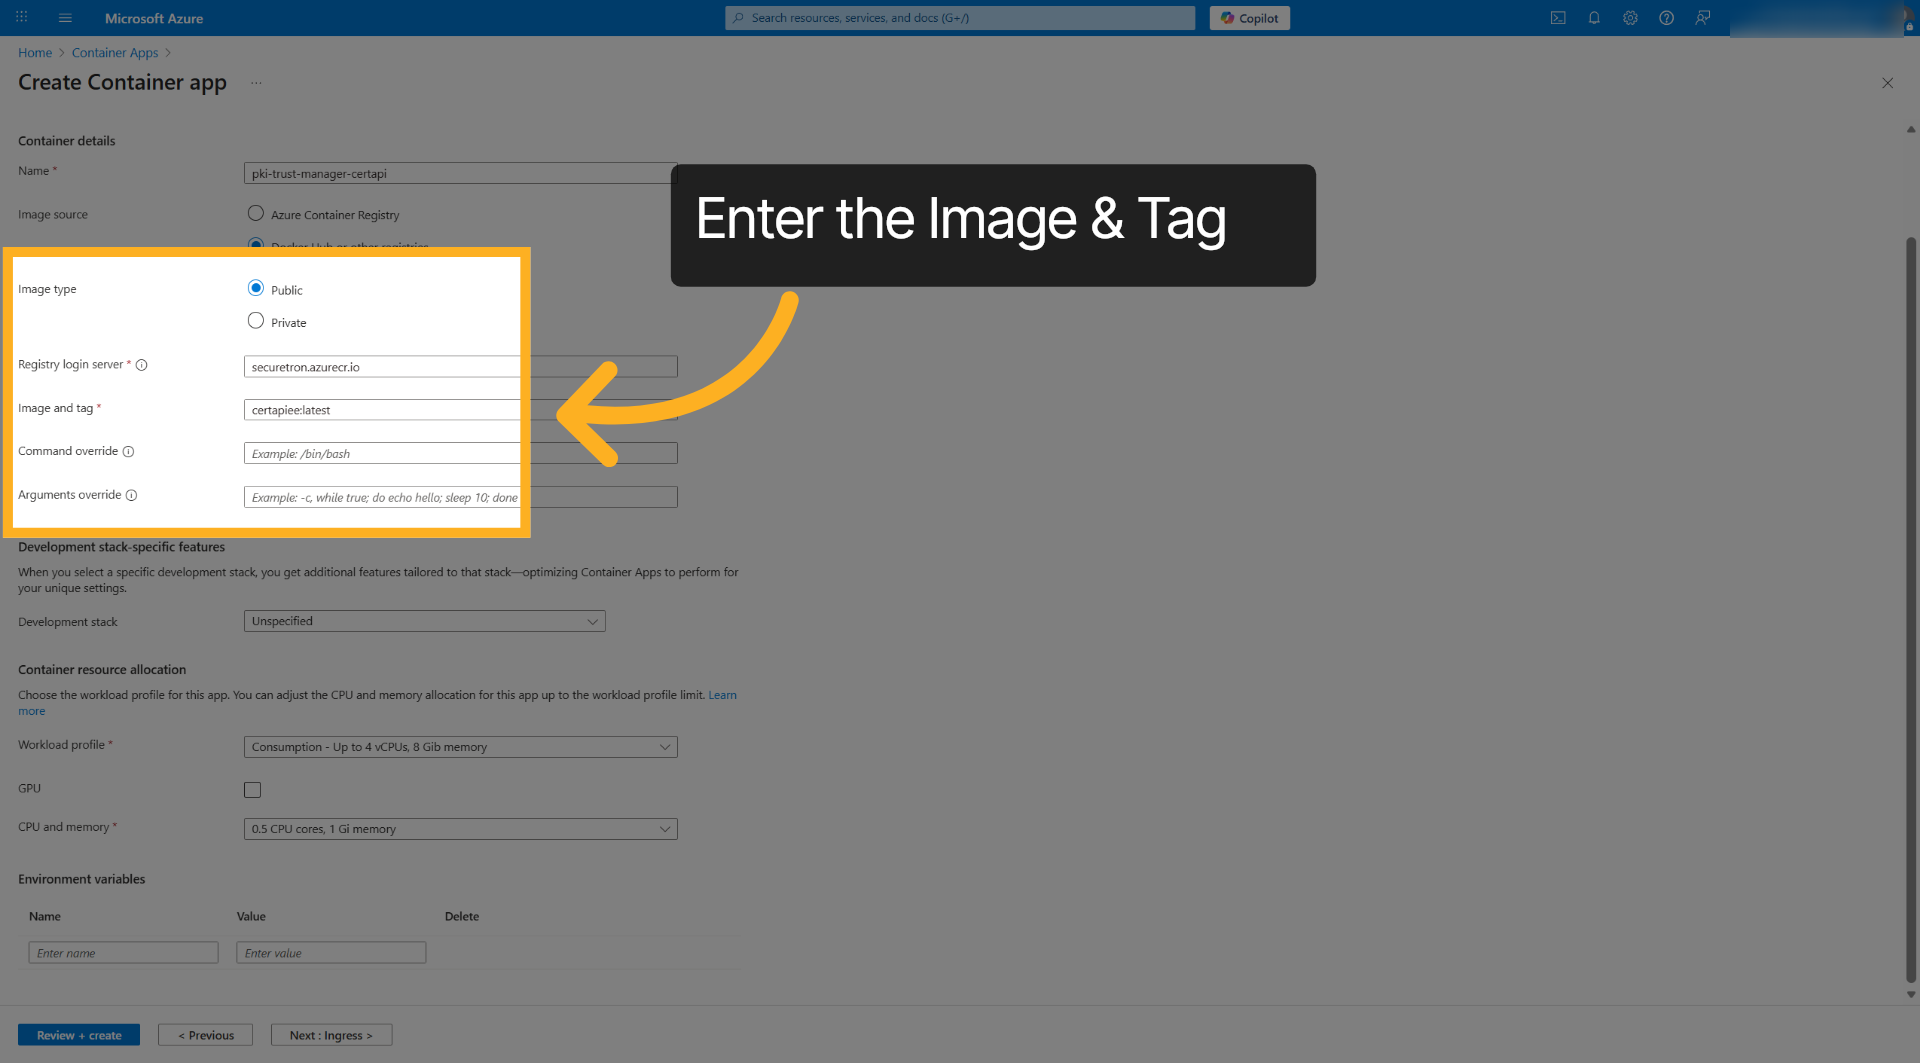
5. Image et tag#
Saisissez l’image et son tag, par exemple certexpired:latest.
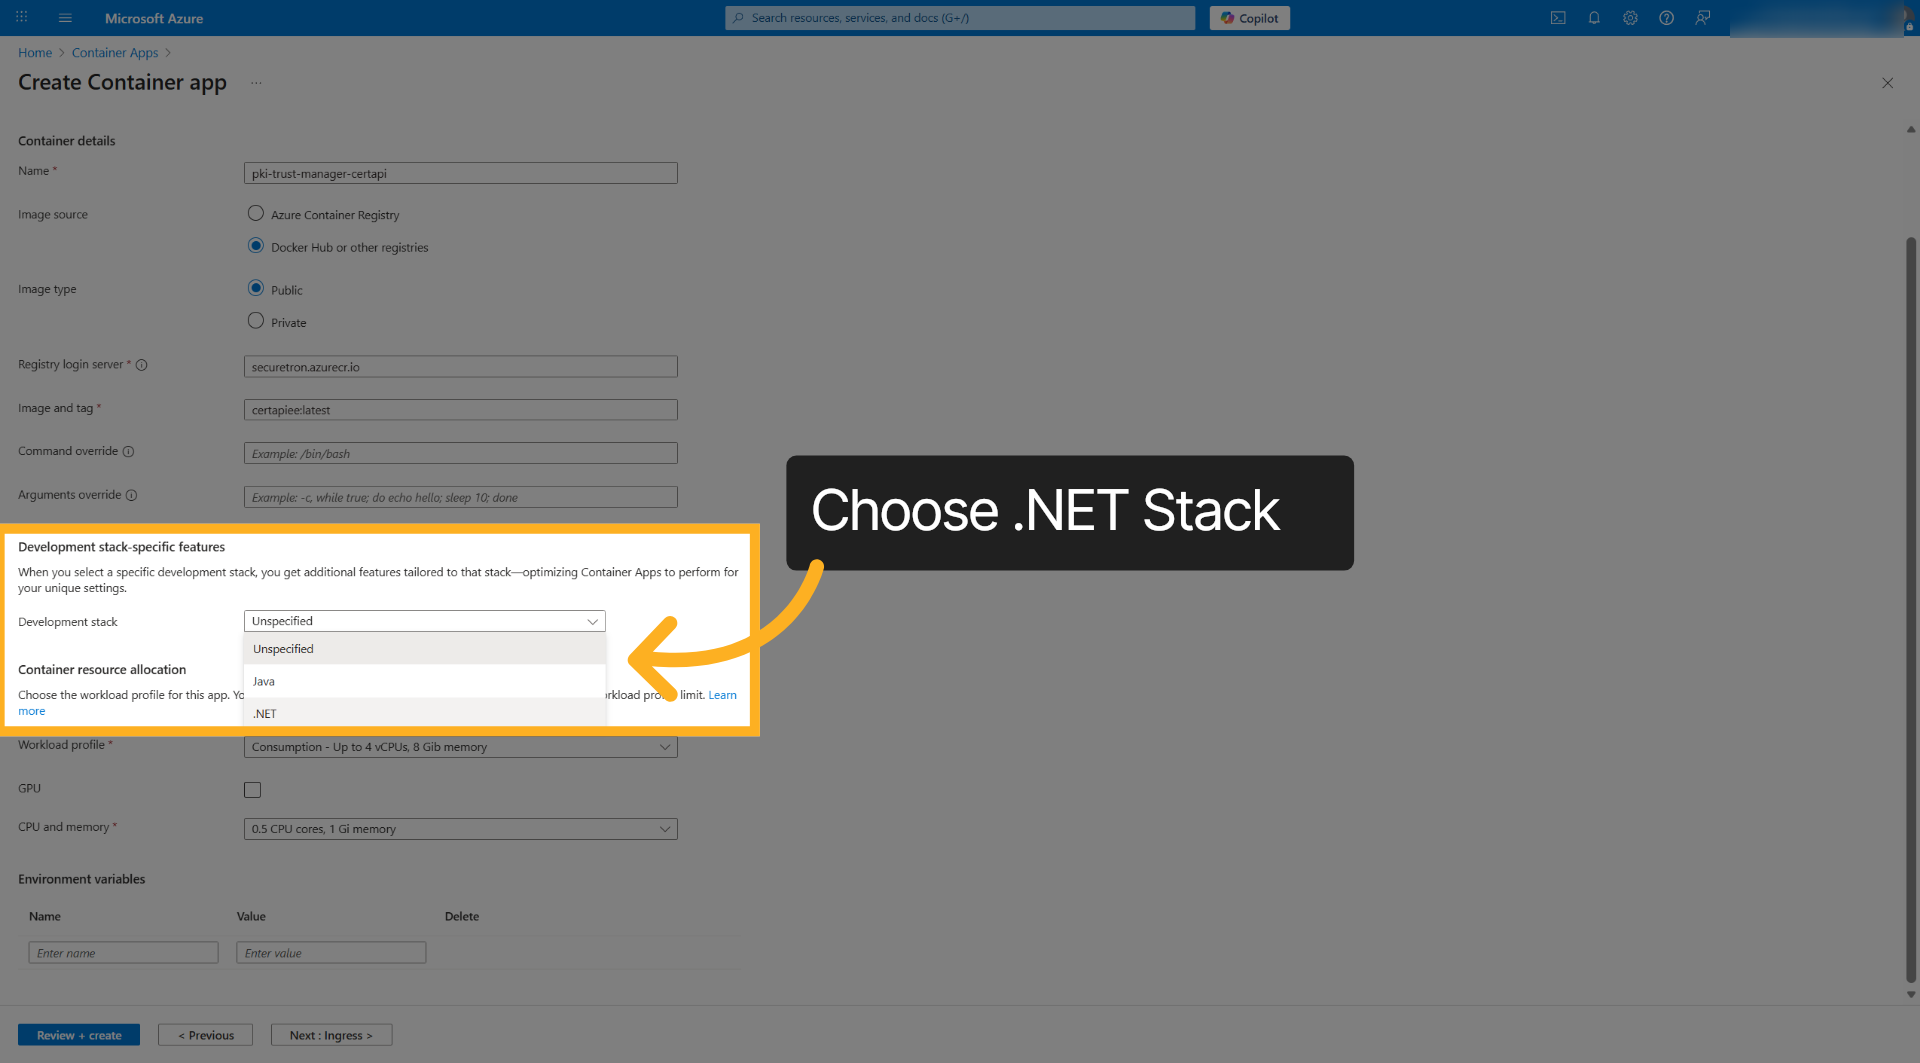
6. Choisir la pile .NET#
Sélectionnez la pile de développement .NET pour optimiser le conteneur.
7. Variables d’environnement#
Saisissez les variables d’environnement, par exemple ConnectionStrings__OurDBContext, pour connecter l’application à la base de données. D’autres variables sont indiquées dans le document.
Recommandées
-
CertExpiryNotificationPeriod__StartScanningRangeInXdays=${EXPIRY_START_RANGE:-3}
-
CertExpiryNotificationPeriod__EndScanningRangeInXdays=${EXPIRY_END_RANGE:-3}
-
CertExpiryNotificationPeriod__SendingNotificationEveryXdays=${EXPIRY_NOTIFY_INTERVAL:-1}
-
CertExpiryNotificationPeriod__ScanningIntervalEveryXminutes=${EXPIRY_SCAN_INTERVAL:-30}
-
Smtp__Server=Your_SMTP_Server_FQDN
-
Smtp__Auth=true
-
Smtp__SenderName=PKI-Trust-Manager-CertAPI
-
Smtp__SenderAddress=[email protected]
-
Smtp__ReceiverAddressOnError=[email protected]
-
Smtp__ReceiverAddressOnEvent=[email protected]
-
Smtp__Port=Your_SMTP_Server_Port
-
Smtp__Username=Your_SMTP_Username
-
Smtp__Password=Your_SMTP_Password
-
Smtp__EnableSsl=true
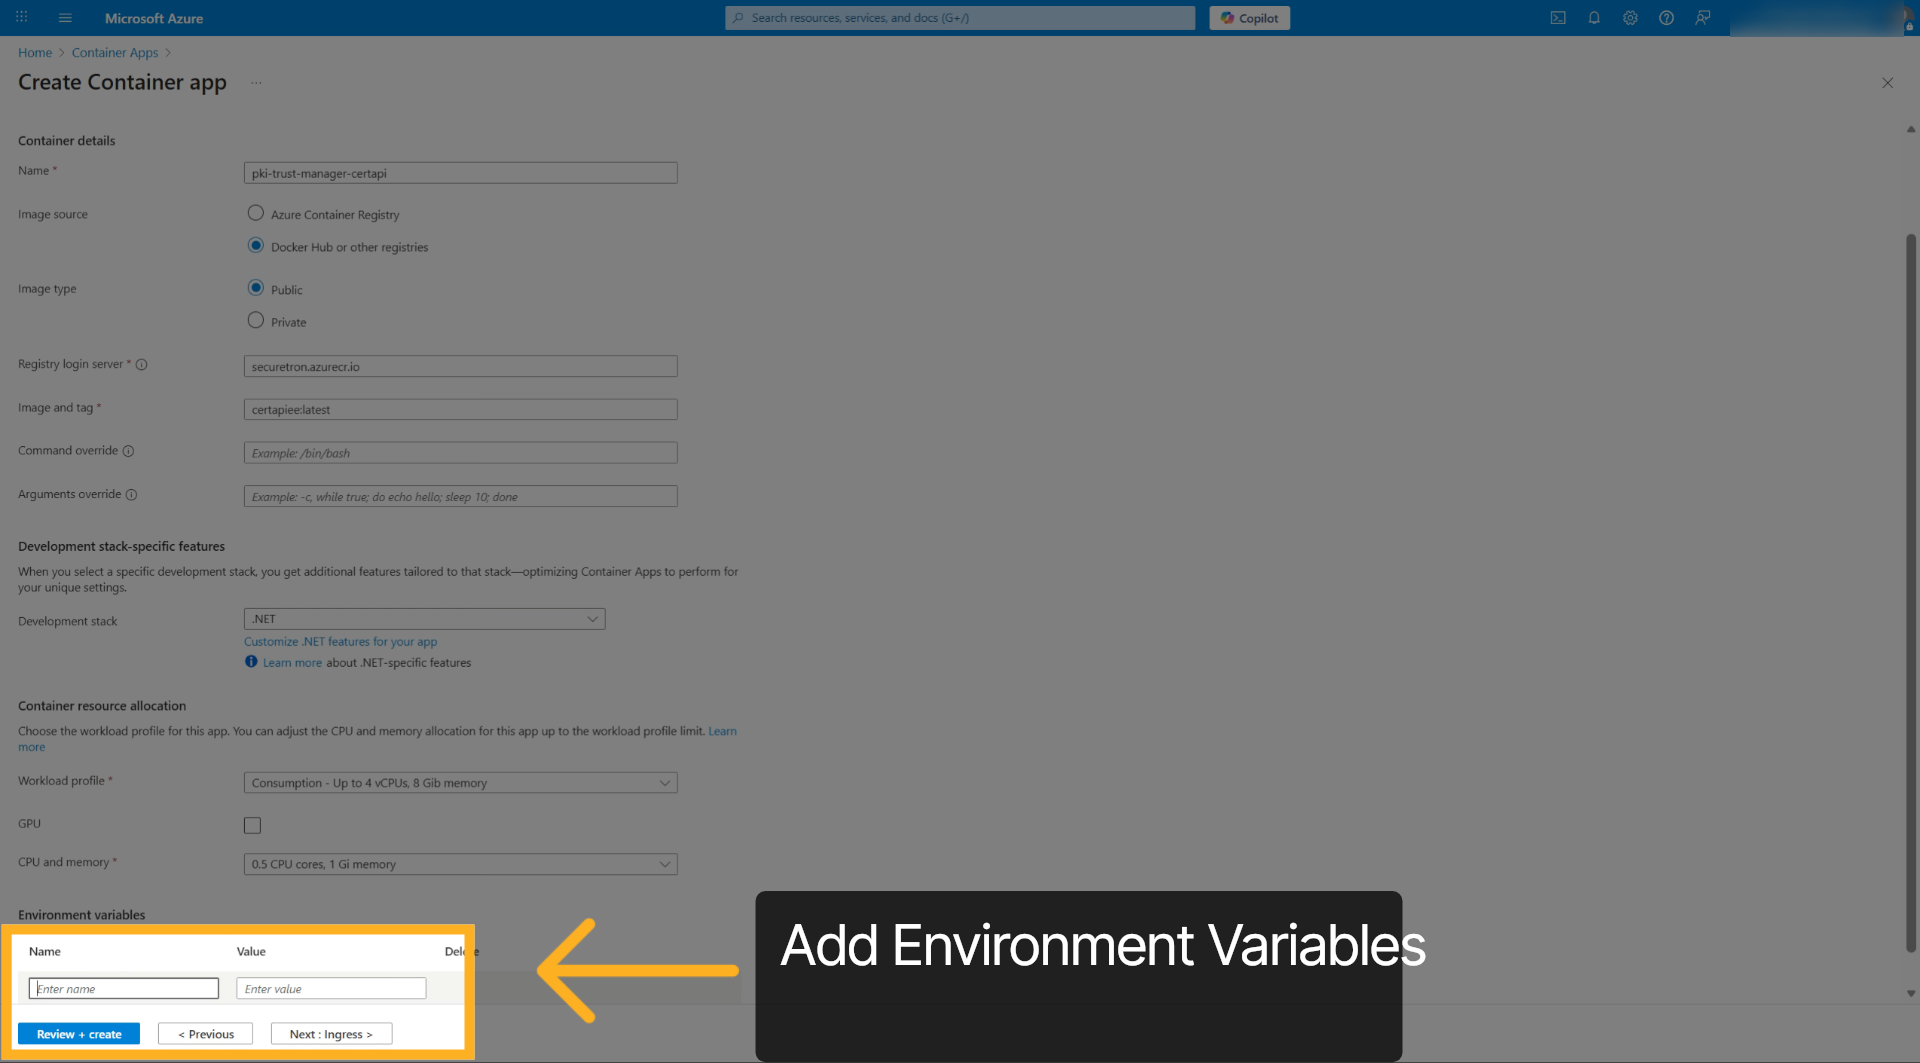
8. Passer aux paramètres d’entrée#
Cliquez sur Next pour configurer le trafic réseau et les règles d’accès de l’application conteneur.
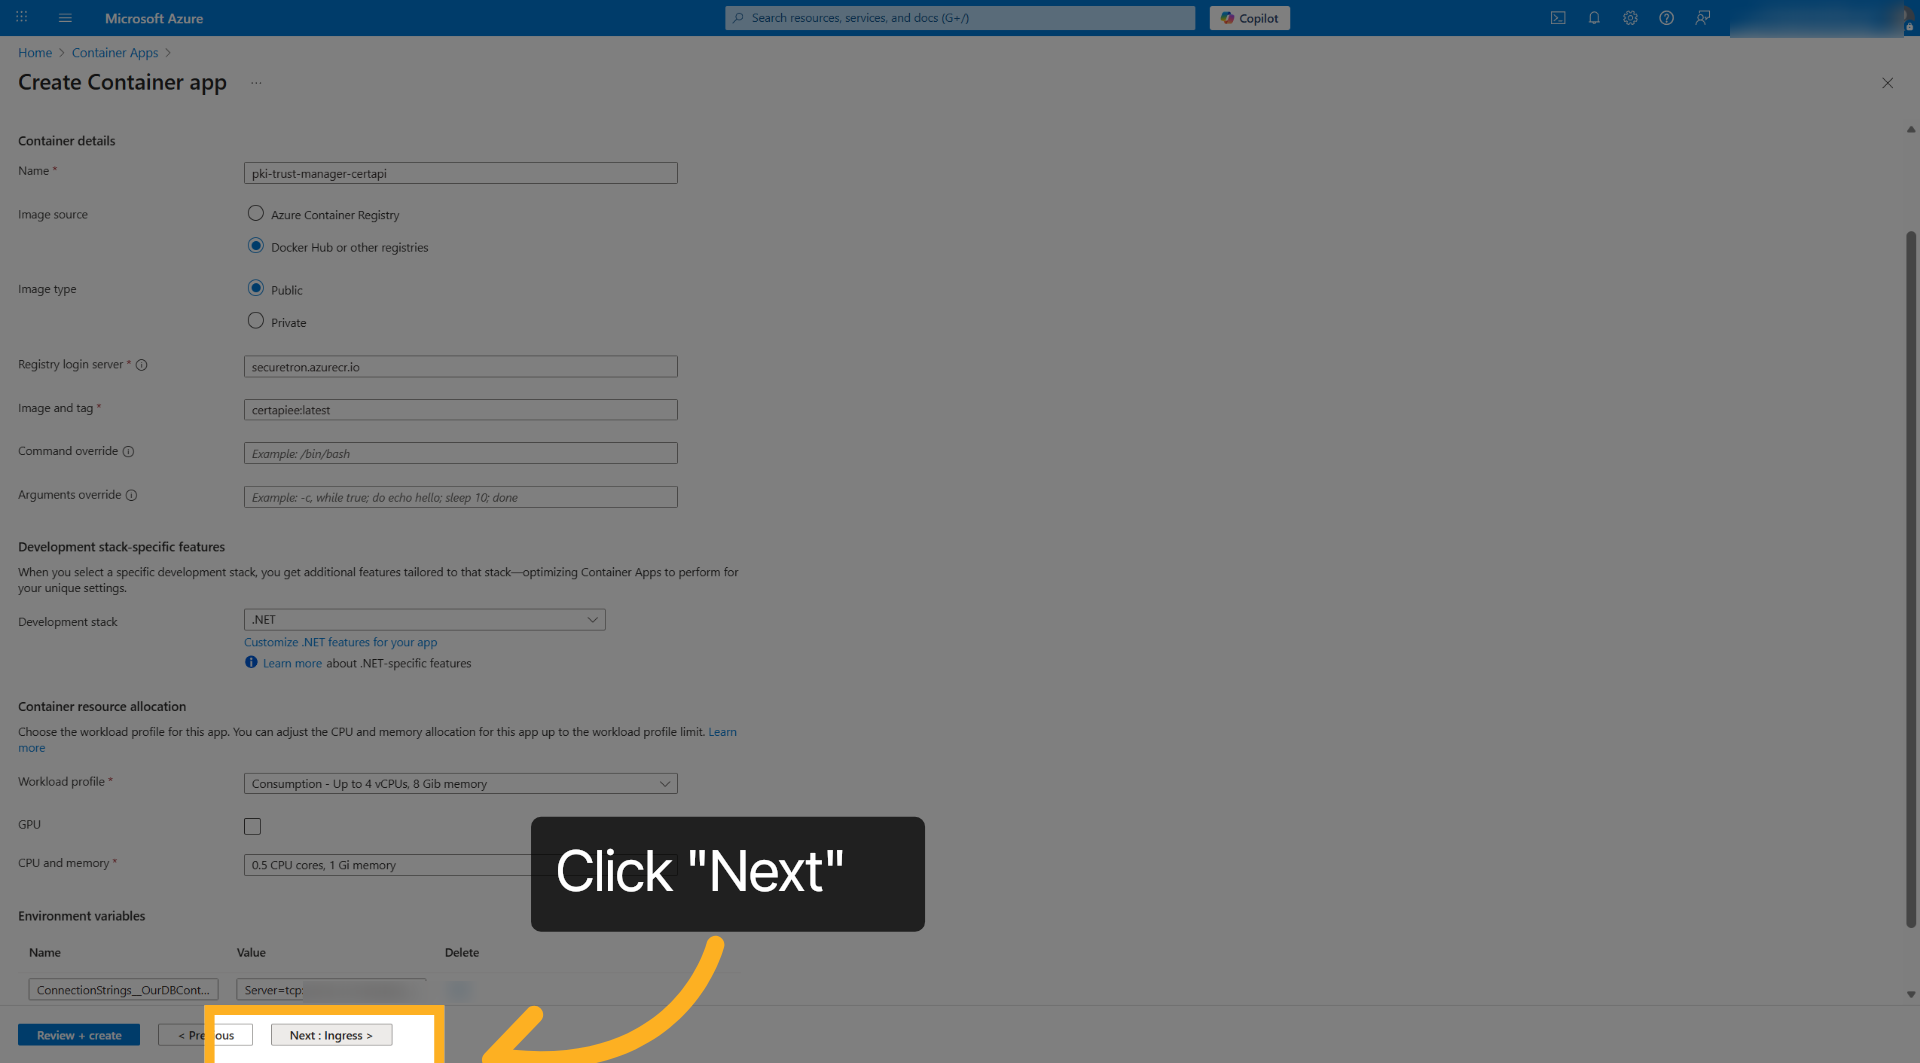
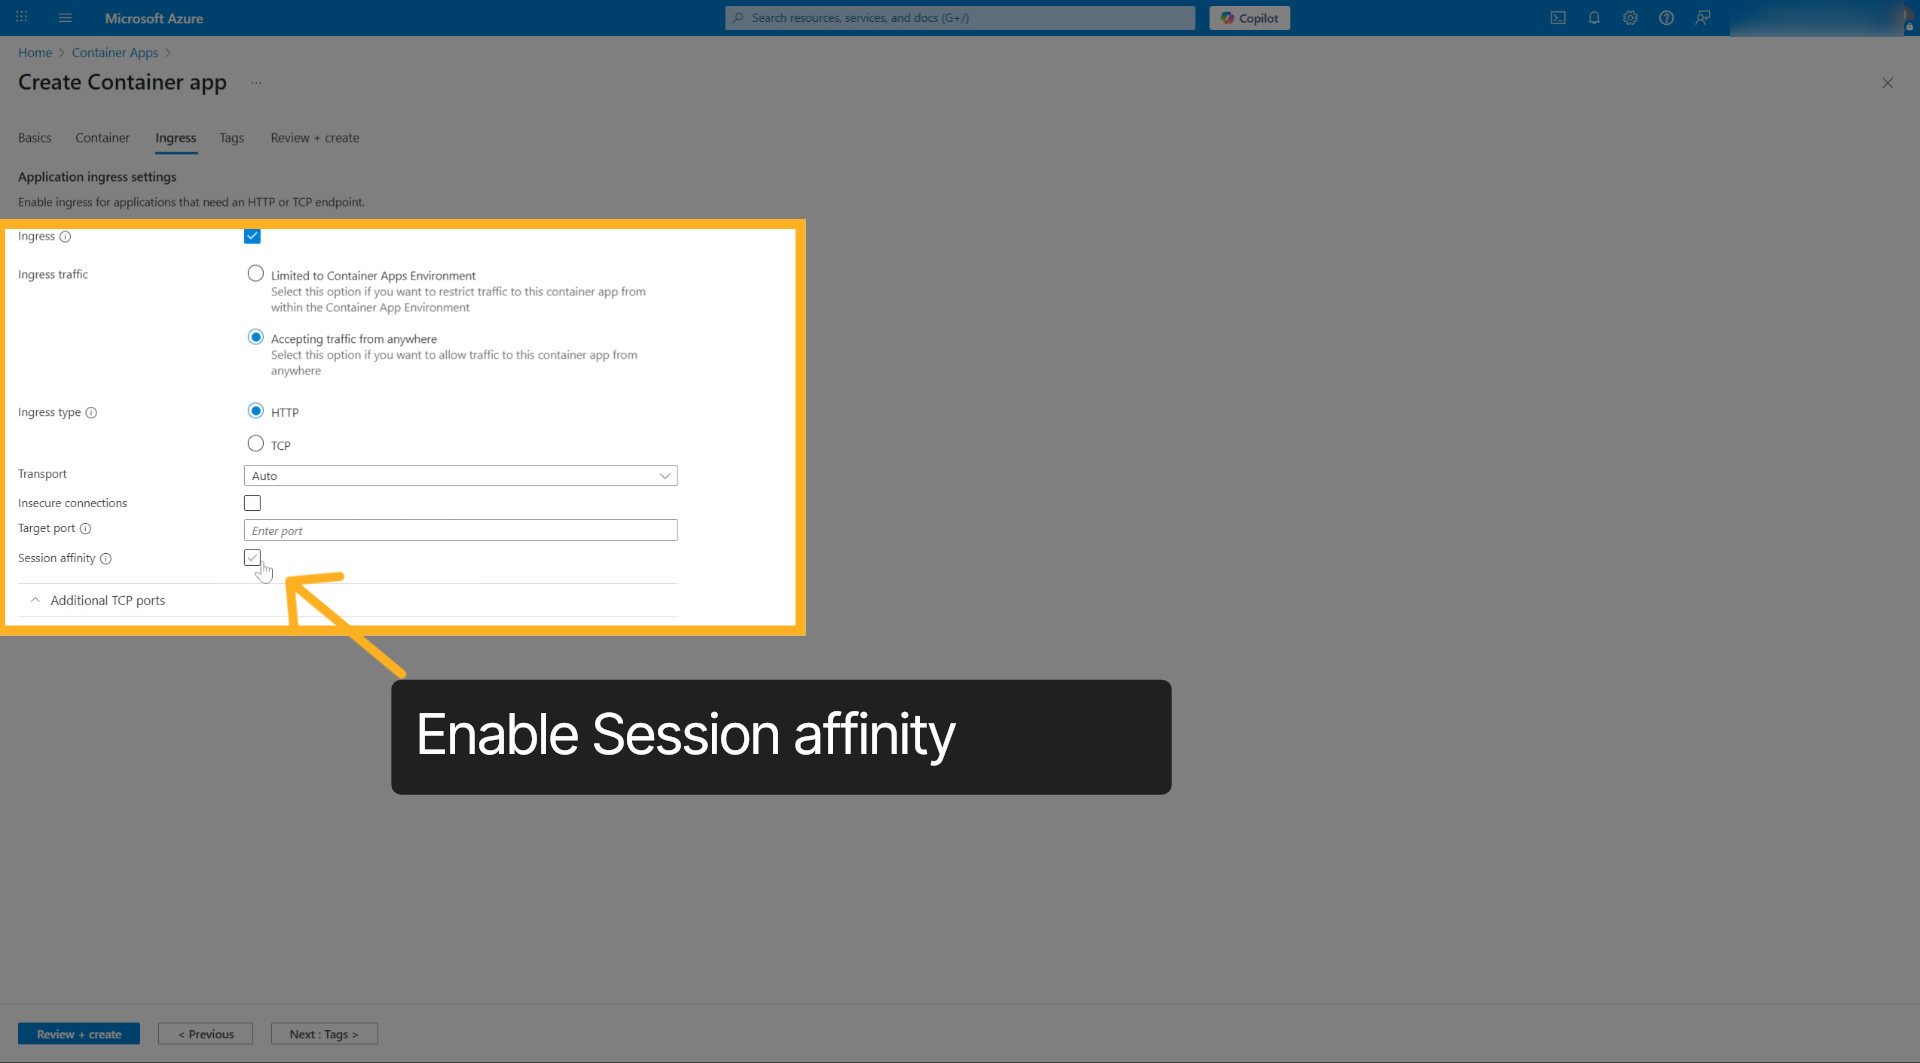
9. Activer l’entrée réseau#
Activez ingress pour permettre à l’application conteneur de recevoir du trafic réseau.
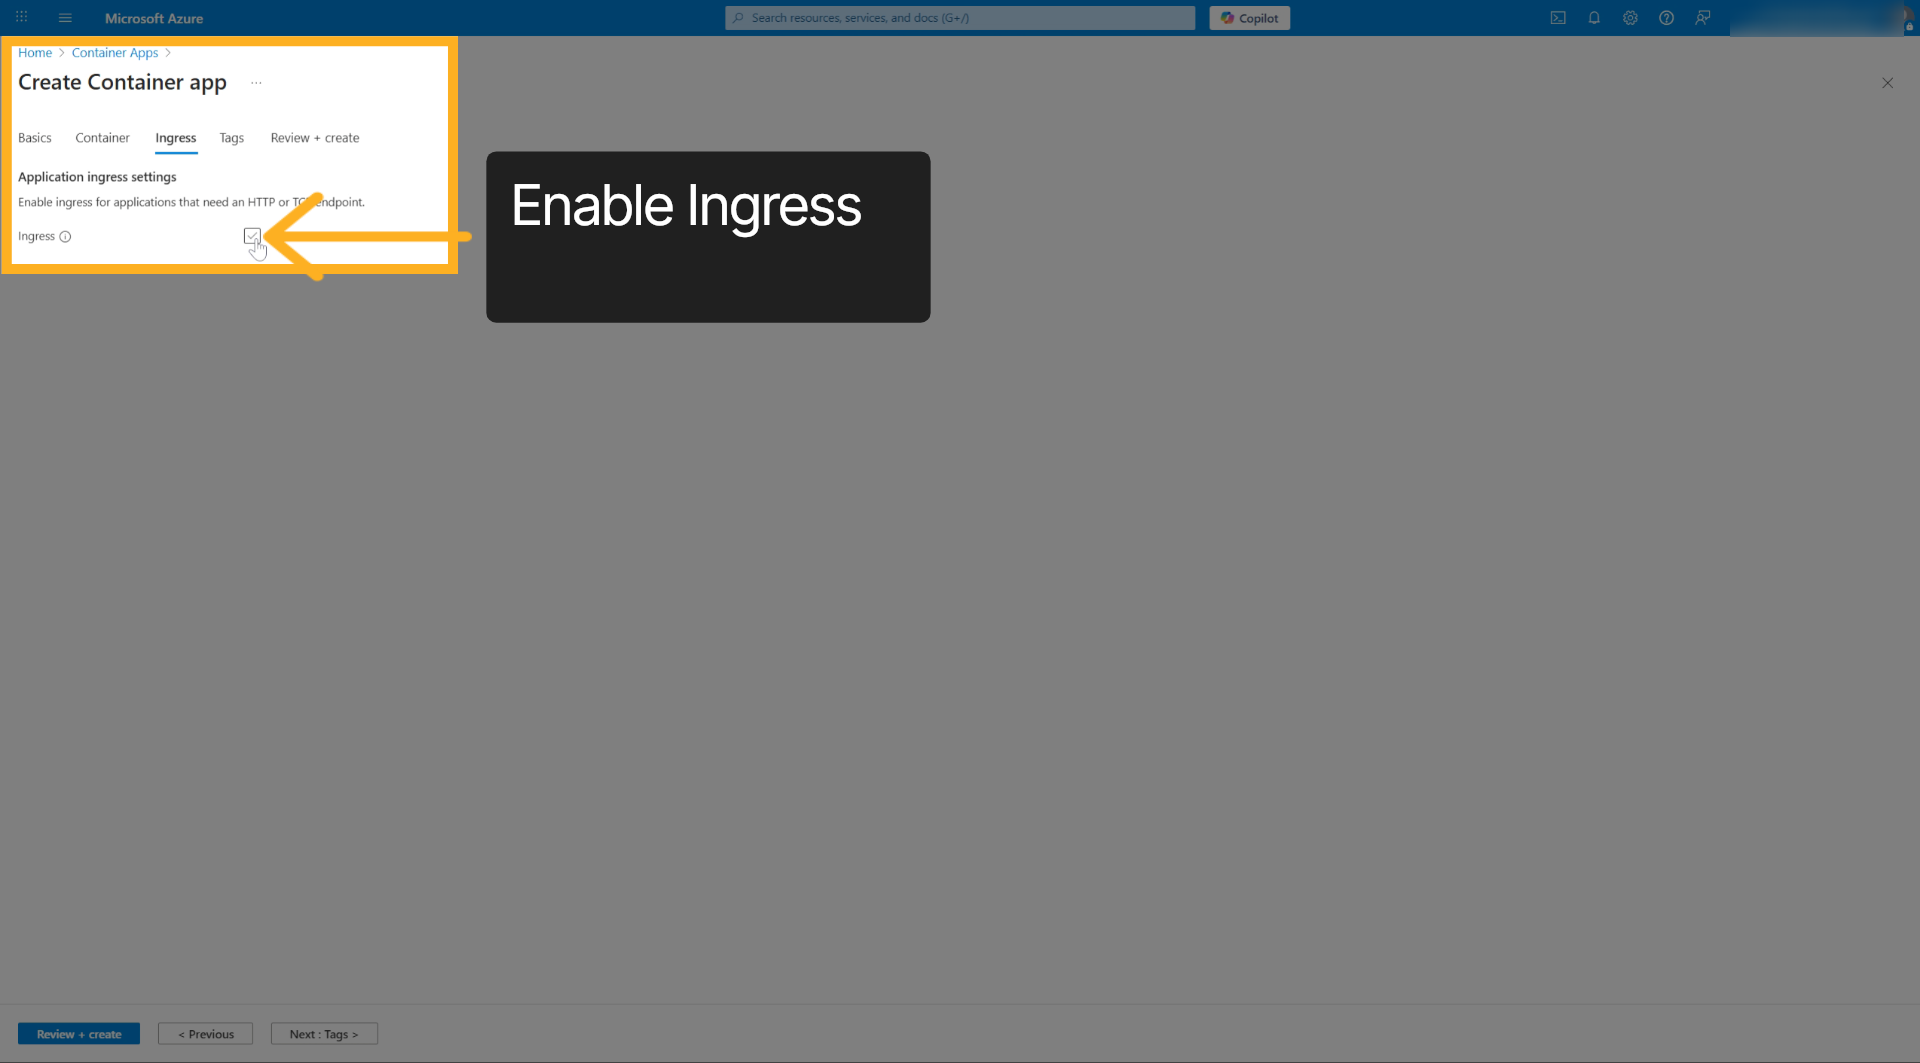
10. Autoriser le trafic#
Activez le paramètre pour accepter le trafic de toutes les sources vers votre application conteneur.
11. Activer Session Affinity#
Activez Session Affinity pour assurer la persistance des connexions.
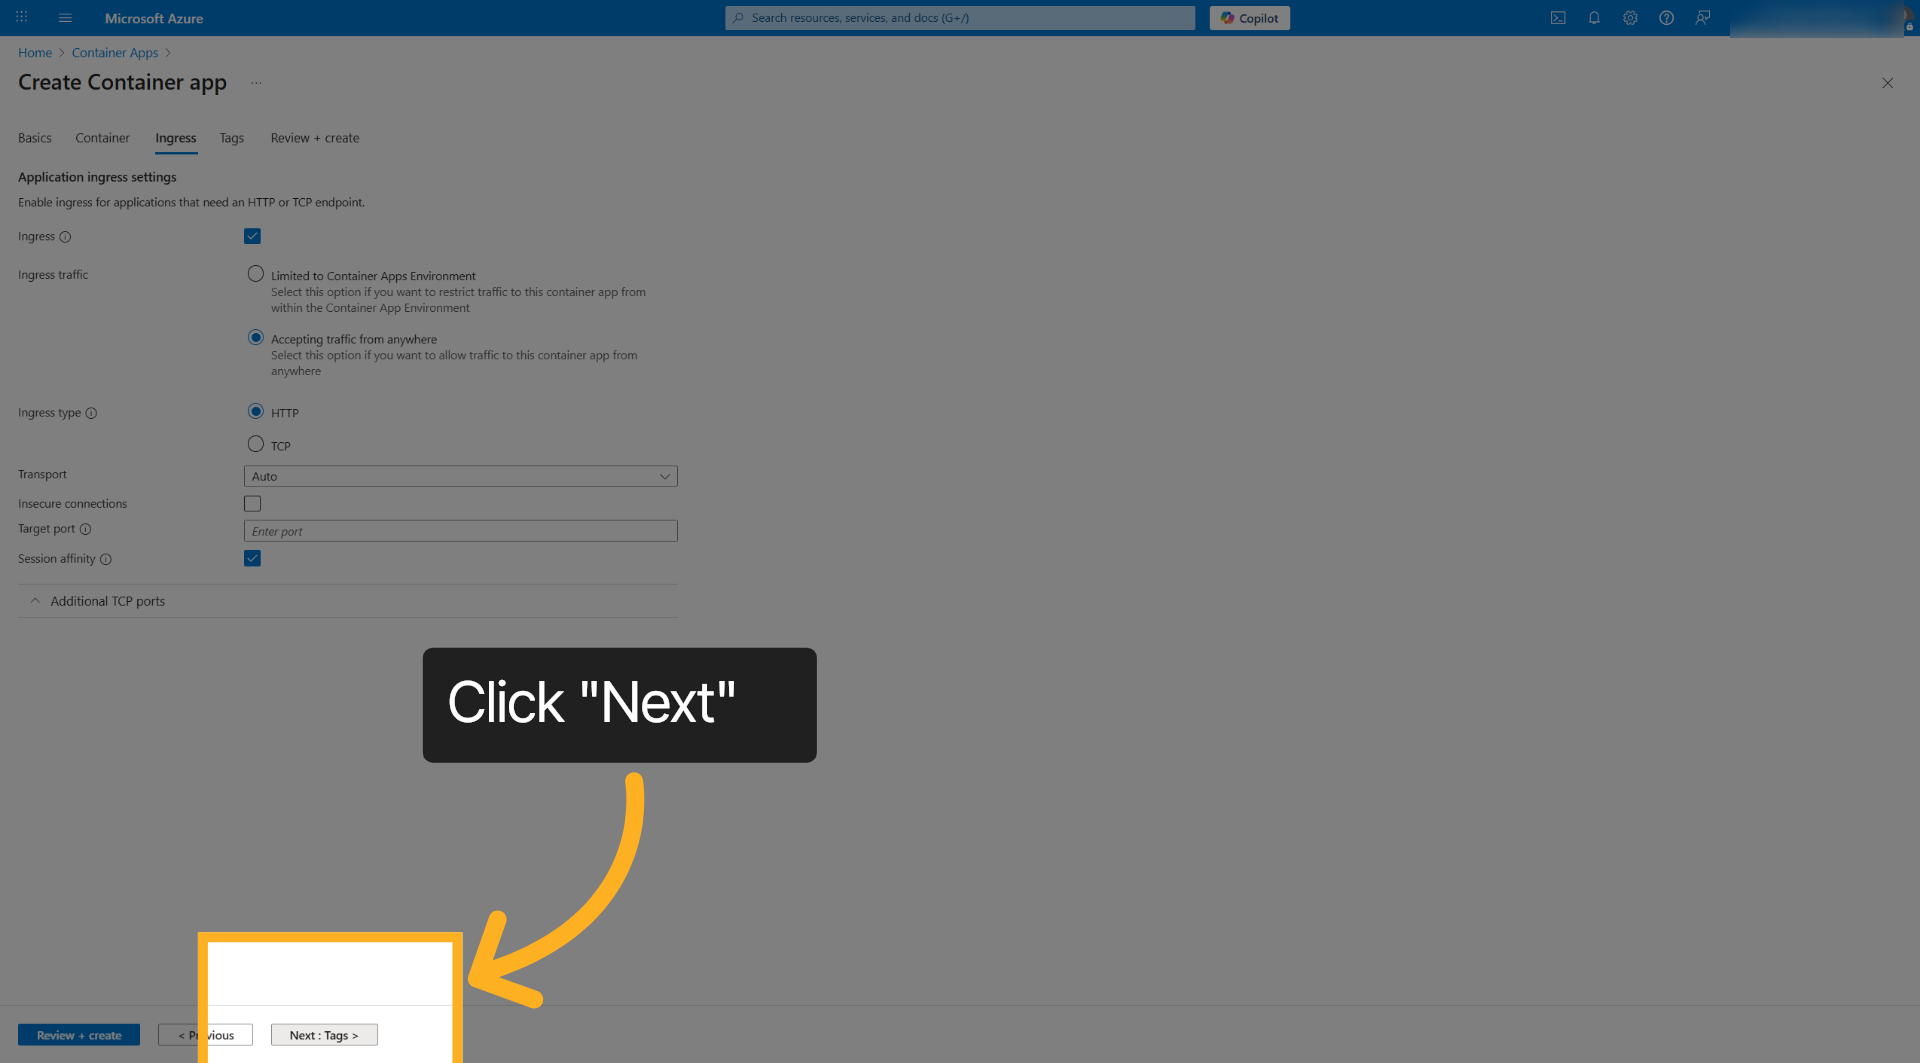
12. Passer à la section Tags#
Cliquez sur Next pour ajouter des tags de métadonnées et organiser l’application conteneur.
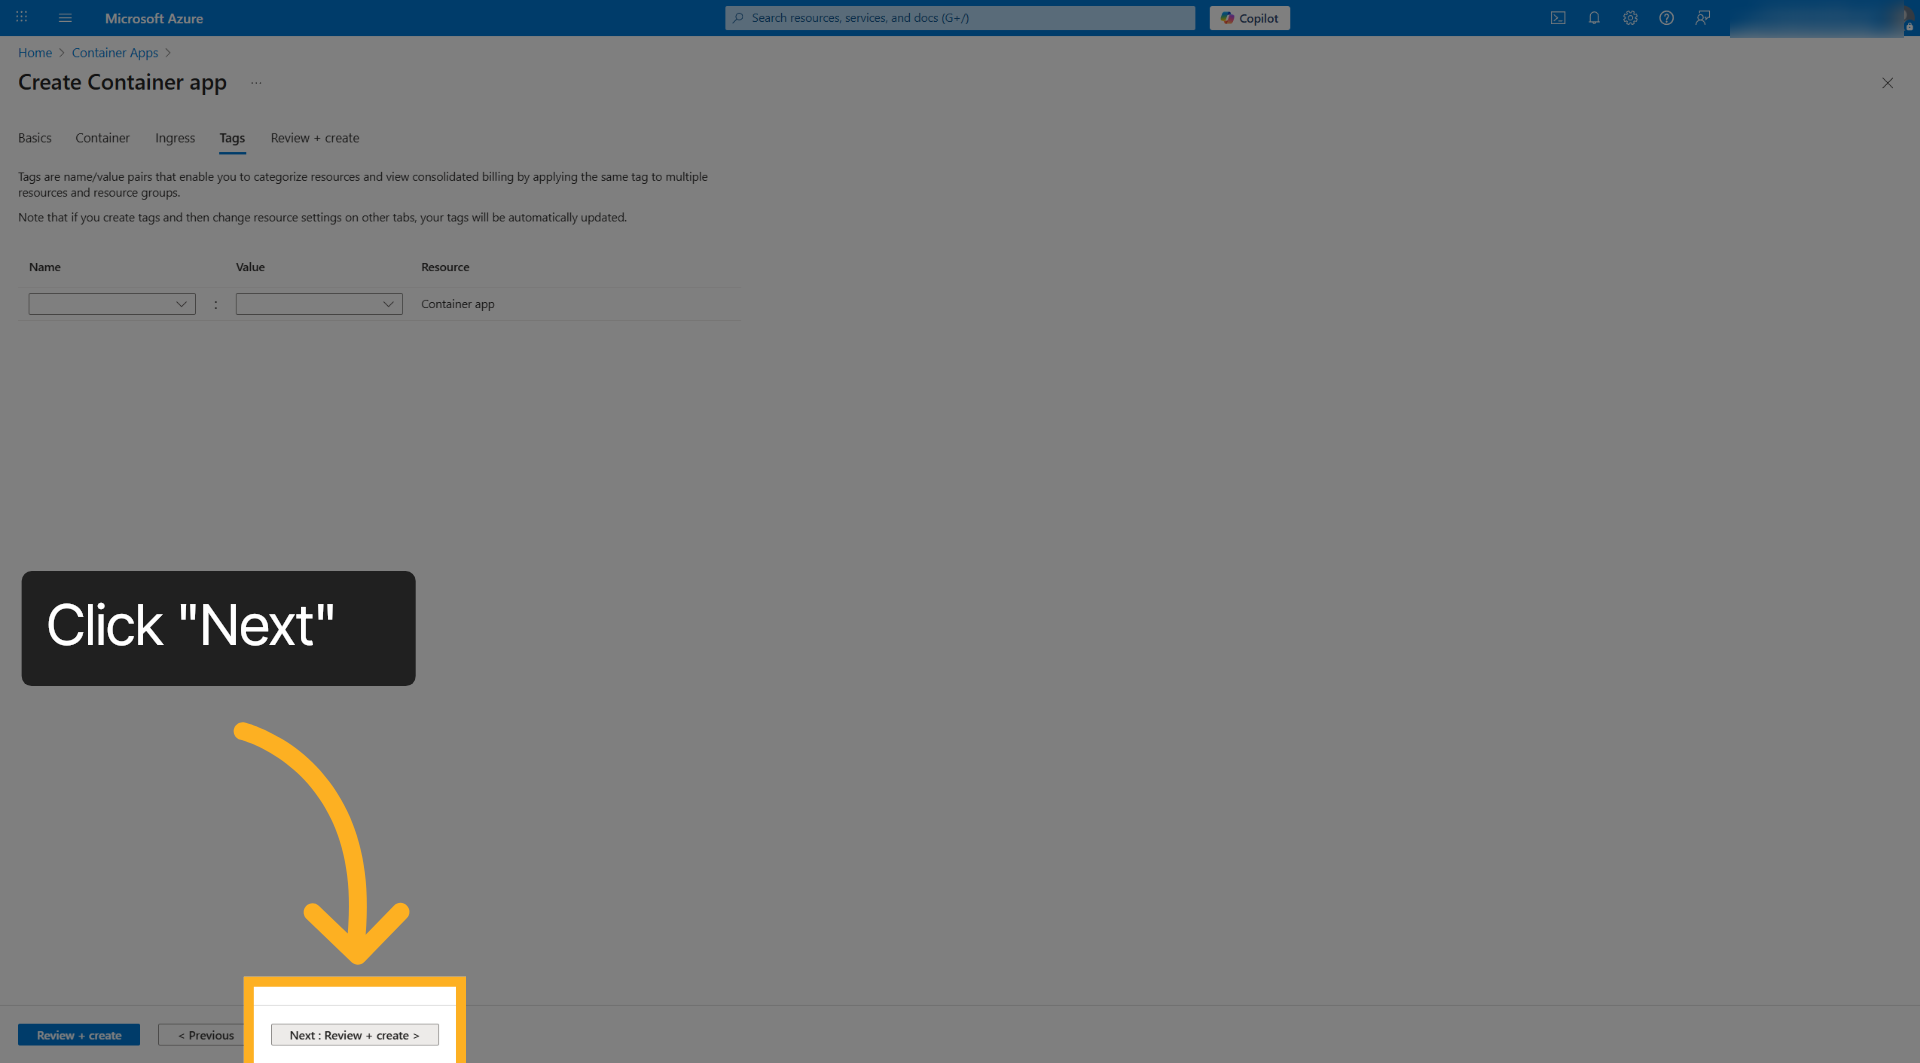
13. Aller à Review And Create#
Cliquez sur Next pour vérifier la configuration avant le déploiement.
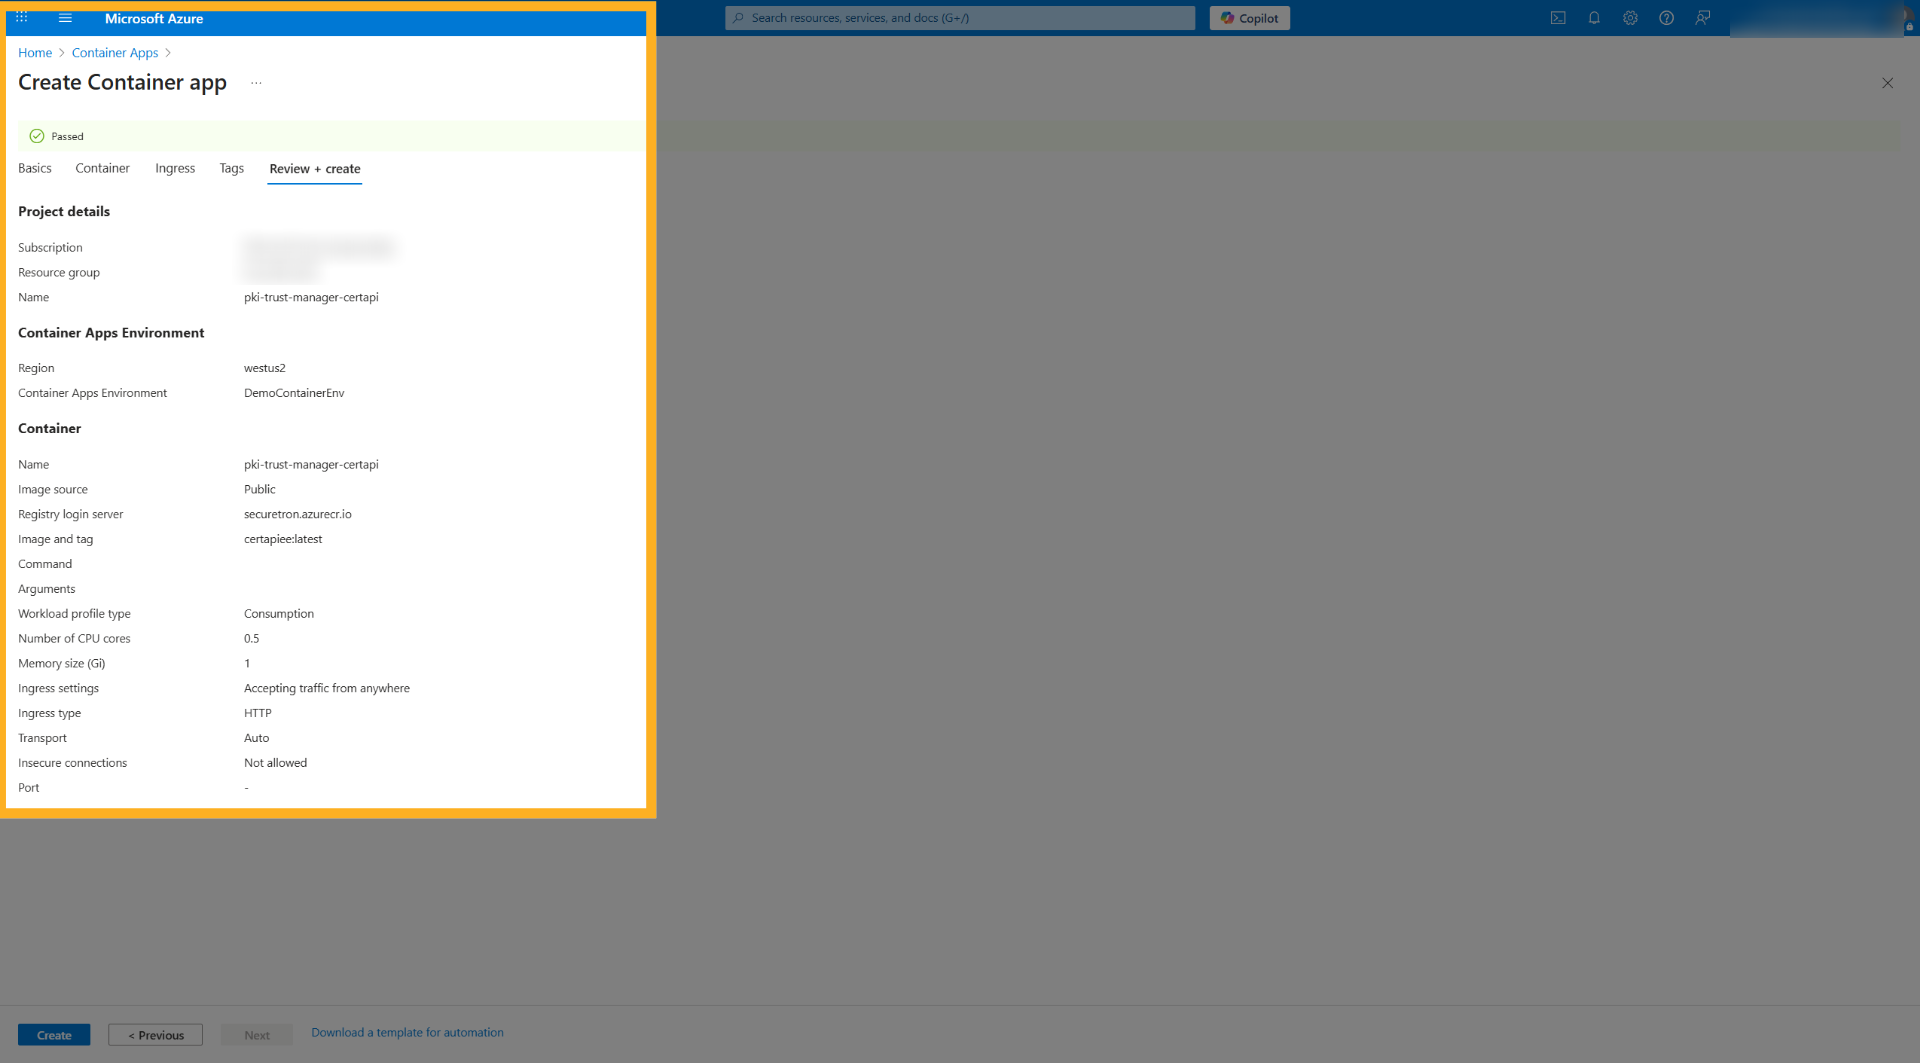
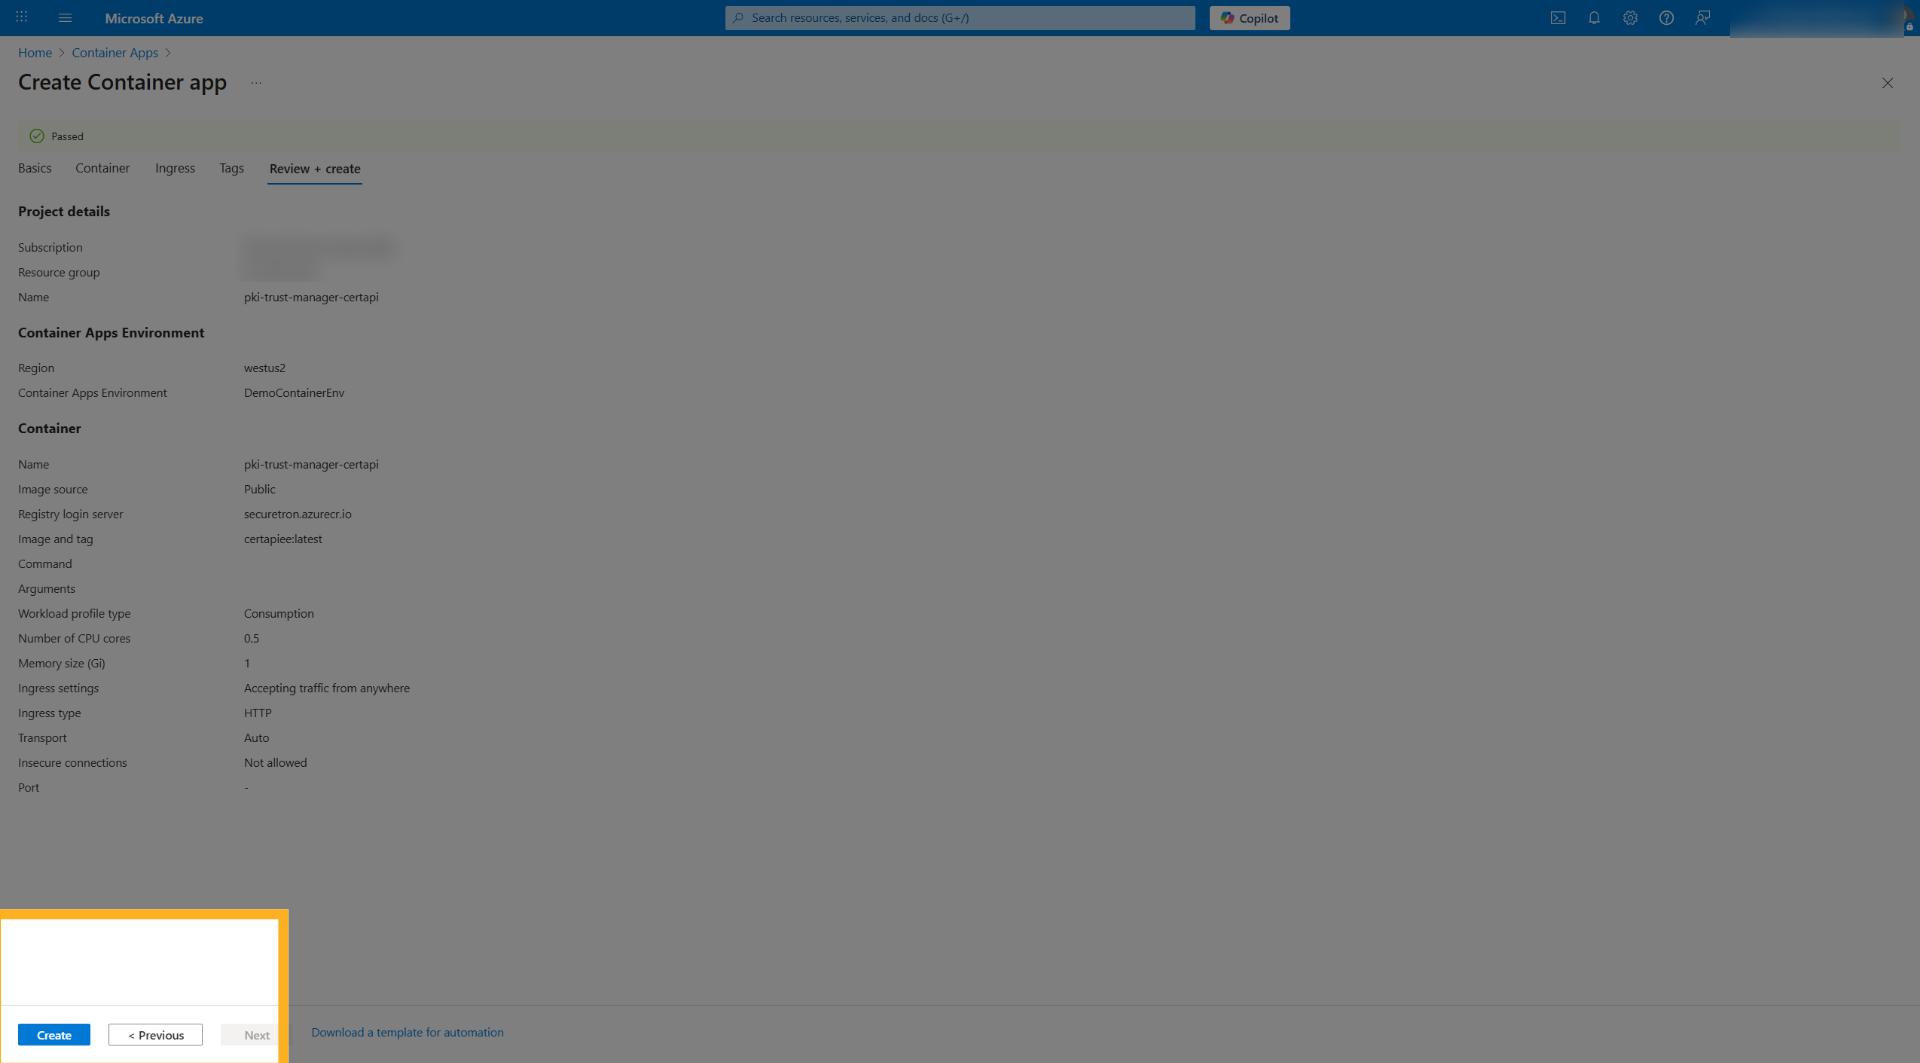
14. Confirmer la validation#
Le statut Passed doit s’afficher pour confirmer l’absence d’erreurs dans la configuration du conteneur.
15. Lancer la création de Container App#
Cliquez sur Create pour lancer le déploiement de l’application conteneur configurée sur Azure.
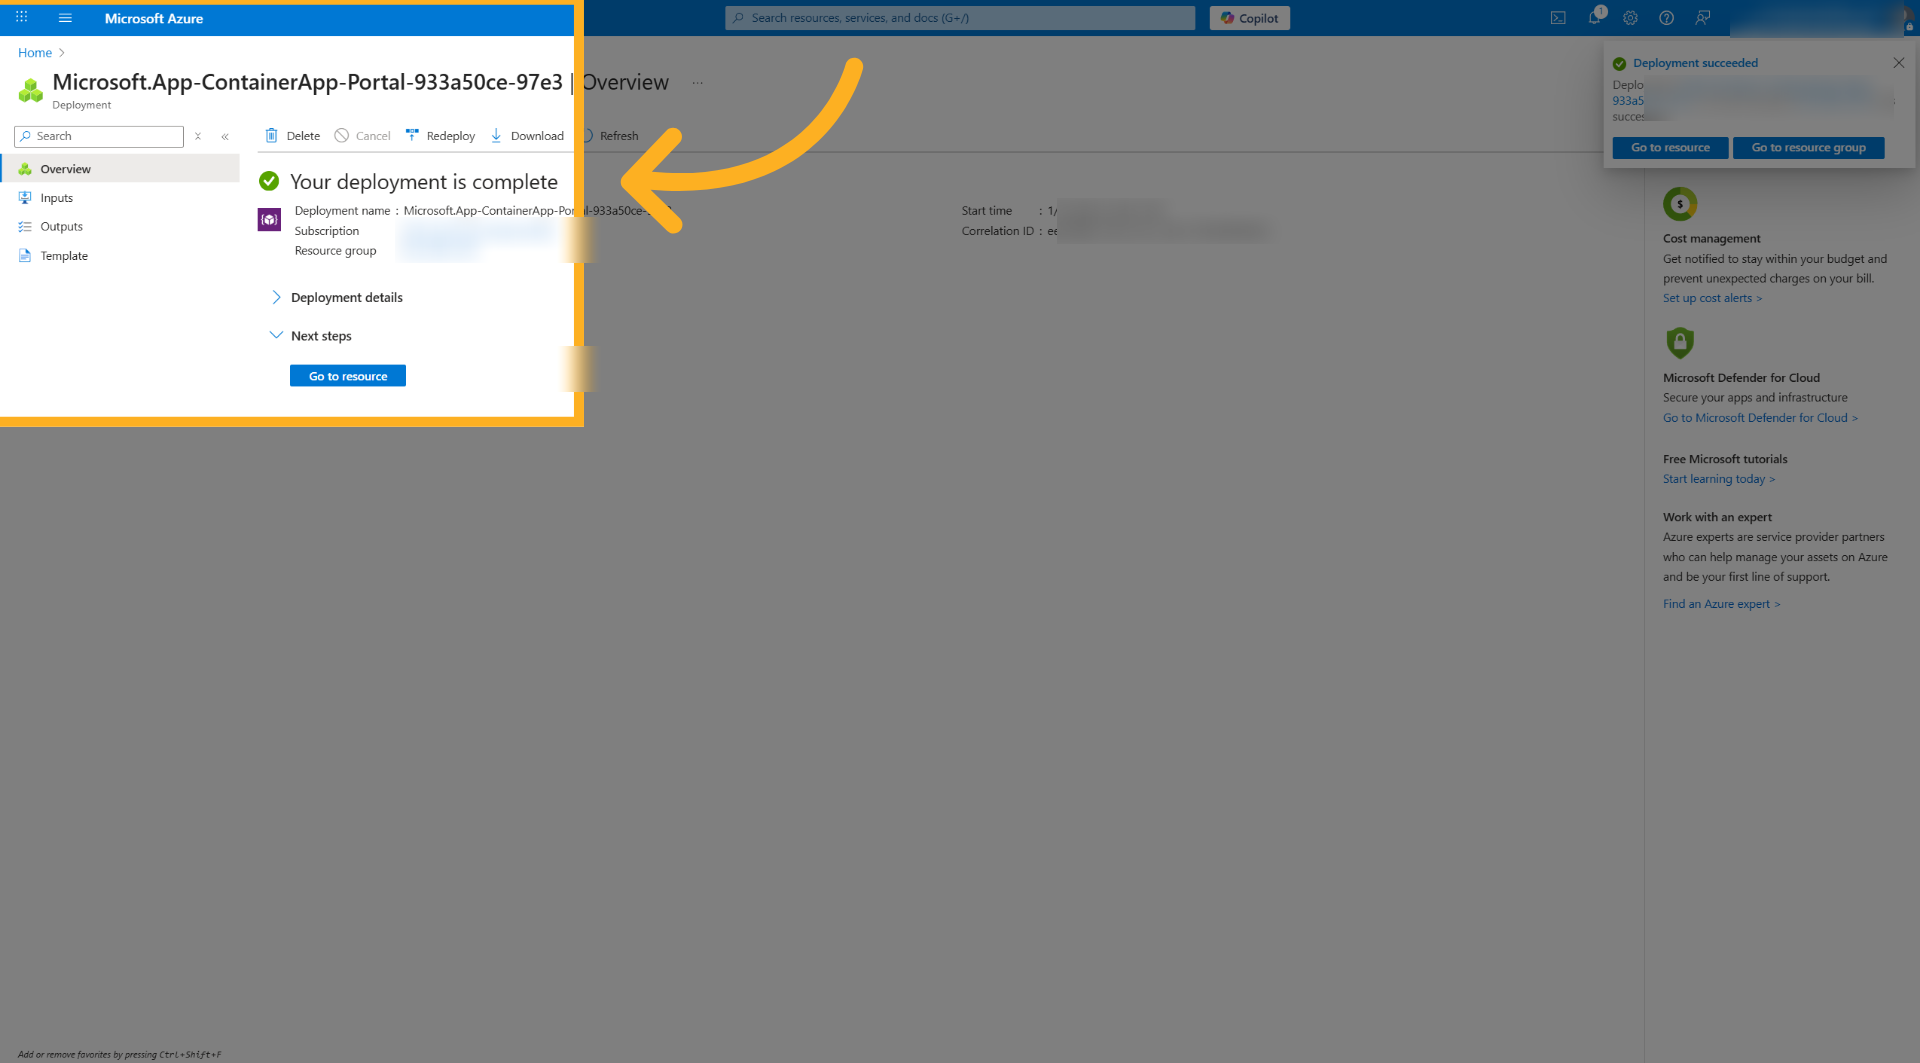
16. Confirmer la fin du déploiement#
Le déploiement doit se terminer et le conteneur doit être déployé correctement.
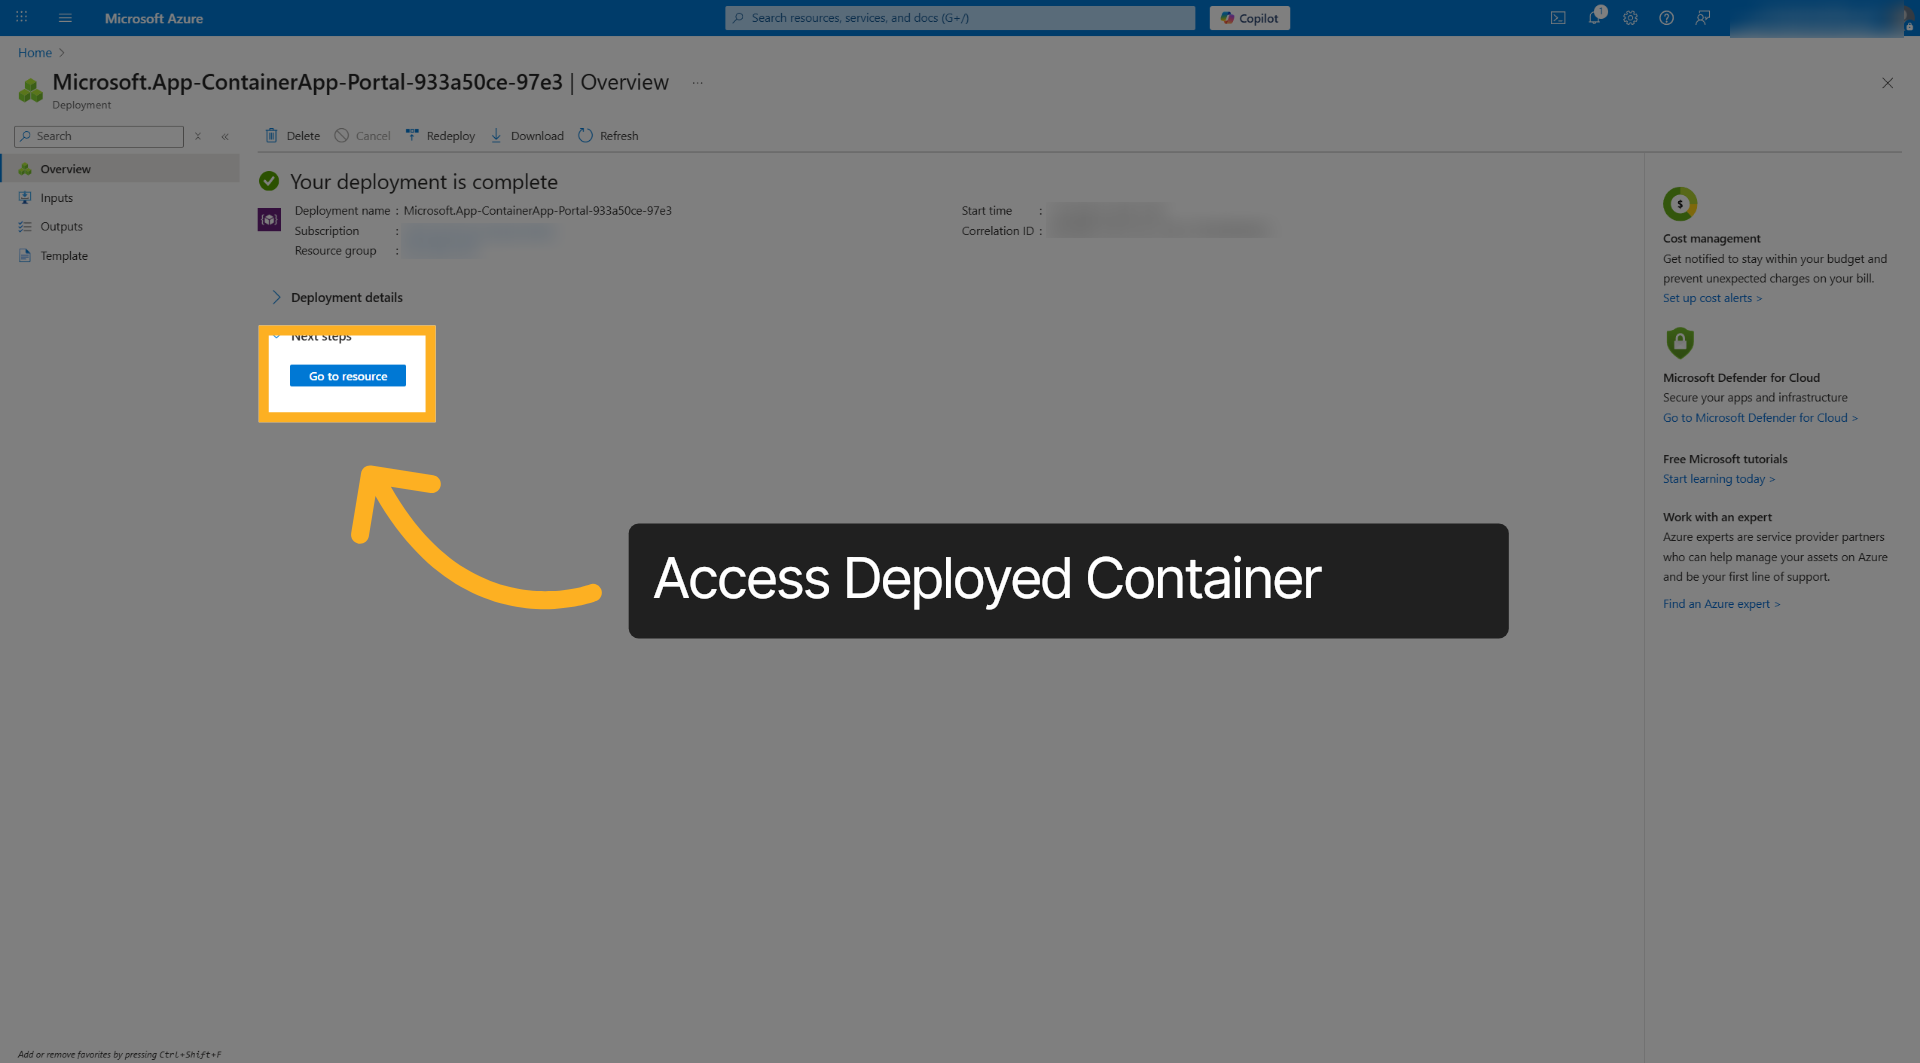
17. Accéder à la ressource déployée#
Cliquez sur Go to resource pour ouvrir la page de la ressource de l’application conteneur déployée.
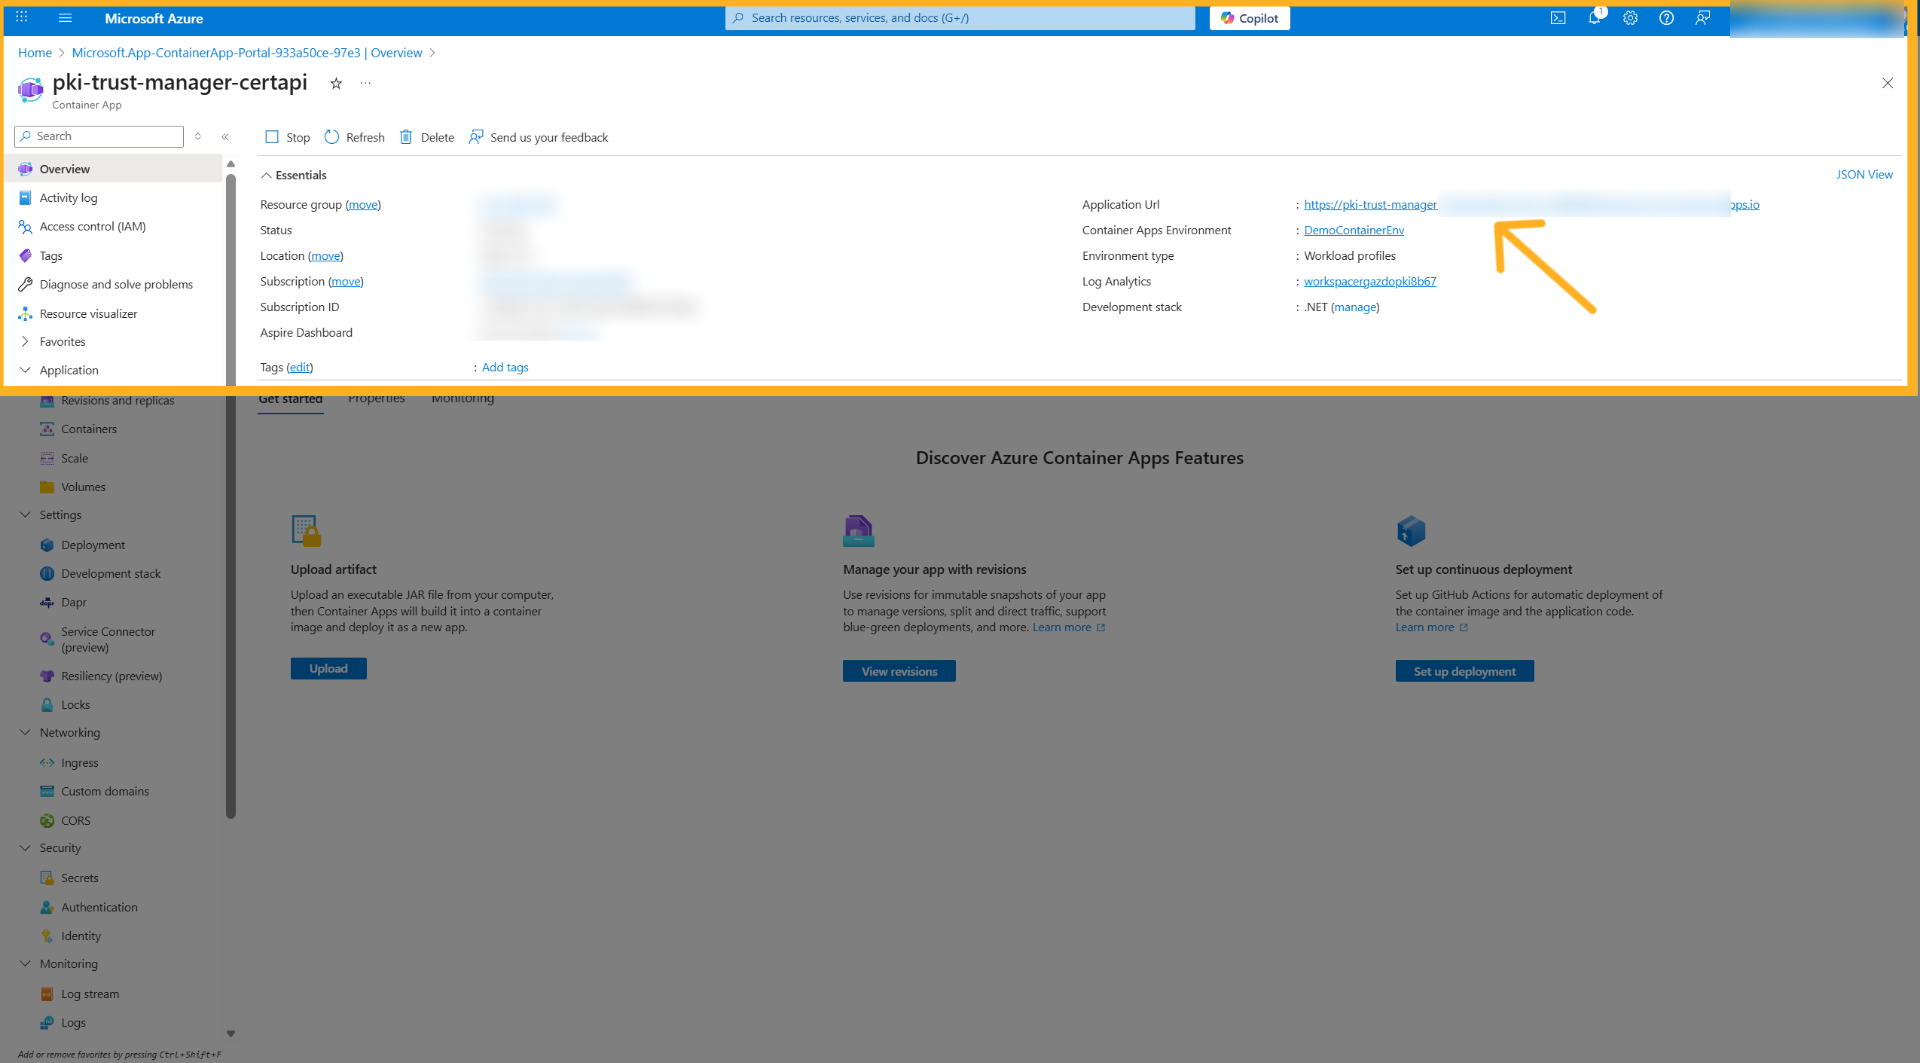
18. Ouvrir l’URL de l’application#
Cliquez sur Application URL pour afficher le point de terminaison public de l’application conteneur déployée.
19. Basculer vers l’onglet de l’application#
Passez à l’onglet du navigateur affichant l’URL de l’application conteneur. Le message doit apparaître à l’écran.