Premier agent CLM PKI au monde : automatisez les opérations PKI.
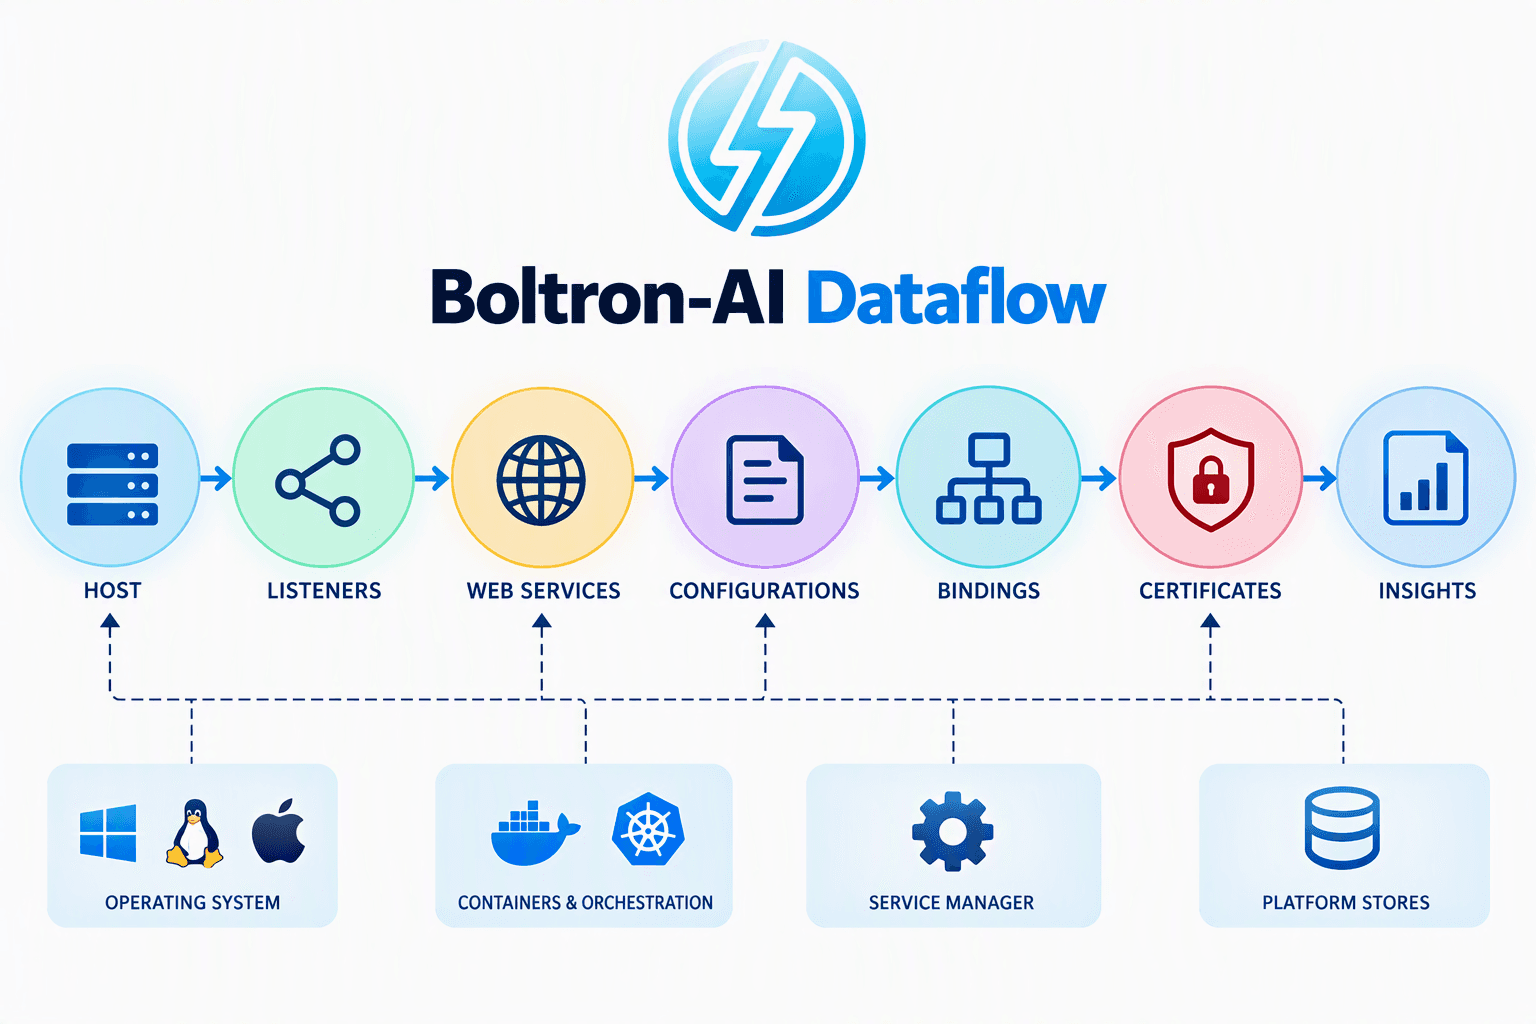
Boltron-AI apporte de l’intelligence et de l’automatisation opérationnelle à Securetron PKI Trust Manager. Il découvre les actifs PKI, analyse leur contexte, planifie les flux de travail, exécute les procédures approuvées lorsque la plateforme le permet, valide les résultats et poursuit la surveillance.
Il ne s’agit pas d’un chatbot généraliste, mais d’une couche d’intelligence opérationnelle dédiée à la gestion des certificats et de la PKI.
La PKI comporte de nombreux éléments. Boltron-AI relie les opérations.
Les opérations PKI d’entreprise couvrent la découverte d’actifs, l’intégration d’applications, les tâches de cycle de vie des certificats, le dépannage et les procédures répétables. Boltron-AI ajoute une couche d’intelligence à PKI Trust Manager pour aider les équipes à passer des éléments observés à un flux de travail planifié et vérifiable, puis à une procédure opérationnelle approuvée lorsque cela est pris en charge.
Boltron-AI va au-delà des recommandations. Il est conçu pour transformer l’intelligence PKI en automatisation opérationnelle en exécutant des procédures approuvées lorsque l’intégration à PKI Trust Manager le permet.
01
Découvrir
Découvrez dynamiquement les écouteurs, processus, services Web, certificats et actifs PKI. Centralisez les informations de certificats dans PKI Trust Manager pour obtenir une visibilité de l’environnement.
Hôte · processus · écouteur · certificat
02
Comprendre
Analysez le contexte PKI d’un certificat ou d’une tâche. Identifiez les points à traiter et les éléments probants nécessaires au choix du flux de travail.
Configuration · liaison · SNI · amont
03
Planifier
Déterminez le flux opérationnel adapté, choisissez ou adaptez une procédure existante et identifiez les actions nécessaires.
Procédure · étapes · confiance · approbation
04
Exécuter
Lorsque cela est pris en charge, exécutez des flux et procédures approuvés pour automatiser les tâches PKI répétables et réduire les interventions manuelles.
Actions approuvées · exécution encadrée
05
Valider
Vérifiez le résultat. Comparez les références de certificats configurées aux éléments TLS observés et signalez les écarts ou problèmes nécessitant l’attention d’un administrateur.
TLS réel · empreinte · résultat
06
Surveiller
Poursuivez la surveillance des certificats et des actifs PKI avec PKI Trust Manager et repérez les situations qui peuvent nécessiter un nouveau flux opérationnel.
Visibilité continue · prochaine action
Opérations PKI assistées par l’IA
Plus qu’un assistant IA
Des flux pratiques ancrés dans l’infrastructure découverte et les éléments PKI vérifiables.
Découverte dynamique des actifs
Découvrez les écouteurs actifs, processus associés, services Web, sources de configuration, références de certificats et points de terminaison TLS à partir d’éléments observés.
Contexte et intelligence PKI
Reliez processus, services, configurations, liaisons, certificats et applications, tout en consignant les éléments probants, le niveau de confiance, limites et relations non résolues.
Planification des procédures
Transformez le contexte découvert en flux PKI répétable. Sélectionnez une procédure existante ou adaptez-la en explicitant les actions et éléments probants.
Automatisation opérationnelle
Exécutez les procédures approuvées lorsque PKI Trust Manager le permet. La découverte en lecture seule reste en lecture seule ; les modifications sont limitées aux flux autorisés.
Validation des résultats
Vérifiez que l’opération demandée est terminée. Le cas échéant, comparez le certificat configuré au certificat observé lors d’une négociation TLS réelle.
Opérations continues
Poursuivez la surveillance via PKI Trust Manager afin que les nouvelles observations alimentent le prochain cycle opérationnel, et non une interaction IA isolée.
Des preuves avant les hypothèses
Sachez ce qui a été observé et comment.
Boltron-AI part de l’identité de l’hôte, des écouteurs, processus propriétaires, sources de configuration, liaisons et éléments de certificats. Il consigne les preuves, niveaux de confiance et limites ; les relations non résolues restent visibles plutôt que présentées comme des faits.
Identifier les références de certificats configurées et les comparer aux certificats TLS observés.
Valider les résultats et présenter les éléments probants, niveaux de confiance, limites et relations non résolues.
Les clés privées et valeurs secrètes ne sont pas lues lors de la découverte.
La découverte en lecture seule reste distincte de l’exécution opérationnelle approuvée.
Conçu pour des opérations contrôlées
La découverte est en lecture seule : aucun redémarrage de service, changement de configuration, inscription ou révocation de certificat, récupération de clé privée ou de secret. L’exécution se limite aux procédures approuvées prises en charge par PKI Trust Manager.
Fondé sur des preuves
Découverte encadrée
Avec approbation
Résultats validés
Cas d’usage
Rendez les opérations PKI répétables
Rechercher des certificats et actifs PKI sur les hôtes et environnements autorisés.
Relier les écouteurs Web à leurs processus, services, configurations et applications.
Comprendre les liaisons de certificats, noms SNI, proxys inverses et services amont.
Identifier les références de certificats configurées et les comparer aux certificats TLS observés.
Créer des procédures répétables pour l’intégration et les opérations PKI courantes.
Valider les résultats et présenter les éléments probants, niveaux de confiance, limites et relations non résolues.
Couche d’intelligence pour la PKI moderne
Laissez votre équipe PKI se concentrer sur l’essentiel.
Boltron-AI réduit les tâches administratives répétitives, rationalise les flux opérationnels et améliore la cohérence des procédures dans PKI Trust Manager.
Non. Boltron-AI est un module d’opérations assistées par l’IA dans PKI Trust Manager. Son flux va de la découverte dynamique et du contexte PKI à la planification, l’exécution approuvée lorsque cela est pris en charge, la validation et la surveillance continue.
L’exécution dépend des flux PKI Trust Manager pris en charge et des autorisations. La découverte des hôtes est en lecture seule : elle ne recharge pas les services, ne modifie pas les configurations ou certificats et ne récupère pas de secrets. L’exécution est approuvée et encadrée, et non une modification autonome sans restriction.
Les instructions de découverte interdisent explicitement la lecture des clés privées et la récupération des valeurs secrètes. Le flux se concentre sur les références et métadonnées nécessaires à l’analyse, pas sur le contenu des secrets.
Le flux peut comparer le certificat référencé dans la configuration à celui observé sur un point de terminaison TLS, à l’aide des empreintes et éléments consignés. Les conflits et limites sont signalés plutôt que présentés comme des certitudes non étayées.