使用证书进行无线身份验证
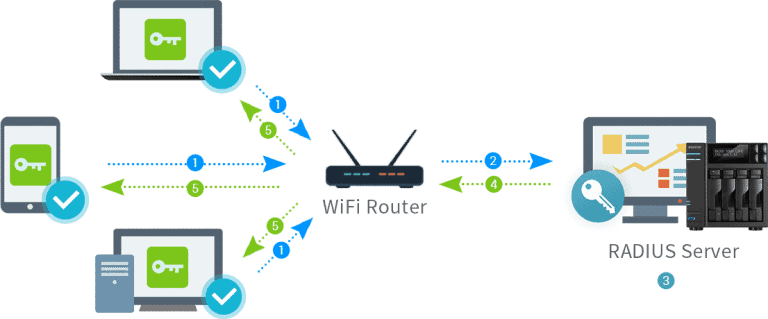
证书是保护无线网络的重要组成部分,尤其是在企业环境中。证书在设备与网络之间建立信任,确保只有获授权的用户和设备可以连接。下面介绍证书如何用于无线身份验证:
基于证书的无线身份验证类型
a. WPA2-Enterprise / WPA3-Enterprise
- 这些标准使用 802.1X/EAP (Extensible Authentication Protocol) 进行身份验证。
- 证书用于验证客户端(用户/设备)和服务器(RADIUS 服务器或身份验证服务器)。
- 常见的证书型 EAP 方法包括:
- EAP-TLS (Transport Layer Security):使用 X.509 证书进行双向身份验证。
- EAP-TTLS (Tunneled Transport Layer Security):可使用证书验证服务器,并使用其他方式(例如密码)验证客户端。
- PEAP (Protected EAP):使用服务器端证书建立安全隧道,客户端通常通过密码或其他方式进行身份验证。
b. BYOD (Bring Your Own Device)
- 可为个人设备签发证书,以便安全访问企业无线网络。
- 通常通过移动设备管理 (MDM) 解决方案或证书配置系统进行管理。
c. IoT 设备
- 使用证书验证连接无线网络的 IoT 设备,确认其可信和安全。
基于证书的无线身份验证组件
a. 证书颁发机构 (CA)
- 负责签发和管理数字证书的可信实体。
- CA 为客户端和服务器证书签名,建立信任链。
b. 客户端证书
- 安装在用户设备上,例如笔记本电脑、智能手机和 IoT 设备。
- 向身份验证服务器证明设备或用户身份。
c. 服务器证书
- 安装在 RADIUS 服务器或身份验证服务器上。
- 向客户端设备证明服务器身份。
d. RADIUS 服务器
- 负责身份验证流程,验证客户端证书并确认其与 CA 信任链匹配。
e. 无线接入点 (AP)
- 在客户端设备和 RADIUS 服务器之间转发身份验证请求。
基于证书的身份验证如何工作
a. 客户端连接网络:
- 客户端设备尝试连接无线网络。
- 接入点请求进行身份验证。
b. 交换证书:
- 客户端向 RADIUS 服务器出示其证书。
- RADIUS 服务器向客户端出示其证书。
c. 双向身份验证:
- 客户端和服务器都使用可信 CA 验证对方证书。
- 证书有效后,身份验证继续进行。
d. 建立安全连接:
- 验证成功后,客户端获得网络访问权限。
- 双方交换加密密钥以保护无线通信。
使用证书进行无线身份验证的优势
- 强安全性:强加密和双向身份验证可降低未经授权访问风险。
- 可扩展性:证书可轻松部署到大量设备,适合企业环境。
- 无需管理密码:避免基于密码的身份验证,降低凭据被盗风险。
- 合规:帮助满足安全身份验证的监管要求(例如 PCI DSS、HIPAA)。