01
发现
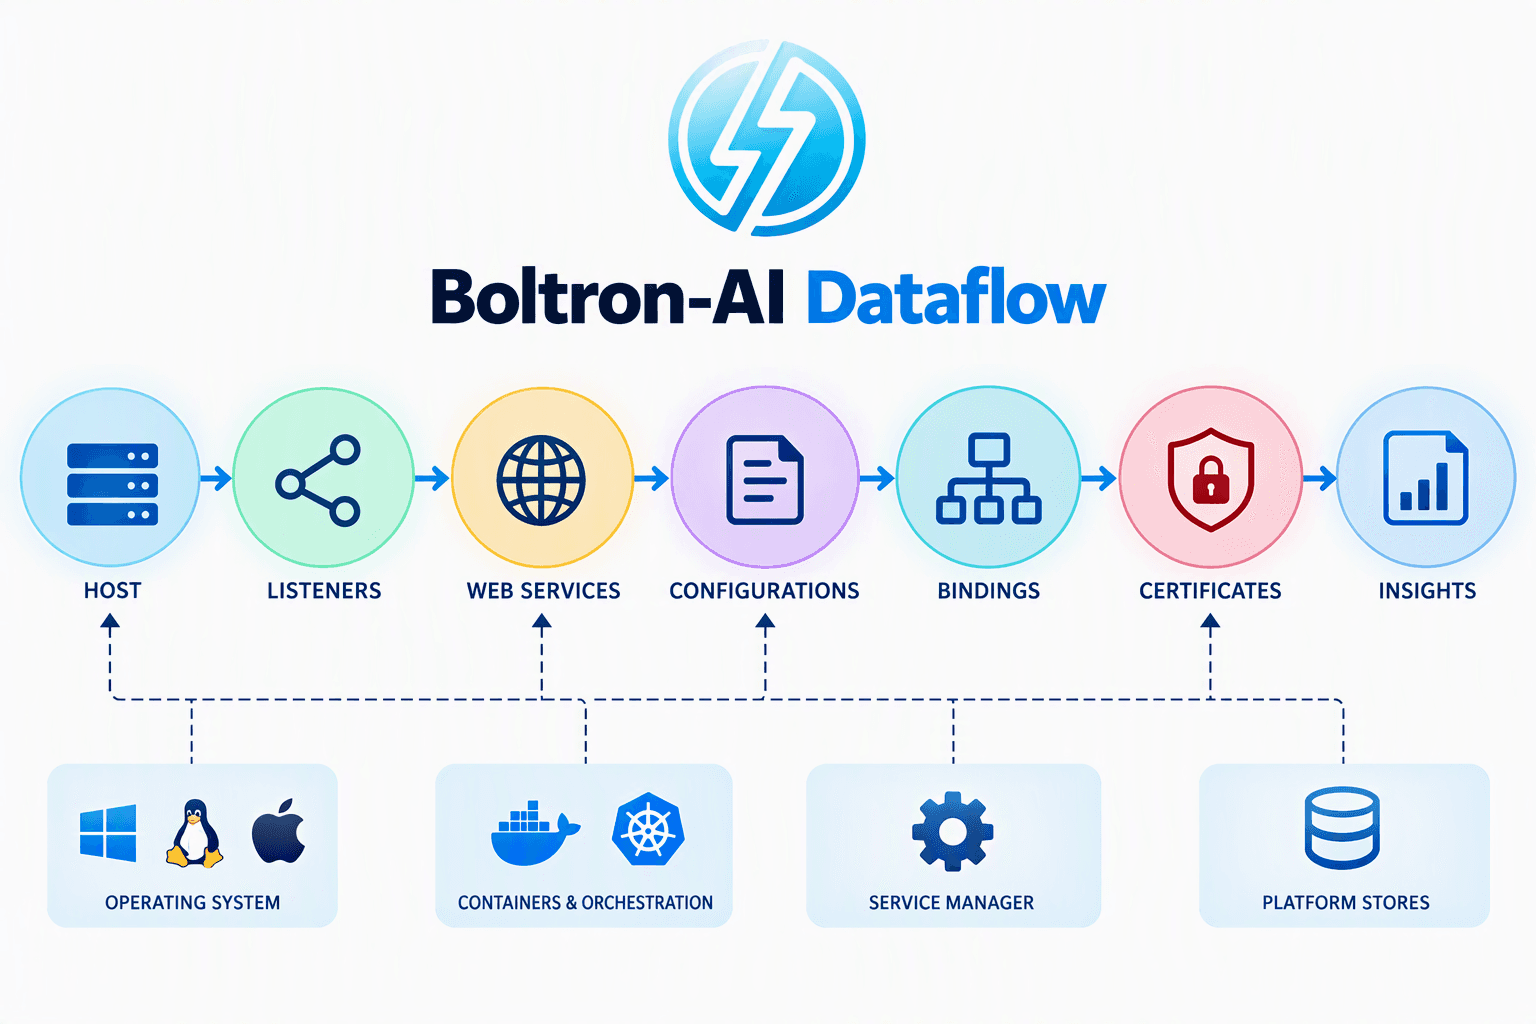
动态发现监听器、进程、Web 服务、证书和 PKI 资产。将证书信息纳入 PKI Trust Manager,掌握整个环境。
主机 · 进程 · 监听器 · 证书
企业 PKI 运维涵盖资产发现、应用接入、证书生命周期任务、故障排查和可重复流程。Boltron-AI 在 PKI Trust Manager 中提供智能能力,帮助团队从观察到的证据制定可审查的工作流,并在支持时执行已批准的运维指南。
Boltron-AI 不止提供建议。它旨在将 PKI 智能分析转化为运维自动化:在 PKI Trust Manager 集成支持时执行已批准的操作指南。
动态发现监听器、进程、Web 服务、证书和 PKI 资产。将证书信息纳入 PKI Trust Manager,掌握整个环境。
主机 · 进程 · 监听器 · 证书
分析证书或运维任务的 PKI 上下文,识别需要关注的事项及选择工作流所需的证据。
配置 · 绑定 · SNI · 上游
确定合适的运维工作流,选择或完善现有操作指南,并识别所需操作。
操作指南 · 步骤 · 可信度 · 审批
在平台支持时执行已批准的工作流和操作指南,自动处理可重复的 PKI 活动并减少管理员手动操作。
已批准操作 · 受限执行
验证工作流结果,将配置中的证书引用与实际 TLS 证据进行比较,并提示需要管理员处理的问题。
实时 TLS · 指纹 · 结果
通过 PKI Trust Manager 持续监控证书和 PKI 资产,发现可能需要新运维工作流处理的情况。
持续可见性 · 后续操作
基于发现的基础设施和可验证 PKI 证据构建实用工作流。
根据环境证据发现活动监听器、所属进程、Web 服务、配置来源、证书引用和实时 TLS 端点。
关联进程、服务、配置、绑定、证书和应用,并记录证据、可信度、限制和未解决的关系。
将发现的上下文转化为可重复的 PKI 工作流,选择或完善现有操作指南,并明确操作及证据。
在 PKI Trust Manager 支持时执行已批准的操作指南。只读发现仍保持只读;变更范围受授权工作流限制。
确认请求的操作已完成;适用时,将服务配置的证书与实时 TLS 握手观察到的证书进行比较。
通过 PKI Trust Manager 持续监控,让新发现的问题进入下一运维周期,而不是一次性的 AI 交互。
Boltron-AI 从主机身份、监听器、所属进程、配置来源、绑定和证书证据入手。它记录证据、可信度和限制;未解决的关系会保持可见,不会被当作事实呈现。
发现过程为只读:不会重启服务、修改配置、注册或撤销证书,也不会获取私钥或机密。执行仅限 PKI Trust Manager 支持的已批准操作指南。
Boltron-AI 帮助减少重复管理任务、简化运维工作流,并提升 PKI Trust Manager 操作指南的一致性。
不是。Boltron-AI 是 PKI Trust Manager 中的 AI 运维模块。工作流涵盖动态发现、PKI 上下文分析、操作指南规划、支持时的已批准执行、结果验证和持续监控。
执行取决于 PKI Trust Manager 支持的工作流和授权。发现期间的主机检查为只读,不会重启服务、修改配置或证书,也不会获取机密。执行必须经过批准并受限,不是无限制的自主变更。
发现操作明确禁止读取私钥材料或获取机密值。工作流关注分析所需的引用和元数据,而不是机密内容。
可以使用指纹和记录的证据,将配置引用的证书与 TLS 端点实际观察到的证书进行比较。系统会指出冲突和限制,不会将其包装成无依据的结论。