Authentification sans fil avec des certificats
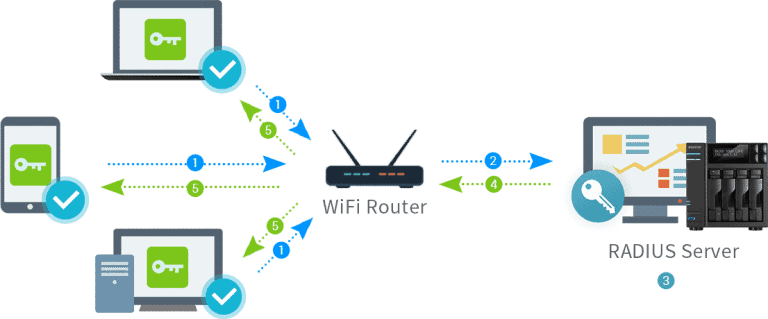
Les certificats sont essentiels pour sécuriser les réseaux sans fil, en particulier en entreprise. Ils établissent une relation de confiance entre les appareils et le réseau afin que seuls les utilisateurs et appareils autorisés puissent se connecter. Voici comment les certificats sont utilisés pour l’authentification sans fil :
Types d’authentification sans fil avec certificats
a. WPA2-Enterprise / WPA3-Enterprise
- Ces normes utilisent 802.1X/EAP (Extensible Authentication Protocol) pour l’authentification.
- Les certificats authentifient le client (utilisateur/appareil) et le serveur (serveur RADIUS ou serveur d’authentification).
- Les méthodes EAP utilisant des certificats comprennent notamment :
- EAP-TLS (Transport Layer Security) : utilise des certificats X.509 pour l’authentification mutuelle.
- EAP-TTLS (Tunneled Transport Layer Security) : peut utiliser des certificats pour authentifier le serveur et d’autres méthodes (par exemple des mots de passe) pour authentifier le client.
- PEAP (Protected EAP) : utilise un certificat côté serveur pour établir un tunnel sécurisé ; le client est généralement authentifié par mot de passe ou une autre méthode.
b. BYOD (Bring Your Own Device)
- Des certificats peuvent être émis pour des appareils personnels afin de sécuriser l’accès aux réseaux sans fil de l’entreprise.
- Cette opération est souvent gérée par des solutions de gestion des appareils mobiles (MDM) ou des systèmes de provisionnement de certificats.
c. Appareils IoT
- Les certificats authentifient les appareils IoT qui se connectent aux réseaux sans fil et contribuent à vérifier leur fiabilité.
Composants de l’authentification sans fil par certificat
a. Autorité de certification (CA)
- Entité de confiance qui émet et gère les certificats numériques.
- La CA signe les certificats du client et du serveur, établissant une chaîne de confiance.
b. Certificats client
- Installés sur les appareils des utilisateurs (ordinateurs portables, smartphones, appareils IoT, etc.).
- Ils prouvent l’identité de l’appareil ou de l’utilisateur au serveur d’authentification.
c. Certificats serveur
- Installés sur le serveur RADIUS ou le serveur d’authentification.
- Ils prouvent l’identité du serveur à l’appareil client.
d. Serveur RADIUS
- Il gère l’authentification, vérifie le certificat client et confirme qu’il correspond à la chaîne de confiance de la CA.
e. Point d’accès sans fil (AP)
- Il sert d’intermédiaire entre l’appareil client et le serveur RADIUS et transmet les demandes d’authentification.
Fonctionnement de l’authentification par certificat
a. Le client se connecte au réseau :
- L’appareil client tente de se connecter au réseau sans fil.
- Le point d’accès demande une authentification.
b. Échange des certificats :
- Le client présente son certificat au serveur RADIUS.
- Le serveur RADIUS présente son certificat au client.
c. Authentification mutuelle :
- Le client et le serveur valident chacun le certificat de l’autre à l’aide de la CA de confiance.
- Si les certificats sont valides, l’authentification se poursuit.
d. Établissement d’une connexion sécurisée :
- Une fois authentifié, le client accède au réseau.
- Des clés de chiffrement sont échangées pour sécuriser les communications sans fil.
Avantages de l’authentification sans fil par certificat
- Sécurité renforcée : le chiffrement fort et l’authentification mutuelle réduisent le risque d’accès non autorisé.
- Évolutivité : les certificats peuvent être déployés facilement sur de nombreux appareils, ce qui convient aux entreprises.
- Pas de gestion de mots de passe : évite l’authentification par mot de passe et réduit le risque de vol d’identifiants.
- Conformité : aide à répondre aux exigences réglementaires d’authentification sécurisée (par exemple PCI DSS, HIPAA).