Autenticación inalámbrica mediante certificados
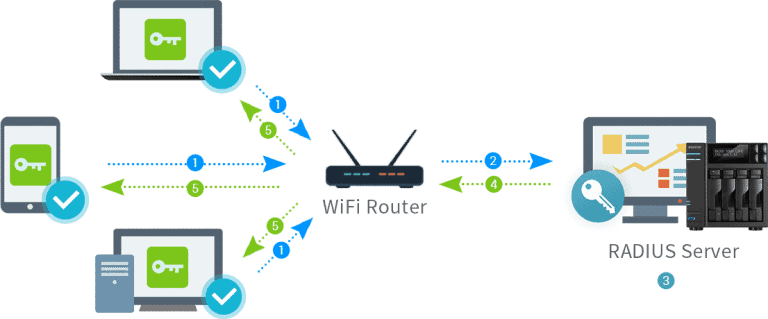
Los certificados son un componente clave para proteger redes inalámbricas, especialmente en empresas. Establecen confianza entre los dispositivos y la red, de modo que solo los usuarios y dispositivos autorizados puedan conectarse. A continuación se explica cómo se usan los certificados para la autenticación inalámbrica:
Tipos de autenticación inalámbrica con certificados
a. WPA2-Enterprise / WPA3-Enterprise
- Estos estándares utilizan 802.1X/EAP (Extensible Authentication Protocol) para la autenticación.
- Los certificados autentican tanto al cliente (usuario/dispositivo) como al servidor (servidor RADIUS o de autenticación).
- Entre los métodos EAP que usan certificados se incluyen:
- EAP-TLS (Transport Layer Security): utiliza certificados X.509 para autenticación mutua.
- EAP-TTLS (Tunneled Transport Layer Security): puede usar certificados para autenticar el servidor y otros métodos (por ejemplo, contraseñas) para autenticar al cliente.
- PEAP (Protected EAP): utiliza un certificado del servidor para crear un túnel seguro; la autenticación del cliente suele realizarse con contraseñas u otros métodos.
b. BYOD (Bring Your Own Device)
- Se pueden emitir certificados a dispositivos personales para permitir el acceso seguro a redes inalámbricas corporativas.
- Esto suele gestionarse mediante soluciones Mobile Device Management (MDM) o sistemas de aprovisionamiento de certificados.
c. Dispositivos IoT
- Los certificados autentican los dispositivos IoT que se conectan a redes inalámbricas y ayudan a verificar que sean de confianza.
Componentes de la autenticación inalámbrica basada en certificados
a. Autoridad de certificación (CA)
- Entidad de confianza que emite y gestiona certificados digitales.
- La CA firma los certificados del cliente y del servidor, estableciendo una cadena de confianza.
b. Certificados de cliente
- Se instalan en dispositivos de usuario, como portátiles, teléfonos inteligentes o dispositivos IoT.
- Demuestran la identidad del dispositivo o usuario al servidor de autenticación.
c. Certificados de servidor
- Se instalan en el servidor RADIUS o de autenticación.
- Demuestran la identidad del servidor al dispositivo cliente.
d. Servidor RADIUS
- Gestiona la autenticación, verifica el certificado del cliente y comprueba que coincida con la cadena de confianza de la CA.
e. Punto de acceso inalámbrico (AP)
- Actúa como intermediario entre el dispositivo cliente y el servidor RADIUS, reenviando las solicitudes de autenticación.
Cómo funciona la autenticación basada en certificados
a. El cliente se conecta a la red:
- El dispositivo cliente intenta conectarse a la red inalámbrica.
- El punto de acceso solicita la autenticación.
b. Intercambio de certificados:
- El cliente presenta su certificado al servidor RADIUS.
- El servidor RADIUS presenta su certificado al cliente.
c. Autenticación mutua:
- El cliente y el servidor validan los certificados de la otra parte mediante la CA de confianza.
- Si los certificados son válidos, continúa la autenticación.
d. Se establece una conexión segura:
- Tras la autenticación, el cliente obtiene acceso a la red.
- Se intercambian claves de cifrado para proteger la comunicación inalámbrica.
Ventajas de usar certificados en la autenticación inalámbrica
- Seguridad sólida: el cifrado y la autenticación mutua reducen el riesgo de acceso no autorizado.
- Escalabilidad: los certificados se pueden desplegar fácilmente en muchos dispositivos, lo que resulta adecuado para empresas.
- Sin gestión de contraseñas: evita la autenticación basada en contraseñas y reduce el riesgo de robo de credenciales.
- Cumplimiento: ayuda a cumplir requisitos normativos de autenticación segura (por ejemplo, PCI DSS, HIPAA).